



Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Будьте бдительны: киберпреступники теперь используют вложения в формате OneNote при рассылке фишинговых писем. Задача злоумышленников в рамках этой кампании — установить вредоносную программу, открывающую доступ к устройству.

Опасными вложениями в виде документов Word и Excel уже давно никого не удивишь. Пользователи стали подозрительнее относиться к таким «аттачам». В подобных рассылках макросы помогали атакующим загружать и устанавливать трояны.

В начале прошлого года Microsoft пообещала уничтожить вектор доставки вредоносов через макросы в Office, однако уже в декабре 2022-го киберпреступники начали обходить новые меры безопасности через XLL-формат.

На этом фишеры также не остановились, приспособившись к использованию ISO- и VHD-вложений, а также защищённых паролем архивов в формате ZIP. Как известно, такие контейнеры помогают обходить антивирусы и защитный механизм Windows — MotW.

Но и здесь разработчики постарались максимально затруднить атаки: в 7-Zip и Windows недавно появились предупреждения о возможной опасности при запуске файлов ISO или ZIP. Именно поэтому злоумышленники переключились на вложения в виде Microsoft OneNote.

OneNote удобно для фишеров тем, что это приложение по умолчанию входит в пакет Microsoft Office / 365. Даже если владелец устройства на пользуется этим софтом, при открытии соответствующего файла запустится Microsoft OneNote.

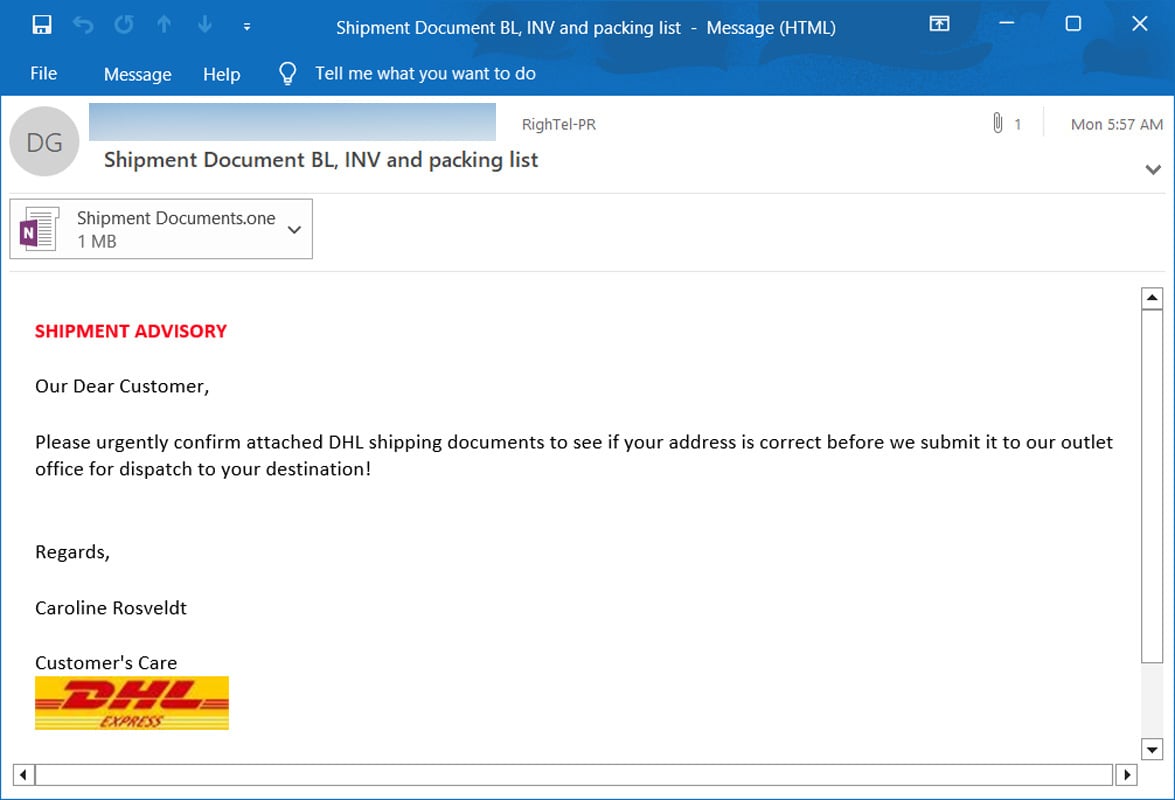
Ряд исследователей в области кибербезопасности уже предупреждал о рассылках вложений в формате OneNote. Обнаруженные BleepingComputer образцы писем были замаскированы под уведомления от международной компании DHL, занимающейся доставкой грузов и документов.


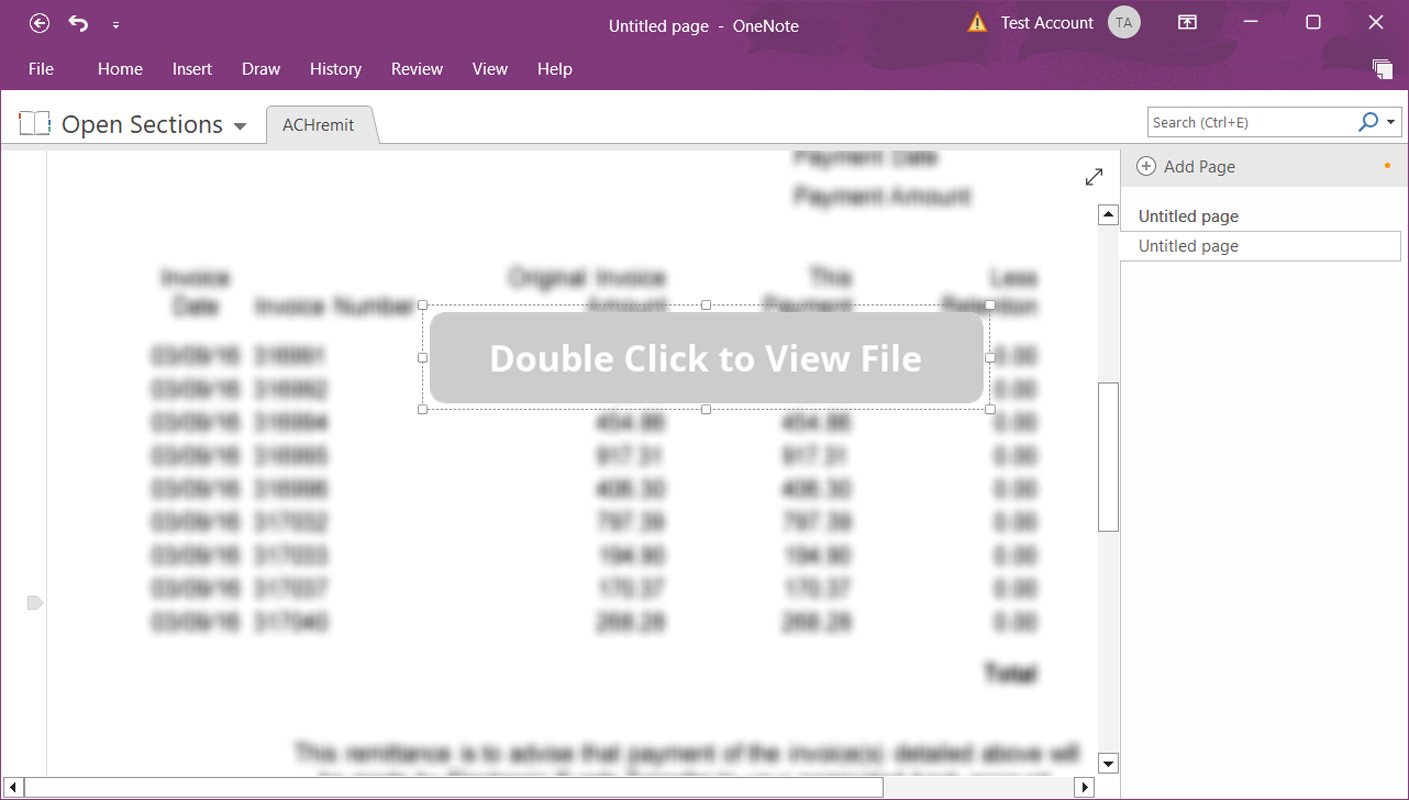
OneNote не поддерживает макросы, как Word и Excel, однако позволяет поместить вредоносный аттач в NoteBook. При запуске файла стартовать будет и вредоносная составляющая. Поэтому злоумышленники помещают VBS-вложения, автоматически запускающие скрипт, а также скачивающие и устанавливающие вредоносную программу на компьютер жертвы.


К счастью, при запуске OneNote софт должен предупреждать пользователя о возможных рисках, однако практика показывает, что юзеры в большинстве случаев просто жмут OK.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru