



Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Будьте бдительны: киберпреступники теперь используют вложения в формате OneNote при рассылке фишинговых писем. Задача злоумышленников в рамках этой кампании — установить вредоносную программу, открывающую доступ к устройству.

Опасными вложениями в виде документов Word и Excel уже давно никого не удивишь. Пользователи стали подозрительнее относиться к таким «аттачам». В подобных рассылках макросы помогали атакующим загружать и устанавливать трояны.

В начале прошлого года Microsoft пообещала уничтожить вектор доставки вредоносов через макросы в Office, однако уже в декабре 2022-го киберпреступники начали обходить новые меры безопасности через XLL-формат.

На этом фишеры также не остановились, приспособившись к использованию ISO- и VHD-вложений, а также защищённых паролем архивов в формате ZIP. Как известно, такие контейнеры помогают обходить антивирусы и защитный механизм Windows — MotW.

Но и здесь разработчики постарались максимально затруднить атаки: в 7-Zip и Windows недавно появились предупреждения о возможной опасности при запуске файлов ISO или ZIP. Именно поэтому злоумышленники переключились на вложения в виде Microsoft OneNote.

OneNote удобно для фишеров тем, что это приложение по умолчанию входит в пакет Microsoft Office / 365. Даже если владелец устройства на пользуется этим софтом, при открытии соответствующего файла запустится Microsoft OneNote.

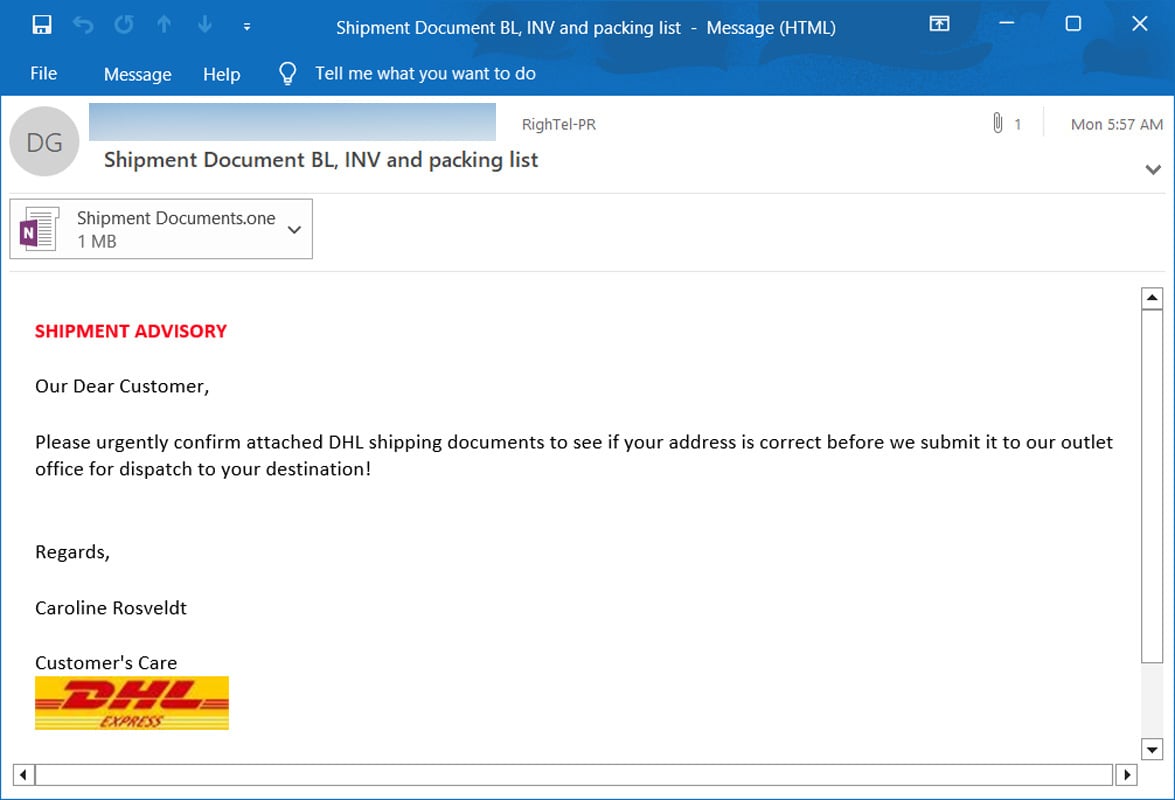
Ряд исследователей в области кибербезопасности уже предупреждал о рассылках вложений в формате OneNote. Обнаруженные BleepingComputer образцы писем были замаскированы под уведомления от международной компании DHL, занимающейся доставкой грузов и документов.


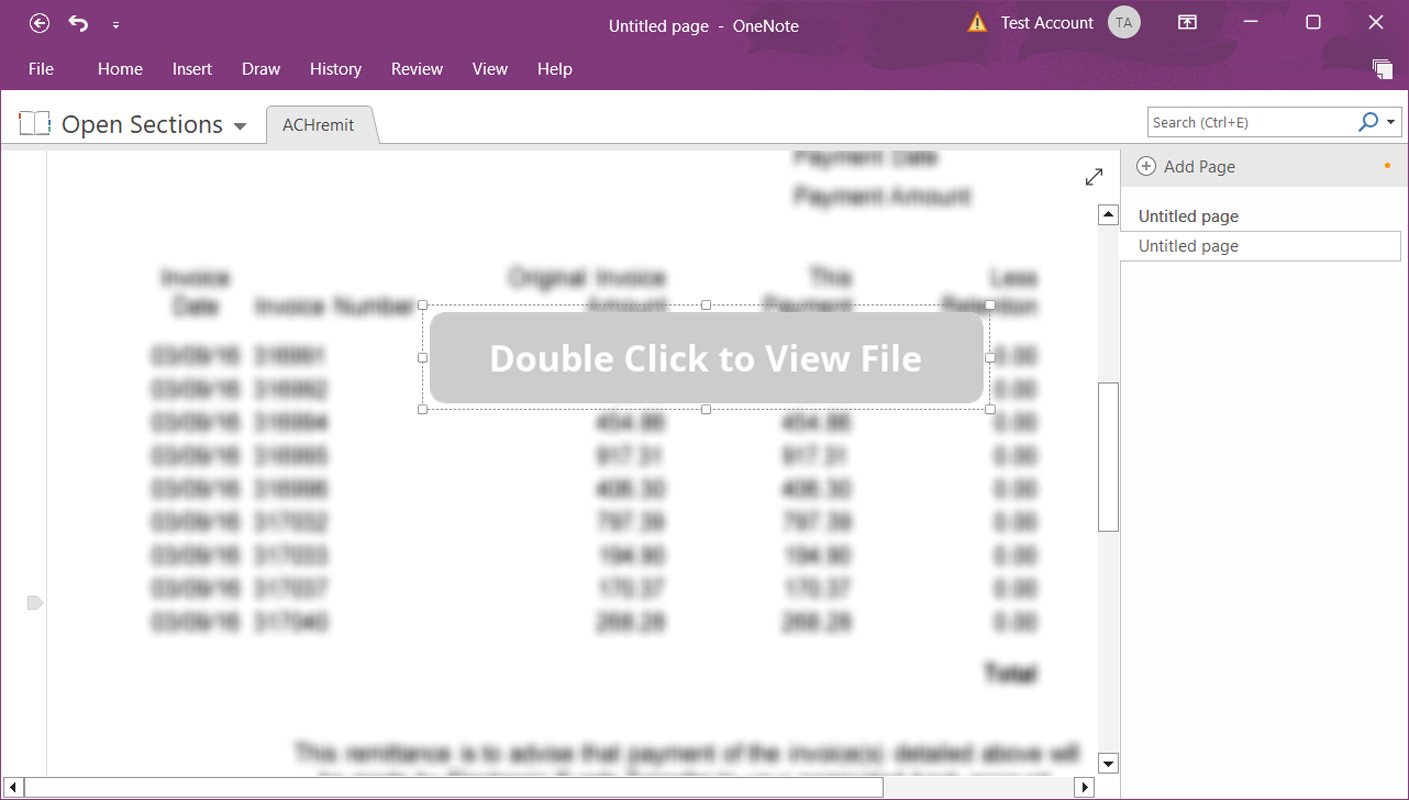
OneNote не поддерживает макросы, как Word и Excel, однако позволяет поместить вредоносный аттач в NoteBook. При запуске файла стартовать будет и вредоносная составляющая. Поэтому злоумышленники помещают VBS-вложения, автоматически запускающие скрипт, а также скачивающие и устанавливающие вредоносную программу на компьютер жертвы.


К счастью, при запуске OneNote софт должен предупреждать пользователя о возможных рисках, однако практика показывает, что юзеры в большинстве случаев просто жмут OK.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru