



APT-группа Kasablanka разослала троянские письма в российские госорганы

APT-группа Kasablanka разослала троянские письма в российские госорганы

APT-группа Kasablanka разослала троянские письма в российские госорганы

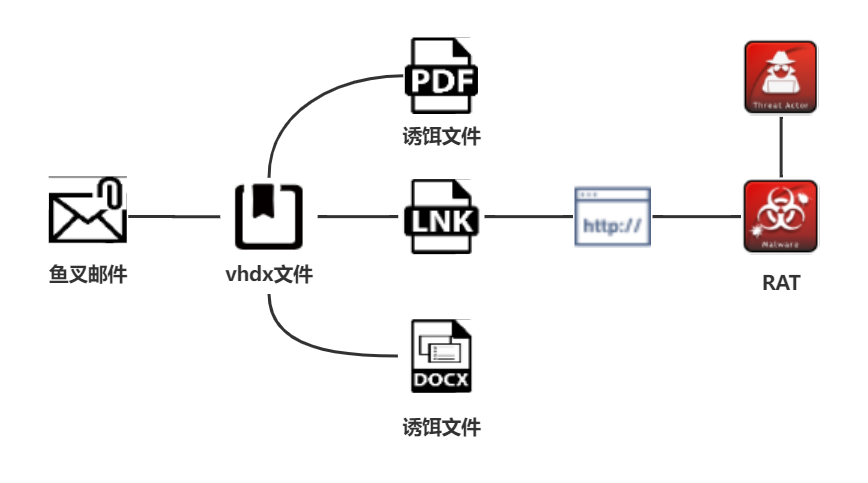
Китайская ИБ-компания QiAnXin рассказала об атаках на правительственные организации России, которые она зафиксировала в конце прошлого года. Злоумышленники использовали таргетированные имейл-рассылки и вложения в формате VHDX, содержащие RAT-трояна и маскировочный документ на русском языке.

Эксперты прилежно мониторят использование файлов ISO и VHD в кибератаках. Подобные контейнеры помогают злоумышленникам обходить антивирусы и такой защитный механизм Windows, как MOTW.

Разбор недавно собранных образцов вредоносных VHD-файлов показал, что в период с сентября по декабрь 2022 года на российские госорганы проводились атаки, нацеленные на засев троянов Warzone RAT, он же Ave Maria, и Loda RAT. Уровень детектирования некоторых семплов при этом составлял 0%.

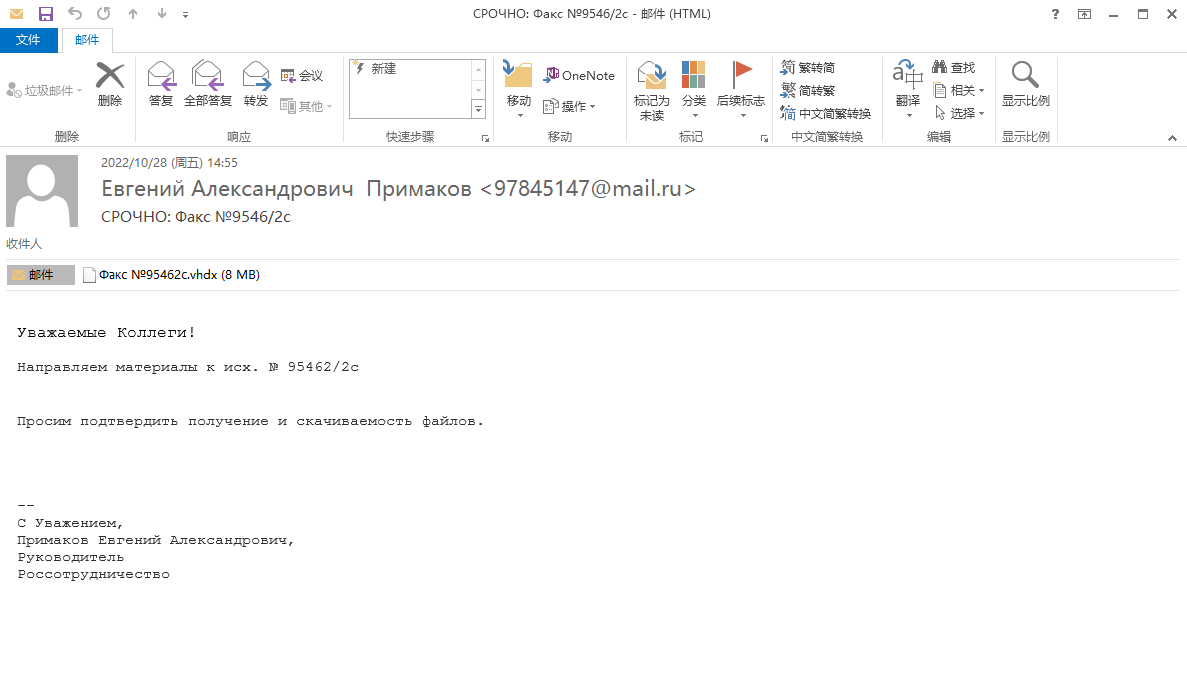
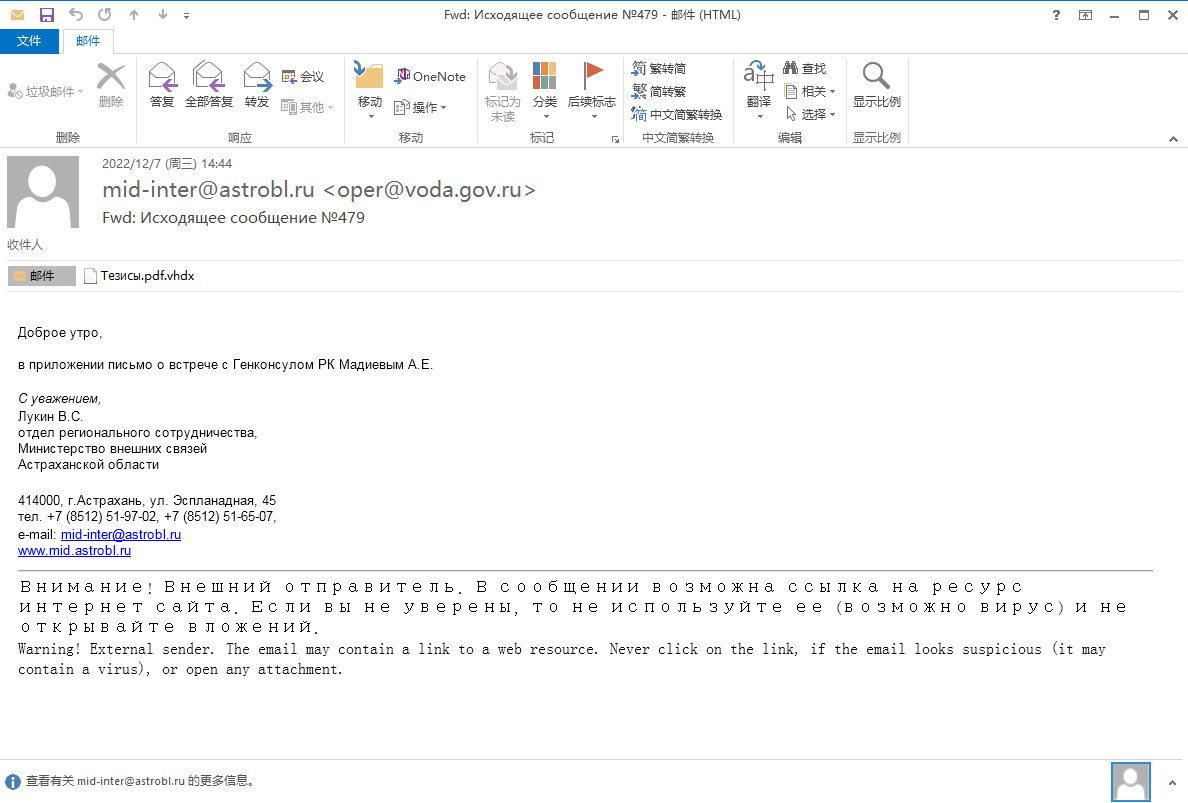
Целевая атака обычно начиналась с поддельного письма, снабженного вложением с русскоязычным именем. В качестве примеров аналитики приводят образцы фальшивок, имитирующих внутренние рассылки Россотрудничества и Министерства внешних связей Астраханской области.


Все вредоносные вложения, загруженные на VirusTotal из российских регионов и найденные QiAnXin, использовали формат VHDX. Среди используемых приманок были обнаружены, например, такие документы:

  • справка от 2022 года о Турецкой Республике и ситуации в стране;
  • журнальная статья 2015 года об импортозамещении и миграционной политике;
  • постановление Правительства РФ от 20 октября 2022 года, устанавливающее правила предоставления отсрочки от призыва на военную службу;
  • копия справки-обоснования к проекту Цифрового кодекса Киргизии.

Автором целевых атак в России эксперты склонны считать марокканскую APT-группу, которой в Cisco присвоили имя Kasablanka. Ранее она атаковала похожие мишени в Бангладеш, Южной Америке и США.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru