



MSI сломала защиту Secure Boot в прошивке сотен материнских плат

MSI сломала защиту Secure Boot в прошивке сотен материнских плат

MSI сломала защиту Secure Boot в прошивке сотен материнских плат

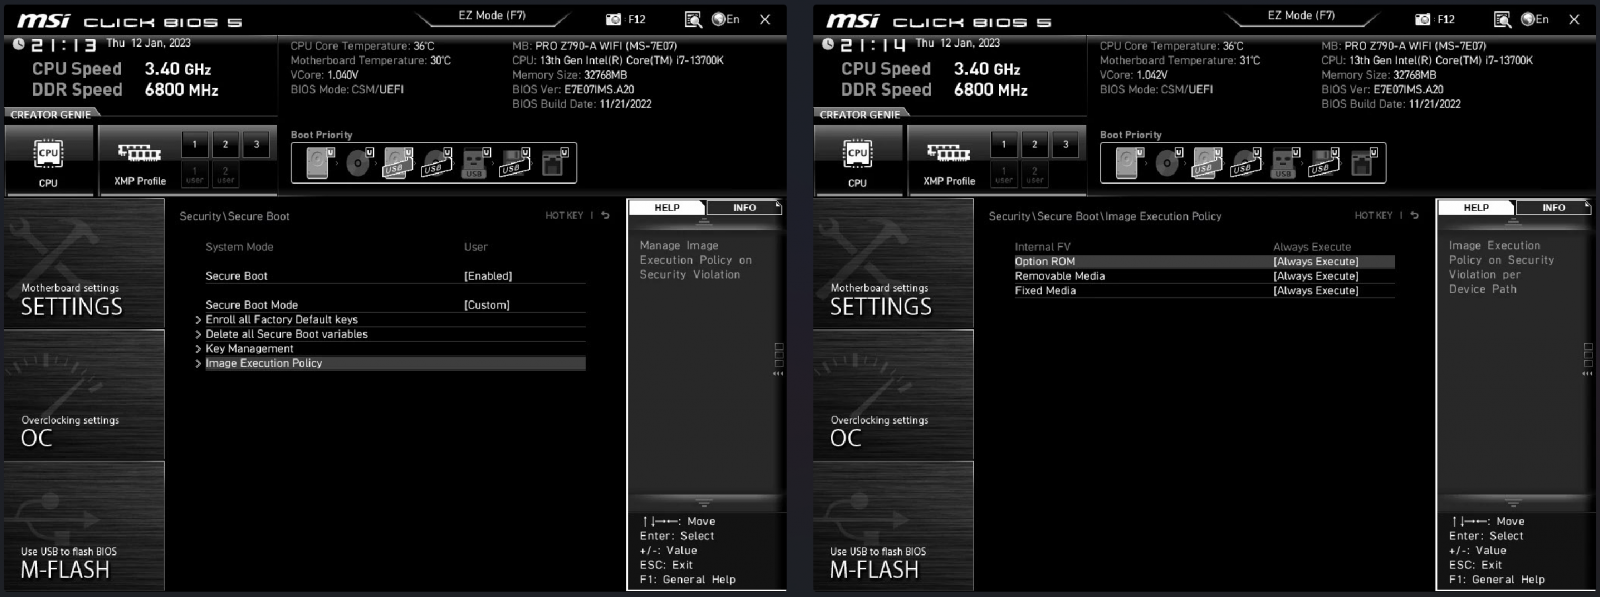
Более 290 материнских плат от MSI по умолчанию содержат небезопасную настройку UEFI Secure Boot, позволяющую загружать образ операционной системы с некорректной или отсутствующей подписью.

На проблему указал польский исследователь Давид Потоцкий. По его словам, неоднократные попытки связаться с MSI и проинформировать компанию о баге не привели к результату.

Как отметил Потоцкий, проблема затрагивает множество материнских плат от MSI, как на Intel, так и на AMD. Среди проблемных материнок есть и последние модели, использующие актуальную версию прошивки.

Secure Boot — одна из защитных функций, встроенных в прошивку UEFI-плат. Её задача — следить, чтобы только доверенный (подписанный) софт загружался на этапе запуска операционной системы.

Чтобы зафиксировать подлинность ядра, загрузчика ОС и других критически важных компонентов, Secure Boot проверяет PKI (public key infrastructure, инфраструктура открытых ключей). Если софт не подписан или сама подпись была модифицирована, Secure Boot заблокирует загрузку системы.

Давид Потоцкий утверждает, что версия прошивки MSI под номером 7C02v3C, выпущенная 18 января 2022 года, поменяла дефолтные настройки Secure Boot. Теперь ОС загрузится даже в том случае, если были обнаруженные сомнительные компоненты.


Полный список затронутых материнских плат Потоцкий выложил на GitHub. Пользователям рекомендуют зайти в настройки BIOS и проверить опцию “Image Execution Policy“. Её значение нужно установить на “Deny Execute“.

Напомним, в ноябре геймеры подверглись атаке фейкового MSI Afterburner, который устанавливал на их компьютеры майнеры и троян RedLine.

Подпишитесь на новости

Работа в ИТ стала красным флагом для некоторых женщин

Хорошая зарплата, востребованная профессия, работа в известной компании — казалось бы, отличный набор для знакомства. Но у некоторых американских айтишников название работодателя превращает флирт в разговор об этике и политике. Вместо обсуждения следующего свидания приходится объяснять карьерный выбор.

Как пишет Wired, сотрудник Palantir Гэри столкнулся с настолько резкими реакциями женщин, что теперь предпочитает скрывать место работы.

Даже друзья попросили его не упоминать компанию на вечеринках, чтобы не портить шансы всей группы познакомиться.

У сотрудника Tesla Джеймса другая проблема: собеседницы задают вопросы о его политических взглядах. Работа в компании Илона Маска становится поводом подозревать симпатии к её руководителю.

Специалист по знакомствам Эми Лоран связывает это с претензиями к технологическим гигантам из-за слежки, неравенства и вытеснения работников искусственным интеллектом. По её наблюдениям, профессию клиента теперь порой приходится подавать с оговоркой.

Получается, что человек приходит знакомиться, а вместе с ним на свидании незримо присутствует репутация работодателя. Должность становится коротким ответом на гораздо более сложный вопрос — какие у человека ценности. Хотя сама по себе запись в резюме этого не объясняет.

Тем не менее объявлять айтишников нежелательными партнёрами рано. Но рассчитывать, что известный технологический бренд автоматически добавит привлекательности, героям публикации уже не приходится.

RSS: Новости на портале Anti-Malware.ru