



StrongPity атакует пользователей Android вредоносной версией Telegram

StrongPity атакует пользователей Android вредоносной версией Telegram

StrongPity атакует пользователей Android вредоносной версией Telegram

APT-группа StrongPity запустила кампанию, в ходе которой киберпреступники атакуют пользователей Android вредоносной версией Telegram. Троянизированный мессенджер распространяется через сайт, замаскированный под сервис видеочата — Shagle.

Об активности StrongPity рассказал специалист ESET Лукас Штефанко. В отчёте исследователь пишет следующее:

«Вредоносный сайт, имитирующий Shagle, используется для распространения кастомного бэкдора группы StrongPity. Вредонос представляет собой модифицированную версию Telegram, в которую добавлен код зловреда».

StrongPity известна своими интересными методами. Например, в конце 2021 года мы писали об атаках группировки, в которых вредоносная составляющая была спрятана в инсталляторе Notepad++. StrongPity также называют APT-C-41 и Promethium, а её активность впервые зафиксировали в 2012 году.

Встроенный в Telegram бэкдор не отличается от того, что StrongPity использовала раньше. Вредонос может записывать звонки, отслеживать местоположение Android-устройства, собирать СМС-сообщения, историю звонков, список контактов и файлы.

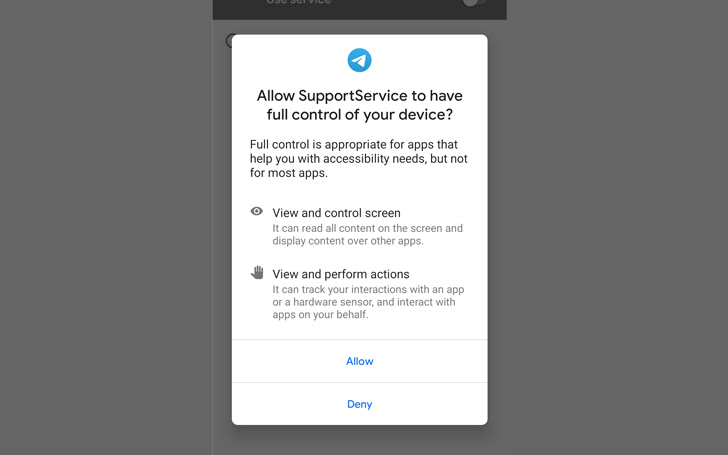
Если бэкдор получит доступ к специальным возможностям Android (accessibility services), он сможет перехватывать уведомления от других установленных приложений.


Кроме того, вредоносная программа способна загружать дополнительные компоненты с командного сервера (C2). Функциональность бэкдора спрятана в легитимной версии Telegram, датируемой 25 февраля 2022 года.

Интересно, что имя пакета совпадает с подлинным приложением Telegram. Это значит, что вы не сможете установить вредонос в систему, где уже стоит легитимный мессенджер. В настоящий момент, по словам Штефанко, вредоносный сайт неактивен.

Подпишитесь на новости

Драйверы AMD нагружают SSD до 432 Гбайт записи в сутки

Компьютер отдыхает, а SSD пашет: пользователи Radeon обнаружили постоянную фоновую запись данных, связанную со службой AMD External Events Utility. В отдельных сообщениях фигурирует скорость до 5 Мбайт/с. Если такая нагрузка сохраняется круглосуточно, набегает около 432 Гбайт за сутки.

Пользователи обсуждают проблему на Reddit, где собраны наблюдения и временные способы остановить лишнюю активность.

Под подозрение попал процесс atieclxx.exe, связанный с функциями дисплея и горячими клавишами Radeon. Жалобы есть в том числе на Adrenalin 26.10.2, однако проблема проявляется не у всех: другие владельцы той же версии сообщают об отсутствии необычной записи.

Представители AMD признали неполадку. По их объяснению, она связана со взаимодействием службы с фильтрующим драйвером PCIe Microsoft. Исправление готовят для Adrenalin 26.11.1, точная дата выхода пока не названа.

Сотни гигабайт в сутки — расчёт при непрерывной записи, а счётчики операций ввода-вывода не равны объёму физической записи во флеш-память. Насколько ошибка сокращает ресурс накопителей, пока не установлено.

Проверить активность можно в «Мониторе ресурсов» Windows на вкладке «Диск». В качестве обходных мер пользователи отключают службу AMD External Events Utility или Resizable BAR, но это всё же больше компромисс, так как возможны проблемы с функциями Radeon или снижение игровой производительности.

RSS: Новости на портале Anti-Malware.ru