



Эксперты предупреждают об алкогольной скам-рассылке

Эксперты предупреждают об алкогольной скам-рассылке

Эксперты предупреждают об алкогольной скам-рассылке

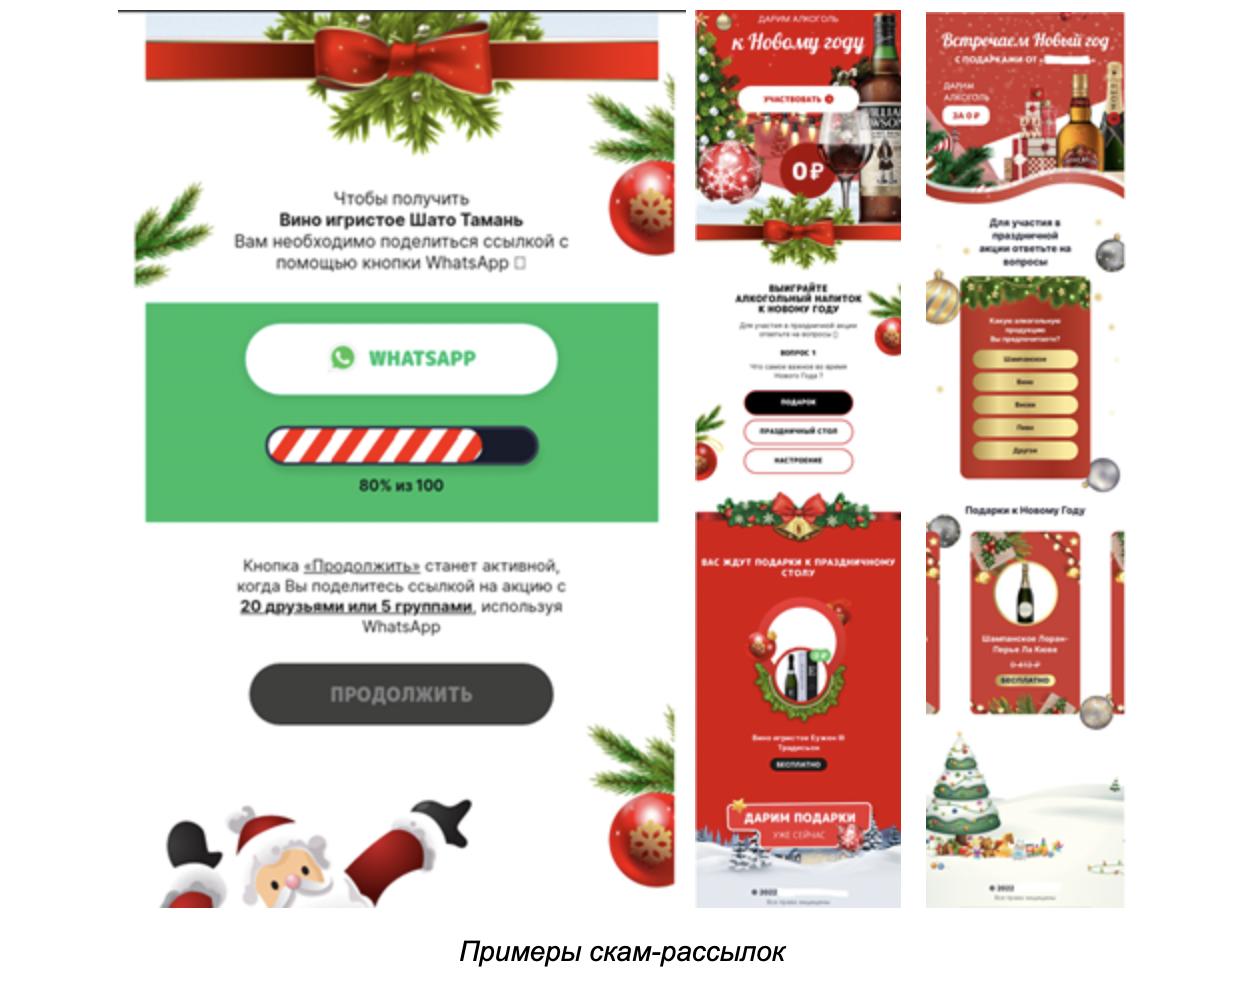
Волна скам-рассылок с розыгрышем алкоголя к новогоднему столу поднялась в конце декабре. “Письма счастья” распространяются через WhatsApp. Жертвы вводят данные банковских карт и пересылают “забродившие” сообщения друзьям.

Рассылка началась в 20-х числах декабря, рассказали в пресс-службе “Лаборатории Касперского”. Атака носит массовый характер, так как получатели мошеннических сообщений пересылают их друг другу.

Аферисты убеждают жертв, что шансы выиграть дорогой алкоголь повысятся, если отправить сообщение о розыгрыше как можно большему числу знакомых.

“Письмо счастья”, полученное на WhatsApp, представляет собой опрос и форму для ввода данных.

Чтобы принять участие в акции, нужно ответить на несколько простых вопросов вроде “Какую алкогольную продукцию вы предпочитаете” или “Что самое важное во время Нового года”.

По легенде, для получения приза нужно либо разослать ссылку на акцию друзьям, а потом оставить свои данные для доставки бутылки, либо заплатить за неё один рубль, для чего на сайте мошенников нужно ввести данные карты, включая CVV-код.

Приз якобы предоставляет крупный ретейлер по продаже спиртного.


Рассылать “письма” начали за 10 дней до Нового года.

В первый же день эксперты обнаружили и заблокировали более 40 уникальных доменов. Личные данные, которые собирают злоумышленники, могут использоваться в других мошеннических схемах и для списания средств с карты жертвы.

“Для кого-то один рубль может показаться совсем незначительной суммой. На это и рассчитывают злоумышленники, которых интересует не рубль, а данные карты, включая CVV-код, — комментирует новость Ольга Свистунова, контент-аналитик “Лаборатории Касперского”. — Конечно, в период праздников хочется верить только в хорошее, а ещё делиться с друзьями полезной информацией и приятными розыгрышами. Но рекомендуем не портить праздник ни себе, ни близким, оставаться бдительными и помнить, что чудеса хоть и бывают, но, скорее всего, не в рассылках мессенджеров”.

Добавим, в декабре также набрала популярность схема угонов Telegram-каналов. Пользователь получал уведомление от кого-то из списка контактов о получении подарка — подписки на Telegram Premium. При переходе по ссылке присылали код для активации. В этот момент мошенник получал доступ к аккаунту жертвы и продолжал фишинговую рассылку уже от ее имени.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru