



Эксперты предупреждают об алкогольной скам-рассылке

Эксперты предупреждают об алкогольной скам-рассылке

Эксперты предупреждают об алкогольной скам-рассылке

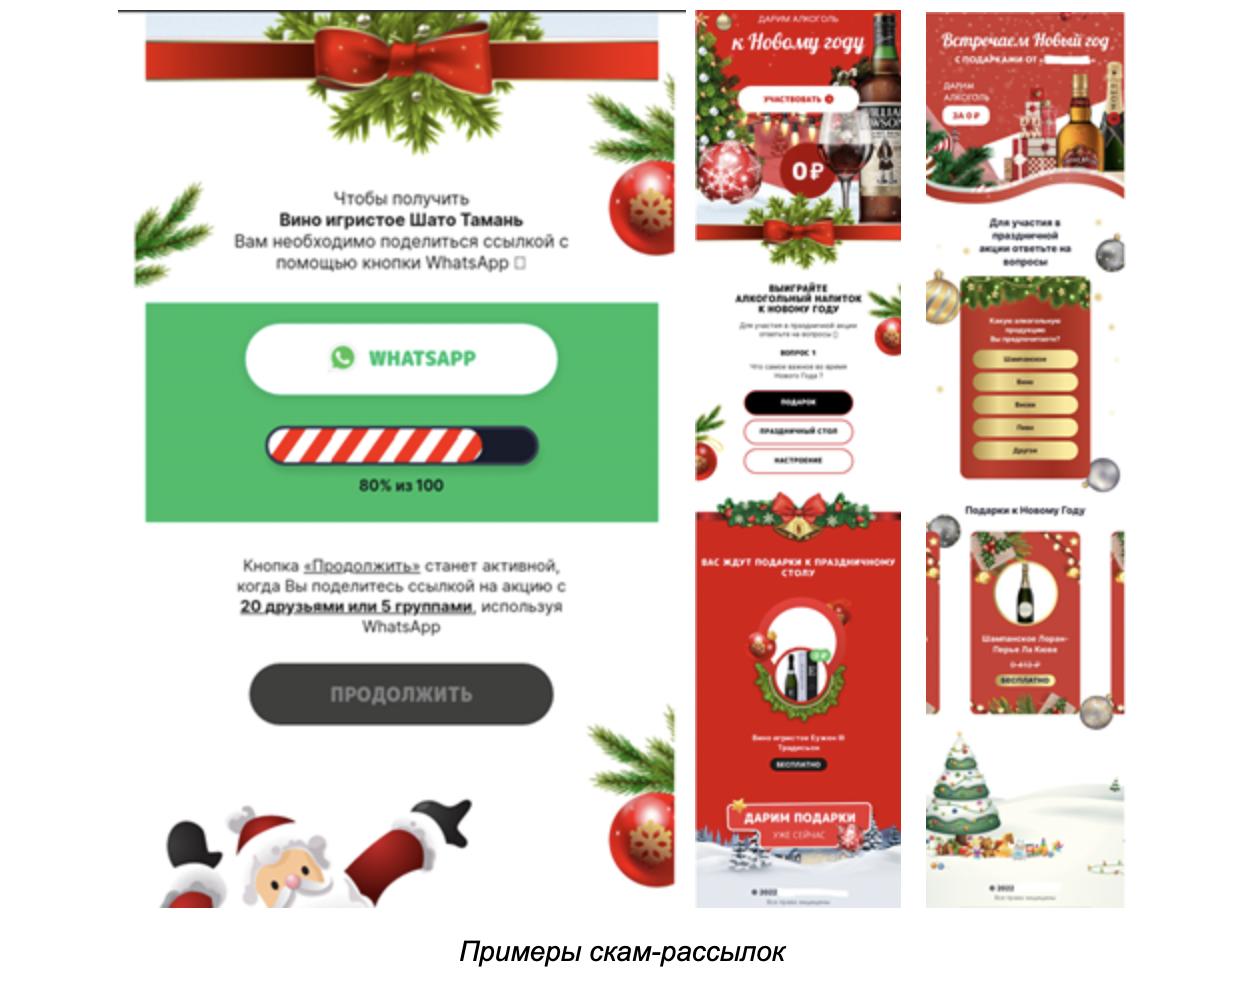
Волна скам-рассылок с розыгрышем алкоголя к новогоднему столу поднялась в конце декабре. “Письма счастья” распространяются через WhatsApp. Жертвы вводят данные банковских карт и пересылают “забродившие” сообщения друзьям.

Рассылка началась в 20-х числах декабря, рассказали в пресс-службе “Лаборатории Касперского”. Атака носит массовый характер, так как получатели мошеннических сообщений пересылают их друг другу.

Аферисты убеждают жертв, что шансы выиграть дорогой алкоголь повысятся, если отправить сообщение о розыгрыше как можно большему числу знакомых.

“Письмо счастья”, полученное на WhatsApp, представляет собой опрос и форму для ввода данных.

Чтобы принять участие в акции, нужно ответить на несколько простых вопросов вроде “Какую алкогольную продукцию вы предпочитаете” или “Что самое важное во время Нового года”.

По легенде, для получения приза нужно либо разослать ссылку на акцию друзьям, а потом оставить свои данные для доставки бутылки, либо заплатить за неё один рубль, для чего на сайте мошенников нужно ввести данные карты, включая CVV-код.

Приз якобы предоставляет крупный ретейлер по продаже спиртного.


Рассылать “письма” начали за 10 дней до Нового года.

В первый же день эксперты обнаружили и заблокировали более 40 уникальных доменов. Личные данные, которые собирают злоумышленники, могут использоваться в других мошеннических схемах и для списания средств с карты жертвы.

“Для кого-то один рубль может показаться совсем незначительной суммой. На это и рассчитывают злоумышленники, которых интересует не рубль, а данные карты, включая CVV-код, — комментирует новость Ольга Свистунова, контент-аналитик “Лаборатории Касперского”. — Конечно, в период праздников хочется верить только в хорошее, а ещё делиться с друзьями полезной информацией и приятными розыгрышами. Но рекомендуем не портить праздник ни себе, ни близким, оставаться бдительными и помнить, что чудеса хоть и бывают, но, скорее всего, не в рассылках мессенджеров”.

Добавим, в декабре также набрала популярность схема угонов Telegram-каналов. Пользователь получал уведомление от кого-то из списка контактов о получении подарка — подписки на Telegram Premium. При переходе по ссылке присылали код для активации. В этот момент мошенник получал доступ к аккаунту жертвы и продолжал фишинговую рассылку уже от ее имени.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru