



Эксперты предупреждают об алкогольной скам-рассылке

Эксперты предупреждают об алкогольной скам-рассылке

Эксперты предупреждают об алкогольной скам-рассылке

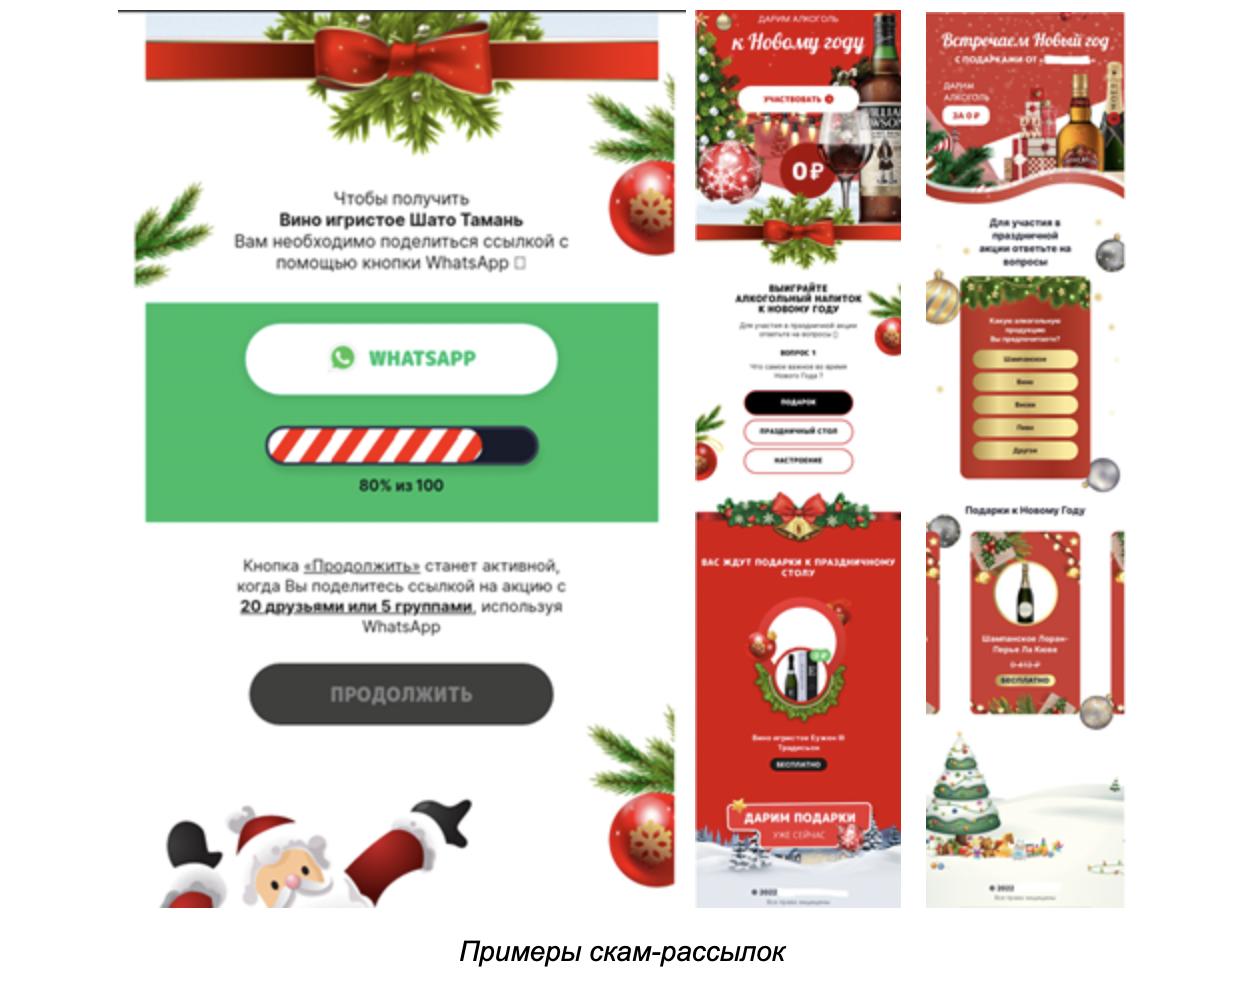
Волна скам-рассылок с розыгрышем алкоголя к новогоднему столу поднялась в конце декабре. “Письма счастья” распространяются через WhatsApp. Жертвы вводят данные банковских карт и пересылают “забродившие” сообщения друзьям.

Рассылка началась в 20-х числах декабря, рассказали в пресс-службе “Лаборатории Касперского”. Атака носит массовый характер, так как получатели мошеннических сообщений пересылают их друг другу.

Аферисты убеждают жертв, что шансы выиграть дорогой алкоголь повысятся, если отправить сообщение о розыгрыше как можно большему числу знакомых.

“Письмо счастья”, полученное на WhatsApp, представляет собой опрос и форму для ввода данных.

Чтобы принять участие в акции, нужно ответить на несколько простых вопросов вроде “Какую алкогольную продукцию вы предпочитаете” или “Что самое важное во время Нового года”.

По легенде, для получения приза нужно либо разослать ссылку на акцию друзьям, а потом оставить свои данные для доставки бутылки, либо заплатить за неё один рубль, для чего на сайте мошенников нужно ввести данные карты, включая CVV-код.

Приз якобы предоставляет крупный ретейлер по продаже спиртного.


Рассылать “письма” начали за 10 дней до Нового года.

В первый же день эксперты обнаружили и заблокировали более 40 уникальных доменов. Личные данные, которые собирают злоумышленники, могут использоваться в других мошеннических схемах и для списания средств с карты жертвы.

“Для кого-то один рубль может показаться совсем незначительной суммой. На это и рассчитывают злоумышленники, которых интересует не рубль, а данные карты, включая CVV-код, — комментирует новость Ольга Свистунова, контент-аналитик “Лаборатории Касперского”. — Конечно, в период праздников хочется верить только в хорошее, а ещё делиться с друзьями полезной информацией и приятными розыгрышами. Но рекомендуем не портить праздник ни себе, ни близким, оставаться бдительными и помнить, что чудеса хоть и бывают, но, скорее всего, не в рассылках мессенджеров”.

Добавим, в декабре также набрала популярность схема угонов Telegram-каналов. Пользователь получал уведомление от кого-то из списка контактов о получении подарка — подписки на Telegram Premium. При переходе по ссылке присылали код для активации. В этот момент мошенник получал доступ к аккаунту жертвы и продолжал фишинговую рассылку уже от ее имени.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru