



Киберпреступники обходят блокировку макросов в Office через XLL-формат

Киберпреступники обходят блокировку макросов в Office через XLL-формат

Киберпреступники обходят блокировку макросов в Office через XLL-формат

Когда Microsoft начала по умолчанию блокировать макросы в документах Office, загружаемых из интернета, киберкриминалу пришлось искать альтернативные способы доставки зловредов. По данным Cisco Talos, в прошлом году злоумышленники провели ряд вредоносных атак с использованием файлов XLL; пробный вектор заражения прижился и актуален по сей день.

Решение Microsoft усложнить активацию VBA-макросов было вызвано большим количеством злоупотреблений. Дефолтную блокировку для веб-загрузок начали развертывать в июле, однако из-за недовольства пользователей процесс пришлось откатить.

Тем не менее некий эффект эта мера все же дала: распространители вредоносов стали реже использовать документы Office на начальном этапе атаки. Злоумышленники, полагающиеся на имейл-рассылки и социальную инженерию, теперь зачастую отдают предпочтение экзотическим форматам — ISO, VHD, RAR.

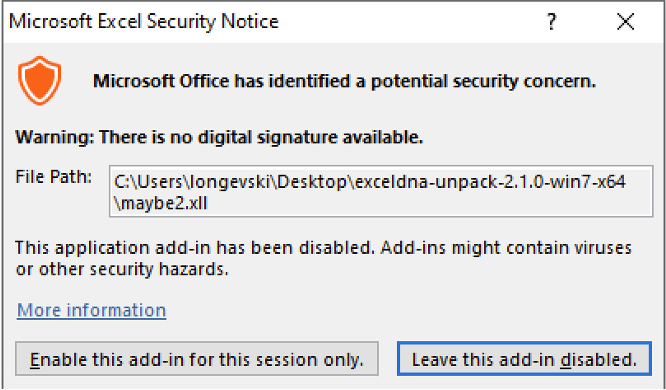
Файлы надстройки Excel (.xll) тоже оказались пригодными для этой цели. Подобная динамическая библиотека вряд ли вызовет подозрение у антивируса; при открытии файла Excel выдает предупреждение о потенциальной угрозе, однако многие пользователи его игнорируют.


Чтобы обеспечить автоматический запуск вредоносного кода, авторы зловредов реализуют функции обработки событий — Worbook_Open, Workbook_Close, Auto_Open, Auto_Close.

Попытки использования XLL во вредоносных рассылках наблюдаются с середины 2021 года. Этот вектор заражения уже опробовали распространители Agent Tesla, Dridex, FormBook, Warzone RAT, а также некоторые APT-группы — FIN7, APT10 (она же Cicada и Stone Panda).

В прошлом месяце XLL-формат взяли на вооружение операторы грозного инфостилера RedLine и RAT-трояна Ekipa. Последний примечателен также тем, что может доставляться через макросы в файлах .pub (приложение Publisher входит в набор инструментов Microsoft Office). Для злоумышленника это большое преимущество: макрос в данном случае исполняется при открытии или закрытии файла; более того, ограничение в виде блокировки Microsoft на PUB-файлы не распространяется.

Подпишитесь на новости

МФТИ разработал способ определять координаты без GPS и ГЛОНАСС

Спутниковый сигнал пропал, а навигация ещё может работать. Инженеры МФТИ разработали метод определения координат по сигналам сотовых вышек. В автомобильных испытаниях, по словам разработчиков, погрешность составила от 3 до 20 метров. Дополнительное оборудование не требуется.

Об исследовании рассказали «Известия». Метод использует измерения, которые смартфон или модем выполняет в штатном режиме (прежде всего мощность принимаемого опорного сигнала базовых станций, RSRP).

Просто перевести палочки связи в метры не получится. Уровень сигнала зависит от расстояния, характеристик вышки и окружающей среды. Поэтому для каждого источника нужна калибровка: индивидуальная модель распространения радиоволн.

Терминал получает измерения от нескольких станций с известными координатами. Алгоритм сопоставляет их с моделями и вычисляет наиболее вероятное положение объекта, снижая влияние нестабильных источников и аномальных замеров. По словам директора исследовательского центра МФТИ Григория Серегина, метод работает даже без установленной сим-карты.

Разработчики рассматривают применение для грузовиков, поездов, беспилотных машин и карьерной техники. Особенно интересны площадки с собственными LTE-сетями: там покрытие можно сделать плотным и контролируемым.

Но объявлять спутники ненужными рано. Эксперт НТИ Олег Яблоков подчёркивает: точность зависит от плотности базовых станций. В городе их много, на удалённой трассе — совсем другая картина.

Поэтому технологию логично использовать как резерв к спутниковой навигации и инерциальным датчикам.

RSS: Новости на портале Anti-Malware.ru