



Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

С одобрения суда агенты ФБР захватили 48 доменов, ассоциируемых с теневыми DDoS-сервисами (известны как booter и stresser). В Калифорнии и на Аляске выдвинуты обвинения против шести американцев — предполагаемых операторов таких сайтов.

Наличие в интернете сервисов, сдающих в аренду DDoS-инструменты, снижает планку для неопытных преступников. Для маскировки владельцы booter и stresser обычно выставляют подписчикам условие — не использовать услуги для проведения атак, однако рекламируют себя в основном в даркнете.

Клиенты обезвреженных DDoS-сайтов, по свидетельству ФБР (PDF), причинили ущерб миллионам физлиц и организаций в США и за рубежом, в том числе учебным заведениям, госструктурам и представителям игровой индустрии. Так, миллионная аудитория IPStresser[.]com провела или попыталась провести свыше 30 млн DDoS-атак в период с 2014 года по 2022-й.

Владельцем названного криминального сервиса предположительно является 32-летний Джон Доббс (John M. Dobbs) из Гонолулу — один из двух подозреваемых, уголовное дело которых будет рассматривать окружной суд Аляски. В штате Калифорния будут судить троих жителей Флориды и техасца.

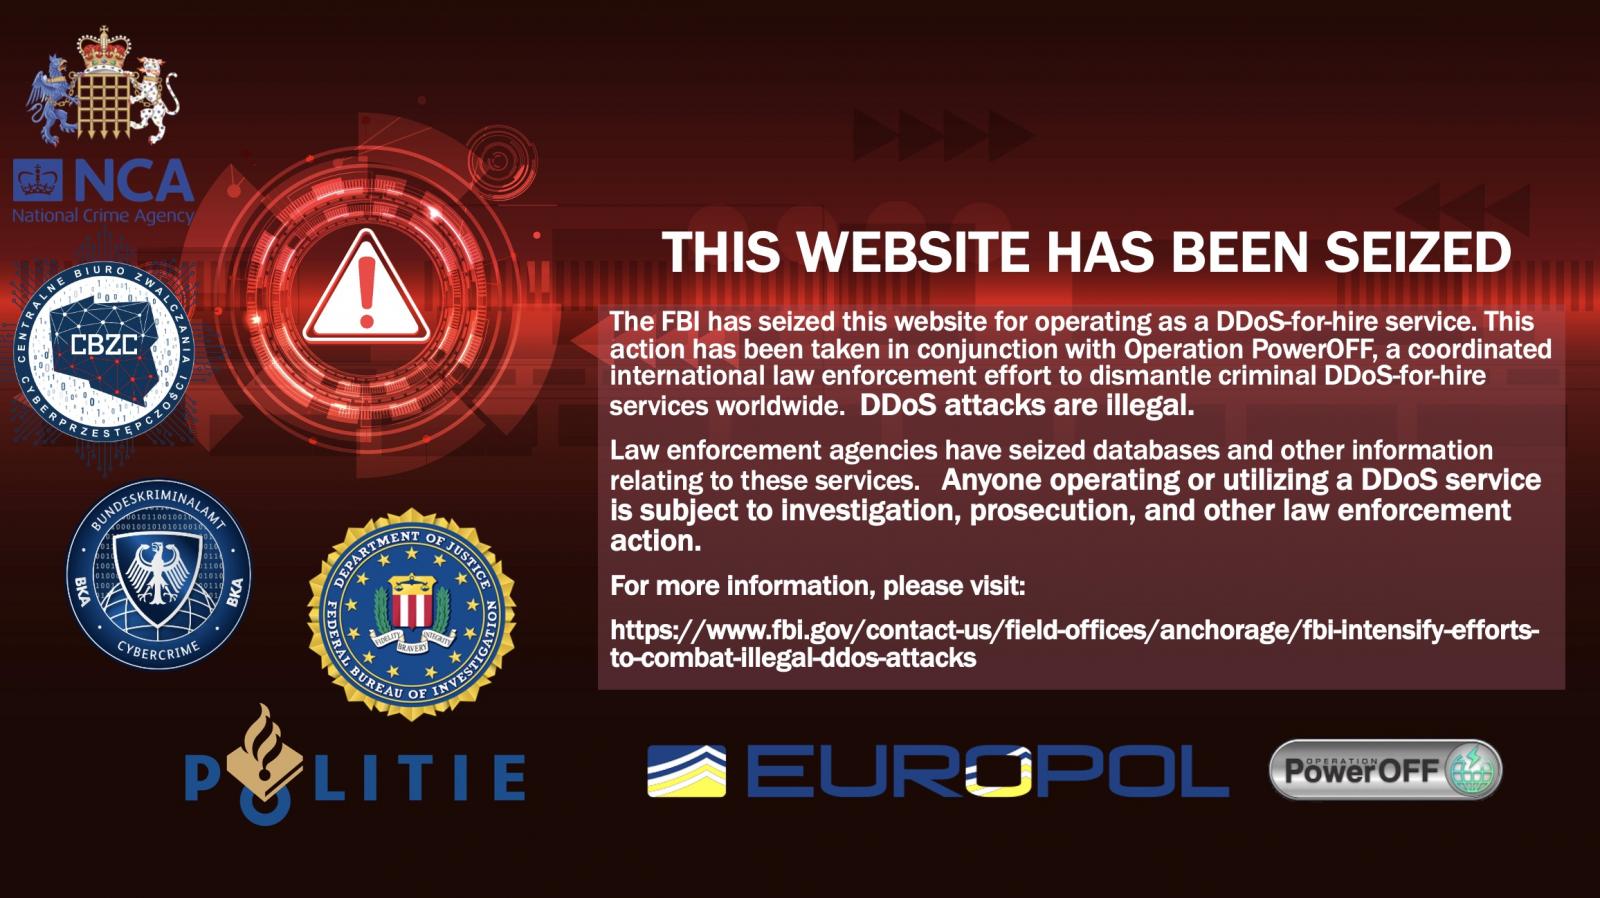
Полсотни захваченных доменов (полный список приведен в заметке BleepingComputer и блог-записи Брайана Кребса) теперь привязаны к DNS правоохранителей и будут отображать предупреждение о том, что DDoS-атаки противозаконны. В комментарии для BleepingComputer представитель прокуратуры Калифорнии отметил, что ФБР работает с регистраторами доменов в этом направлении, а сами платформы уже не функционируют.


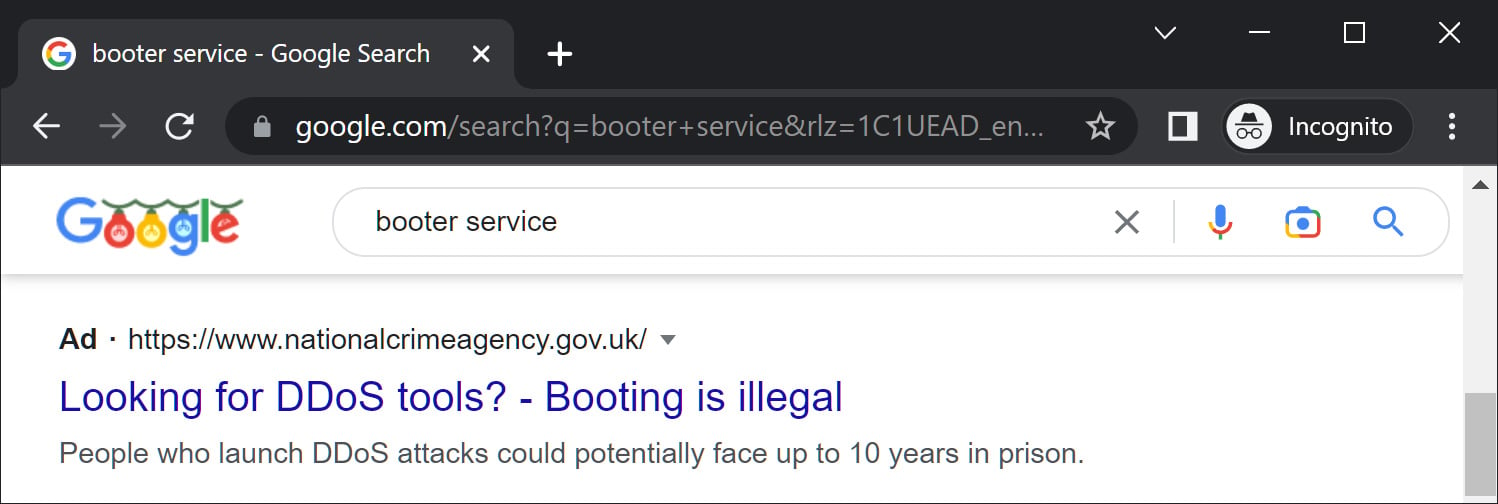
Параллельно ФБР совместно с полицией Нидерландов и британским Управлением по борьбе с преступностью (National Crime Agency, NCA) запустило рекламную кампанию в поисковиках. Теперь по ключевым словам booter и stresser будет всплывать алерт об уголовной ответственности за DDoS-атаки; пользователя при этом перенаправят на страницу ФБР или NCA с пояснениями и рекомендациями.


В расследовании, по результатам которого была проведена разгромная акция, также принимали участие Европол, канадская полиция и партнеры ФБР из частного сектора, в том числе Akamai, Oracle, Cloudflare, Palo Alto Networks, Google, Yahoo и PayPal.

США уже несколько раз инициировали силовые операции по пресечению торговли DDoS-услугами. Минувшим летом ФБР и партнерам удалось обезвредить четыре криминальных сервиса — вначале IPStress и Ovh-booter, а затем AmpNode и DownThem.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru