




Новый Python-бэкдор проникает на хост VMware ESXi через эксплойт OpenSLP

Новый Python-бэкдор проникает на хост VMware ESXi через эксплойт OpenSLP

Новый Python-бэкдор проникает на хост VMware ESXi через эксплойт OpenSLP

Специалисты Juniper Networks обнаружили кастомный бэкдор, заточенный под серверы VMware ESXi. Вредонос написан на Python и, по данным аналитиков, не был документирован ранее.

Судя по дефолтной привязке к порту 427, для внедрения бэкдора злоумышленники скорее всего используют уязвимость OpenSLP — какую именно, установить пока не удалось. Не исключено, что это CVE-2019-5544 или CVE-2020-3992: обе позволяют захватить контроль над хостом и до сих пор провоцируют атаки на ESXi-серверы.

Анализ показа, что вредоносный имплант vmtools.py довольно бесхитростен, но цепок. Он записывается на диск, используемый для хранения образов виртуальных машин, логов и т. п. В ходе атаки хакеры также изменяют три системных файла, которые автоматически копируются и восстанавливаются после перезагрузки ОС сервера ВМ:

  • /etc/rc.local.d/local.sh,
  • /bin/hostd-probe.sh,
  • /etc/vmware/rhttpproxy/endpoints.conf.

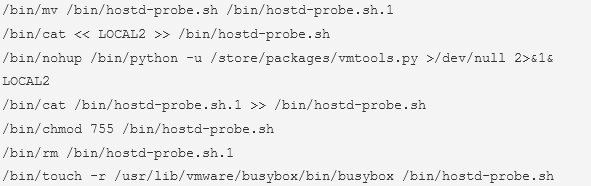
Первый по умолчанию содержит лишь комментарии и оператор выхода; в него добавляется следующий код:


В результате в /bin/hostd-probe.sh появляется строка кода, запускающая Python-скрипт:


Заключительная команда touch, записанная в /etc/rc.local.d/local.sh, сбрасывает временные метки изменений и доступа к /bin/hostd-probe.sh, чтобы стереть следы непрошеного вмешательства.

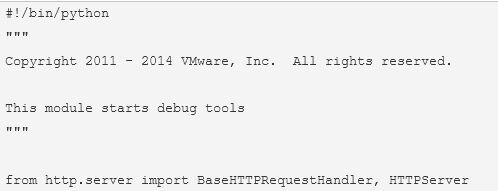
Имя вредоносного скрипта и его расположение (/store/packages/vmtools.py) тоже выбраны таким образом, чтобы не вызывать подозрений. В начало vmtools.py, тоже для отвода глаз, помещена информация об авторском праве, скопированная из легитимного Python-файла VMware.


Сторонний скрипт запускает простой веб-сервер, принимающий запароленные POST-запросы. Его можно использовать двояко: для выполнения произвольных удаленных команд, с отображением результатов в виде веб-страницы, и для запуска обратного шелла с хостом и портом по выбору автора атаки.

В данном случае привязка осуществляется к порту 8008 на локальном IP-адресе 127.0.0.1. Сервер при этом настроен на прием пяти параметров с вводящими в заблуждение именами:

  • server_namespace — пароль, защищающий бэкдор от непредусмотренного использования;
  • server_instance — local или remote (прямой или обратный шелл);
  • operation_id — команда для выполнения (только для local);
  • envelope и path_set — хост и порт для обратного подключения. 

Полученный пароль (хеш MD5) сверяется со вшитым значением; при совпадении выполняется оператор, соответствующий значению server_instance. Если POST не содержит номер порта, используется дефолтный 427 (стандартный для службы OpenSLP). Поскольку IP 127.0.0.1 доступен только со скомпрометированной машины, для получения удаленного доступа автор атаки меняет настройки обратного прокси ESXi (организует проброс портов с помощью файла /etc/vmware/rhttpproxy/endpoints.conf).

Ни vmtools.py, ни модифицированный local.sh пока не детектятся на VirusTotal. Для защиты от новой угрозы эксперты советуют принять следующие меры:

  • как можно скорее установить все патчи, выпущенные вендором;
  • ограничить входящие соединения по сети доверенными хостами;
  • проверить наличие vmtools.py и содержимое системных файлов, которые используют операторы зловреда;
  • проверить сохранность всех системных файлов, переживающих рестарт хост-машины.
Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru