



Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Offensive Security выпустила новую версию любимого дистрибутива пентестеров — Kali Linux 2022.4. Этот четвёртый и последний релиз 2022 года отметился новыми образами Azure и QEMU, шестью дополнительными инструментами и усовершенствованным рабочим столом.

Команда разработчиков Kali Linux выделяет следующие нововведения:

  • Дистрибутив снова доступен на Microsoft Azure;
  • Шесть новых инструментов;
  • Релиз Kali NetHunter Pro;
  • Обновления рабочего стола Gnome и KDE Plasma;
  • Усовершенствованная поддержка ARM.

Offensive Security решила приурочить выход Kali Linux 2022.4 к конференциям Black Hat, BSides LV и DefCon в качестве «приятного сюрприза, которым смогут насладиться все желающие». Дистрибутив теперь использует версию ядра Linux 5.18.5.

Как уже отмечалось выше, Kali Linux теперь доступен в Azure Marketplace, что позволяет пентестерам развернуть образ и провести тестирование на проникновение прямо из облака. Кроме того, дистрибутив отныне предлагается в виде образа для QEMU.

Среди шести новых инструментов есть тулза для повышения прав в Windows и драйвер для Hak5 WiFi Coconut. Полный список выглядит так:

  • bloodhound.py — основанный на Python ingestor для BloodHound;
  • certipy — инструмент для перечисления и эксплуатации Active Directory Certificate Services;
  • hak5-wifi-coconut — драйвер пользовательского уровня для USB Wi-Fi NIC и Hak5 Wi-Fi Coconut;
  • ldapdomaindump — дампер информации Active Directory с помощью LDAP;
  • peass-ng — инструмент для повышения прав в Windows, Linux / Unix* и macOS;
  • rizin-cutter — платформа для обратного инжиниринга, работающая на rizin.

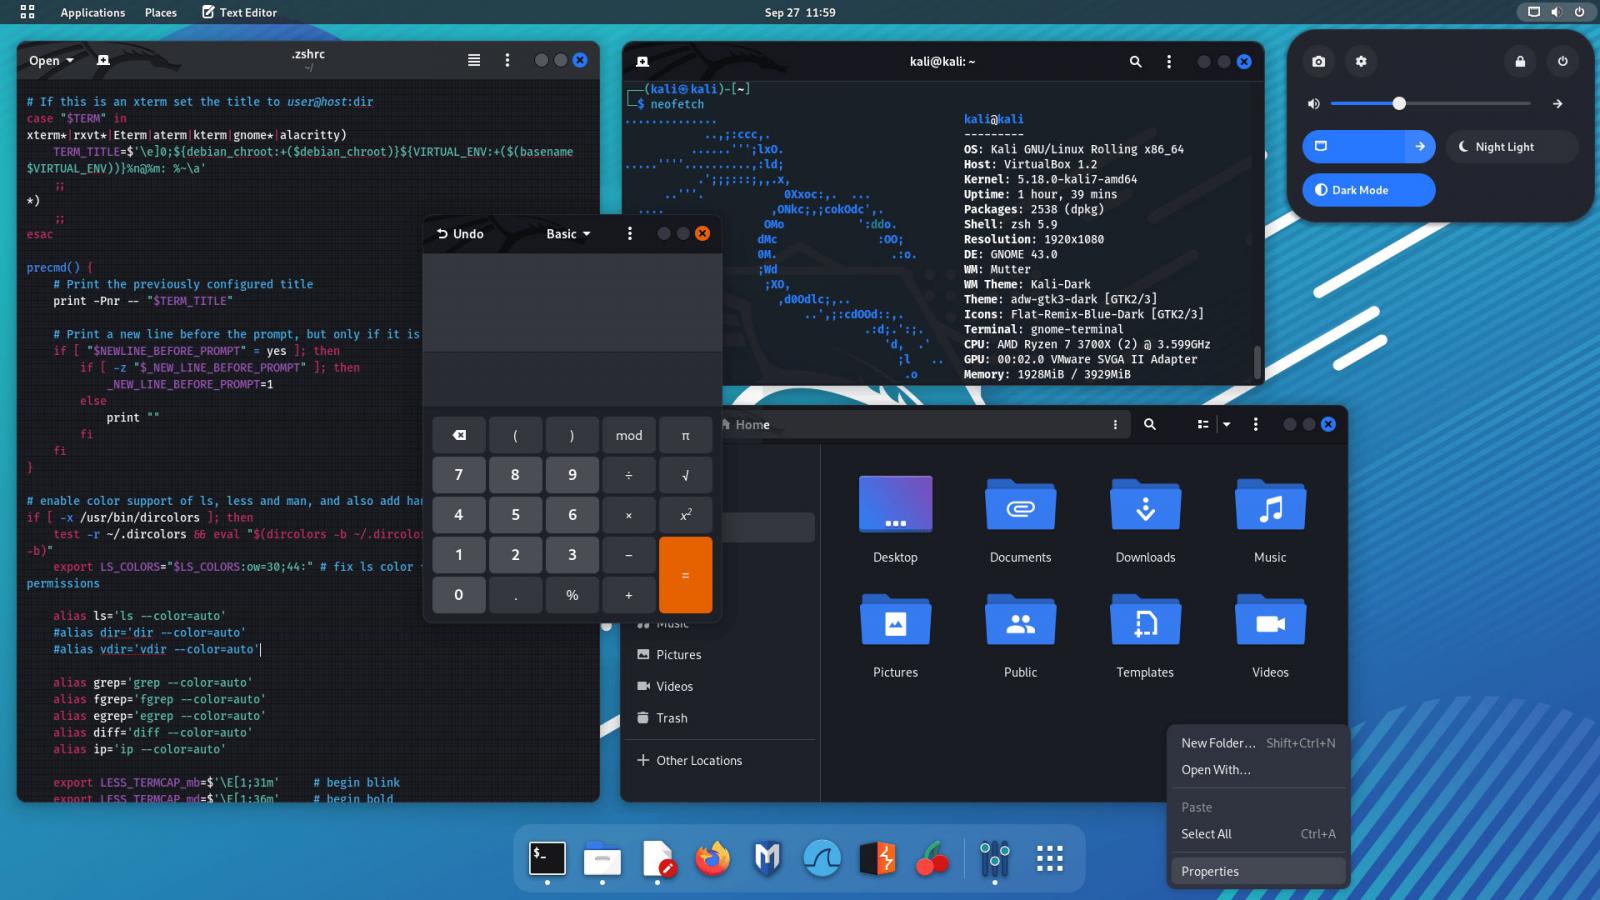
В рабочем столе тоже появились обновления, например GNOME 43 с новой темой GTK3:

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru