



Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Offensive Security выпустила новую версию любимого дистрибутива пентестеров — Kali Linux 2022.4. Этот четвёртый и последний релиз 2022 года отметился новыми образами Azure и QEMU, шестью дополнительными инструментами и усовершенствованным рабочим столом.

Команда разработчиков Kali Linux выделяет следующие нововведения:

  • Дистрибутив снова доступен на Microsoft Azure;
  • Шесть новых инструментов;
  • Релиз Kali NetHunter Pro;
  • Обновления рабочего стола Gnome и KDE Plasma;
  • Усовершенствованная поддержка ARM.

Offensive Security решила приурочить выход Kali Linux 2022.4 к конференциям Black Hat, BSides LV и DefCon в качестве «приятного сюрприза, которым смогут насладиться все желающие». Дистрибутив теперь использует версию ядра Linux 5.18.5.

Как уже отмечалось выше, Kali Linux теперь доступен в Azure Marketplace, что позволяет пентестерам развернуть образ и провести тестирование на проникновение прямо из облака. Кроме того, дистрибутив отныне предлагается в виде образа для QEMU.

Среди шести новых инструментов есть тулза для повышения прав в Windows и драйвер для Hak5 WiFi Coconut. Полный список выглядит так:

  • bloodhound.py — основанный на Python ingestor для BloodHound;
  • certipy — инструмент для перечисления и эксплуатации Active Directory Certificate Services;
  • hak5-wifi-coconut — драйвер пользовательского уровня для USB Wi-Fi NIC и Hak5 Wi-Fi Coconut;
  • ldapdomaindump — дампер информации Active Directory с помощью LDAP;
  • peass-ng — инструмент для повышения прав в Windows, Linux / Unix* и macOS;
  • rizin-cutter — платформа для обратного инжиниринга, работающая на rizin.

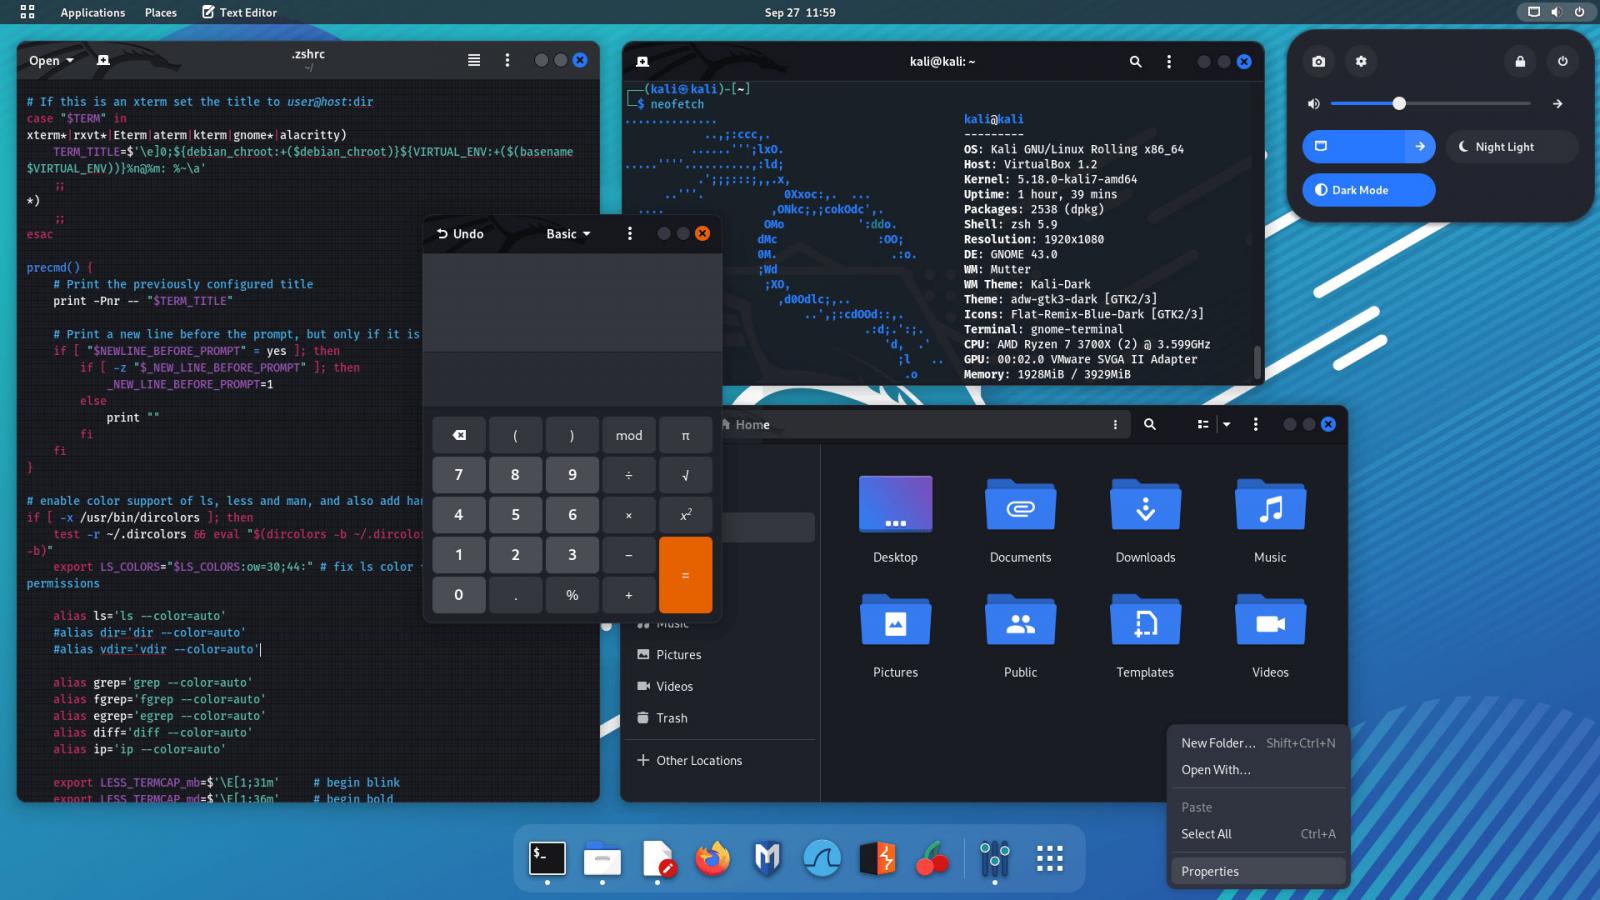
В рабочем столе тоже появились обновления, например GNOME 43 с новой темой GTK3:

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru