



Шифровальщик Cryptonite случайно стал вайпером

Шифровальщик Cryptonite случайно стал вайпером

Шифровальщик Cryptonite случайно стал вайпером

Новая версия Cryptonite оказалась провальной: при попытке отобразить экран с требованием выкупа происходит крах программы и теряется ключ, необходимый для расшифровки файлов. Как выяснили в Fortinet, виной тому изначальная слабость проекта и отсутствие проверки качества при обновлении кода.

Простейший Windows-шифровальщик Cryptonite до недавнего времени был бесплатно доступен на GitHub как проект с открытым исходным кодом. Зловред написан на Python, и поскольку нет гарантии, что у жертвы окажется нужный интерпретатор, для упаковки зловреда используется PyInstaller, который загружает файлы, необходимые для развертывания Python-кода, в папку со случайным именем в каталоге Temp.

У вредоноса отсутствуют некоторые типовые, но более сложные в реализации функции. Он не умеет удалять теневые копии Windows, прибивать программы для освобождения целевых файлов, уклоняться от обнаружения и анализа.

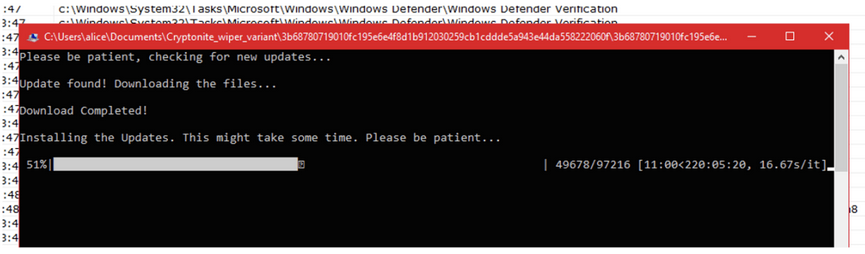
Запуск шифратора возможен лишь при наличии интернет-связи. Для отвода глаз Cryptonite выводит экран загрузки некоего обновления; индикатор состояния при этом отображает ход выполнения шифрования.


Для выполнения основной задачи зловреду придан модуль Fernet (обеспечивает симметричное шифрование). Файлы жертвы шифруются 128-битным ключом AES, их расширения изменяются на .cryptn8.

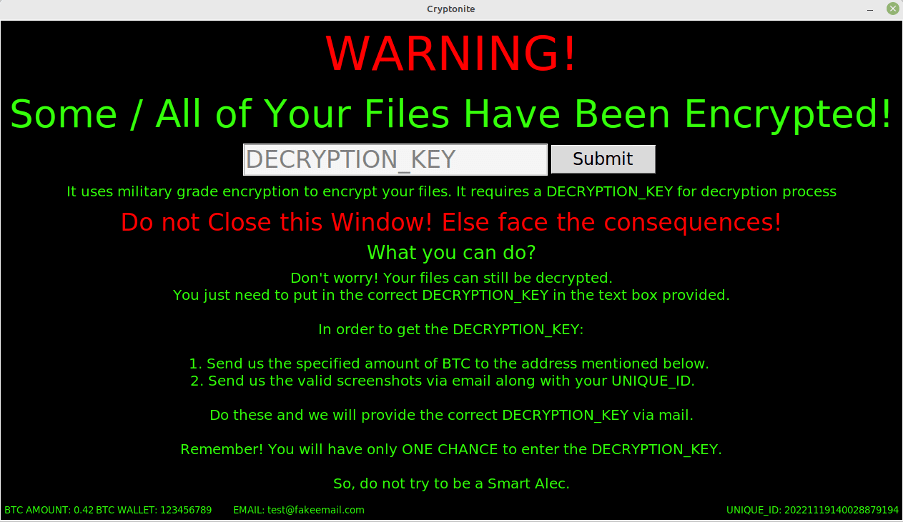
Анализ нового образца Cryptonite (уровень детектирования на VirusTotal — 29/70 на 6 декабря) показал, что прежняя заставка с требованием выкупа и полем для оплаченного ключа больше не выводится.


Попытка отобразить ее на экране после шифрования вызывает аварийное завершение программы. Приватный ключ оператору не отсылается, поэтому вернуть данные при всем желании не получится. Более того, у вредоноса не предусмотрен режим расшифровки (decryption-only), при повторном запуске он вновь шифрует файлы, создавая новую пару ключей.

Завершив исследование, аналитики пришли к выводу, что превращение Cryptonite в деструктивного зловреда, по поведению схожего с вайпером, — не новый замысел, а несовершенство проекта и нерадивость разработчика.

Усилиями ИБ-сообщества репозиторий вредоносного кода и четыре десятка форков на GitHub удалены.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru