



Исследователи случайно обнаружили, как прибить KmsdBot

Исследователи случайно обнаружили, как прибить KmsdBot

Исследователи случайно обнаружили, как прибить KmsdBot

Тестируя кросс-платформенный бот в лабораторных условиях, эксперты Akamai послали некорректную команду. Получив ее, образец KmsdBot выдал ошибку и перестал отвечать.

О появлении нового ботнета, способного проводить DDoS-атаки и майнить монеро, стало известно в прошлом месяце, после публикации Akamai Security Research. Лежащий в его основе Go-зловред, которому было присвоено кодовое имя KmsdBot, умеет также самостоятельно распространяться, подбирая пароли к SSH.

Продолжая изучать нового вредоноса, исследователи создали установку из двух виртуальных машин. В одной запустили бинарник KmsdBot, другая имитировала командный сервер.

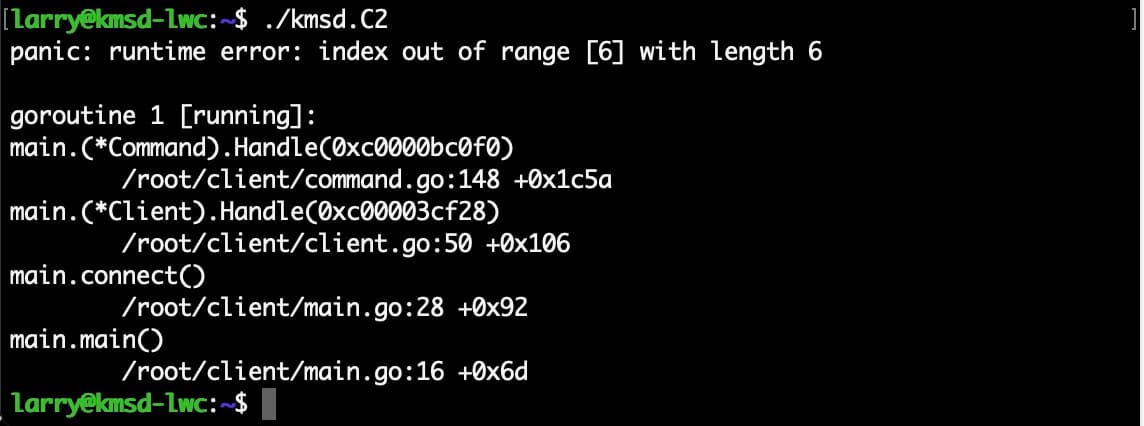
В ходе проверки C2-функциональности связь с «оператором» внезапно прервалась — как выяснилось, из-за одной-единственной команды. Отдавая ее, аналитики допустили синтаксическую ошибку — не поставили пробел между целевым сайтом и портом:

!bigdata www.bitcoin.com443 / 30 3 3 100

Проверка на наличие таких ошибок в KmsdBot отсутствует, поэтому неправильно переданные параметры вызвали сбой программы:


У KmsdBot также нет механизма устойчивости, а значит, оператору зловреда в этом случае придется повторно заражать целевую систему и заново налаживать C2-связь.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru