



Исследователи случайно обнаружили, как прибить KmsdBot

Исследователи случайно обнаружили, как прибить KmsdBot

Исследователи случайно обнаружили, как прибить KmsdBot

Тестируя кросс-платформенный бот в лабораторных условиях, эксперты Akamai послали некорректную команду. Получив ее, образец KmsdBot выдал ошибку и перестал отвечать.

О появлении нового ботнета, способного проводить DDoS-атаки и майнить монеро, стало известно в прошлом месяце, после публикации Akamai Security Research. Лежащий в его основе Go-зловред, которому было присвоено кодовое имя KmsdBot, умеет также самостоятельно распространяться, подбирая пароли к SSH.

Продолжая изучать нового вредоноса, исследователи создали установку из двух виртуальных машин. В одной запустили бинарник KmsdBot, другая имитировала командный сервер.

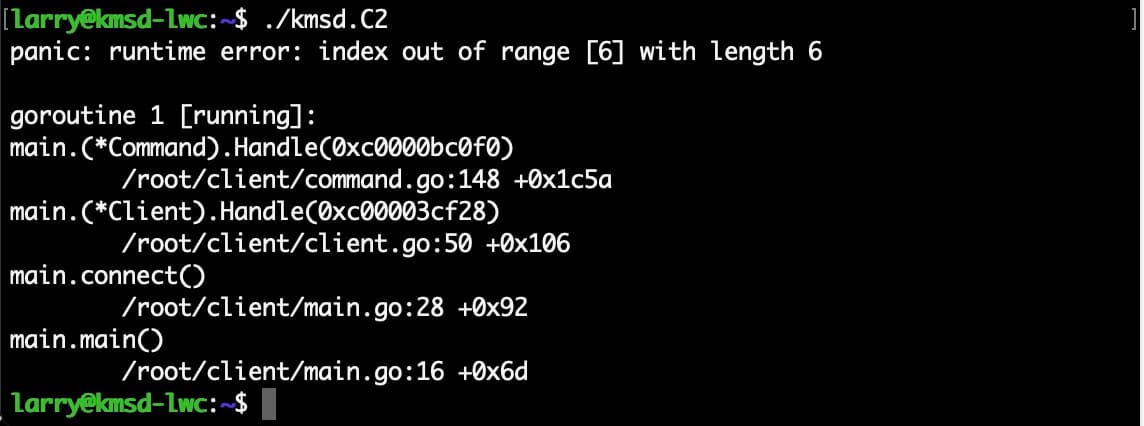
В ходе проверки C2-функциональности связь с «оператором» внезапно прервалась — как выяснилось, из-за одной-единственной команды. Отдавая ее, аналитики допустили синтаксическую ошибку — не поставили пробел между целевым сайтом и портом:

!bigdata www.bitcoin.com443 / 30 3 3 100

Проверка на наличие таких ошибок в KmsdBot отсутствует, поэтому неправильно переданные параметры вызвали сбой программы:


У KmsdBot также нет механизма устойчивости, а значит, оператору зловреда в этом случае придется повторно заражать целевую систему и заново налаживать C2-связь.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru