



Исследователи случайно обнаружили, как прибить KmsdBot

Исследователи случайно обнаружили, как прибить KmsdBot

Исследователи случайно обнаружили, как прибить KmsdBot

Тестируя кросс-платформенный бот в лабораторных условиях, эксперты Akamai послали некорректную команду. Получив ее, образец KmsdBot выдал ошибку и перестал отвечать.

О появлении нового ботнета, способного проводить DDoS-атаки и майнить монеро, стало известно в прошлом месяце, после публикации Akamai Security Research. Лежащий в его основе Go-зловред, которому было присвоено кодовое имя KmsdBot, умеет также самостоятельно распространяться, подбирая пароли к SSH.

Продолжая изучать нового вредоноса, исследователи создали установку из двух виртуальных машин. В одной запустили бинарник KmsdBot, другая имитировала командный сервер.

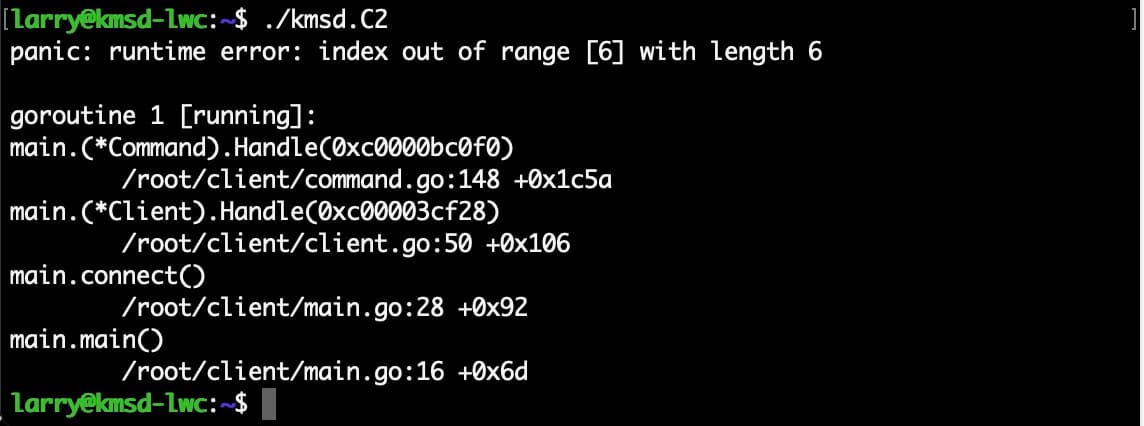
В ходе проверки C2-функциональности связь с «оператором» внезапно прервалась — как выяснилось, из-за одной-единственной команды. Отдавая ее, аналитики допустили синтаксическую ошибку — не поставили пробел между целевым сайтом и портом:

!bigdata www.bitcoin.com443 / 30 3 3 100

Проверка на наличие таких ошибок в KmsdBot отсутствует, поэтому неправильно переданные параметры вызвали сбой программы:


У KmsdBot также нет механизма устойчивости, а значит, оператору зловреда в этом случае придется повторно заражать целевую систему и заново налаживать C2-связь.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru