



Android-вредонос в Play Store использует телефоны для верификации аккаунтов

Android-вредонос в Play Store использует телефоны для верификации аккаунтов

Android-вредонос в Play Store использует телефоны для верификации аккаунтов

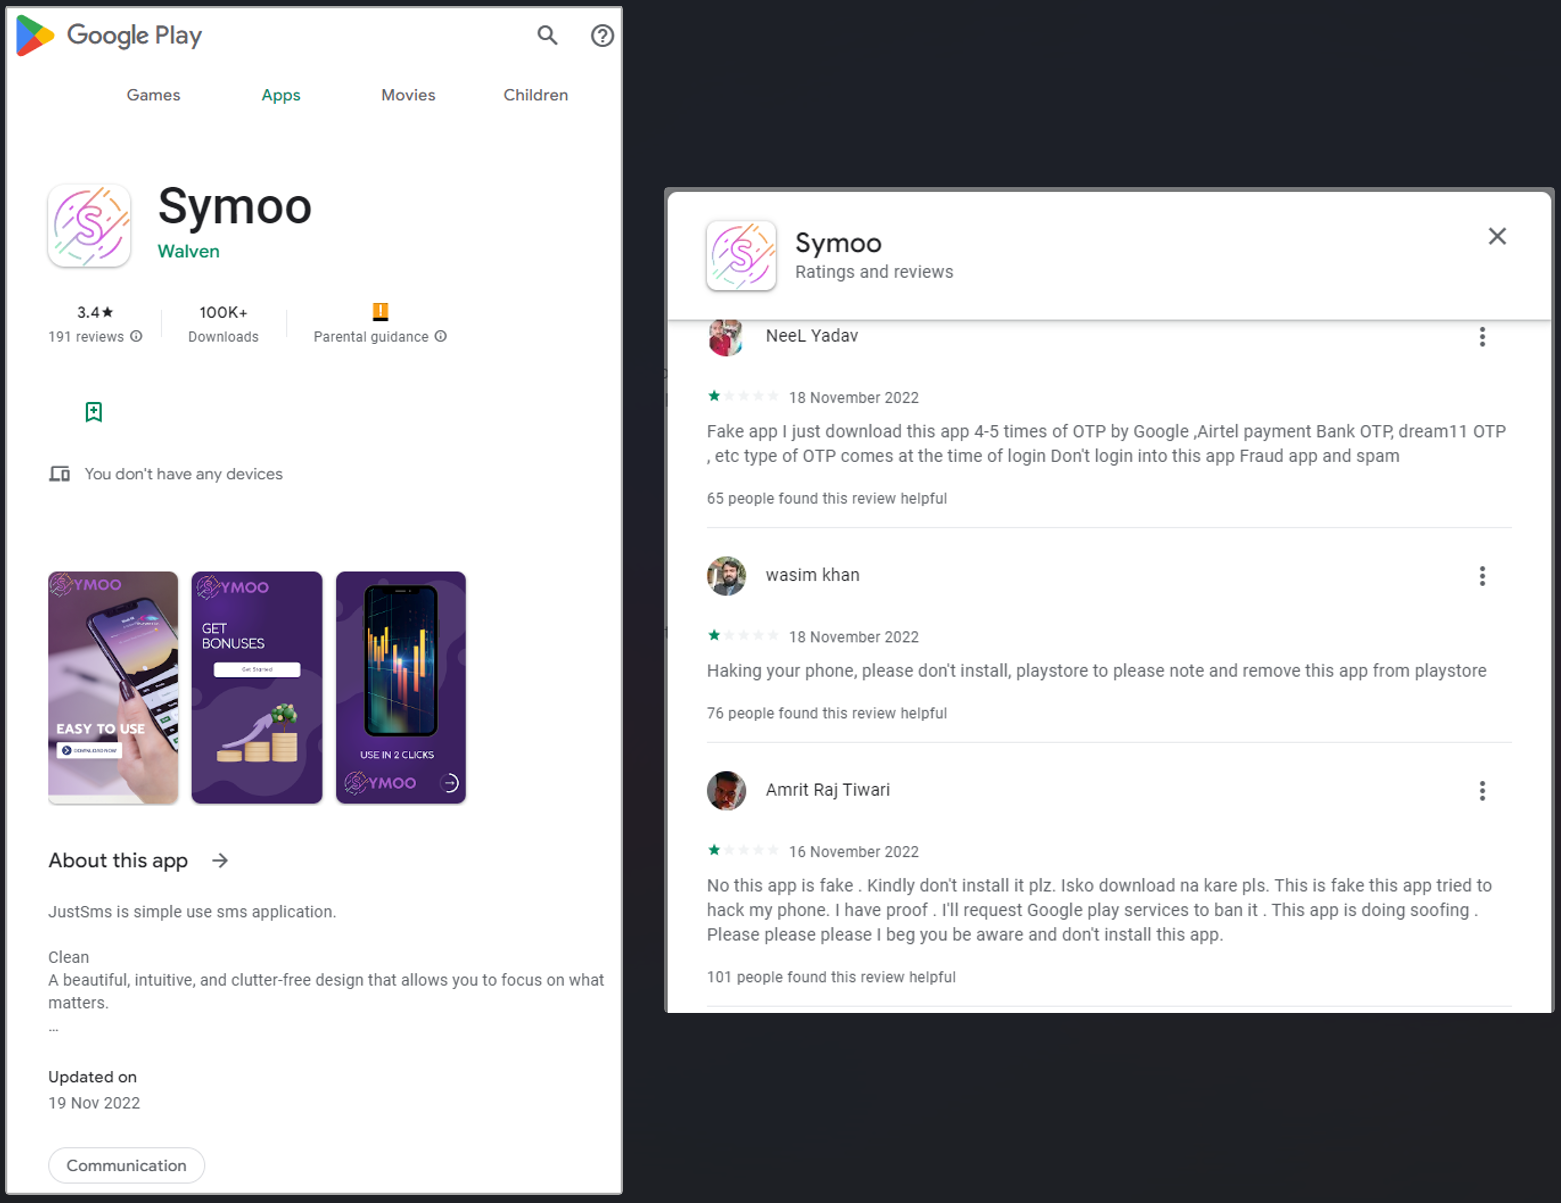
Фейковое приложение для Android пробралось в Google Play Store, его уже успели скачать 100 тыс. пользователей. «Фишка» этого софта заключается в СМС-реле для создания аккаунтов в соцсетях и Telegram.

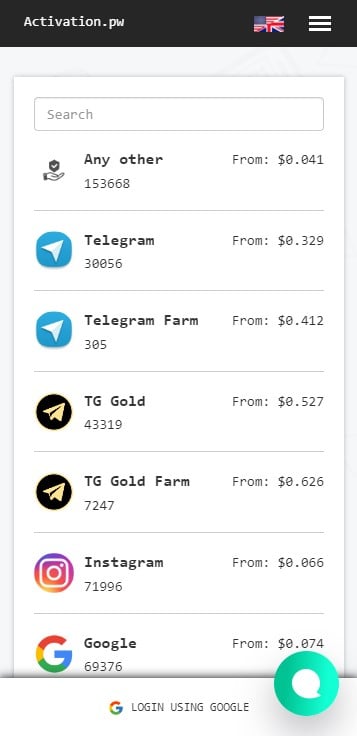
Попадая на устройства, приложение под названием Symoo сдаёт «виртуальные номера» для получение одноразового пароля для верификации пользователя при создании аккаунтов в социальных сетях и мессенджерах.

Если обратить внимание на отзывы, можно увидеть много недовольных владельцев мобильных устройств на Android. Все они пишут приблизительно одно и то же: софт генерирует много одноразовых паролей (one-time passwords, OTP) при инсталляции.


На Symoo обратил внимание Максиме Инграо, специалист компании Evina. Исследователь сообщил о своей находке Google, но пока так и не получил ответ от команды, отвечающей за Android. Приложение, кстати, до сих пор доступно в Google Play Store.

После установки Symoo запрашивает доступ к отправке и получению СМС-сообщений, что в целом нормально, учитывая, что программа позиционирует себя как софт для СМС. Дополнительно Symoo просит указать номер телефона.

На деле приложение предоставляет сервис для регистрации аккаунтов с помощью подставных телефонных номеров. Любой желающий может верифицировать аккаунт менее чем за 50 центов.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru