


Каждая пятая финкомпания в России имеет следы присутствия профхакеров

Каждая пятая финкомпания в России имеет следы присутствия профхакеров

Каждая пятая финкомпания в России имеет следы присутствия профхакеров

Каждая пятая компания из финансового сектора в России имеет признаки присутствия профессиональных кибергруппировок в своей инфраструктуре. К таким выводам пришёл центр исследования киберугроз Solar 4RAYS группы компаний «Солар». Исследование подготовлено к ежегодному Уральскому форуму «Кибербезопасность в финансах», который организует Банк России.

Аналитика основана на данных сети сенсоров, размещённых по всей стране: они фиксируют активность зловреда из заражённых корпоративных сетей — от майнеров и RAT до шифровальщиков и ботнетов.

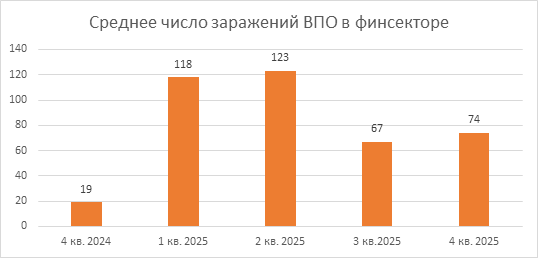
По итогам 2025 года в кредитно-финансовых организациях зафиксировали более 375 тысяч случаев заражения вредоносными программами. В среднем на одну компанию в четвёртом квартале пришлось 74 инцидента — это почти в четыре раза больше, чем годом ранее.


При этом доля финсектора в общем объёме заражений среди всех отраслей составляет около 3%. По оценке экспертов, это косвенно говорит о достаточно высоком уровне базовой защиты. Тем не менее интерес злоумышленников к отрасли растёт — и это заметно по динамике.

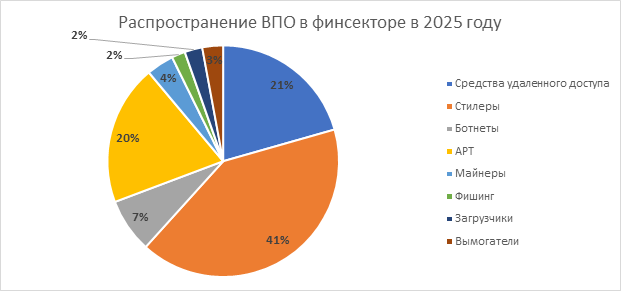
Чаще всего в 2025 году финансовые компании сталкивались со стилерами — на них пришлось 41% заражений. Эти программы предназначены для кражи данных. На втором месте — средства удалённого доступа (RAT) и бэкдоры (21%), которые позволяют злоумышленникам управлять взломанными устройствами и продавать доступ к инфраструктуре на теневых площадках. Ещё в 20% случаев специалисты фиксировали индикаторы присутствия профессиональных APT-группировок.


Отдельно аналитики отмечают рост доли стилеров: в четвёртом квартале их стало на 10 процентных пунктов больше по сравнению с аналогичным периодом прошлого года — показатель достиг 33%. Это указывает на повышенный интерес к хищению конфиденциальных данных.

«Несмотря на относительно небольшую долю финсектора в общем объёме ИБ-событий с вредоносными программами, серьёзную угрозу представляют профессиональные APT-группировки и киберпреступники, нацеленные на прямое хищение средств или вымогательство. Финансовая отрасль ожидаемо привлекает злоумышленников, которые хотят заработать», — отметил руководитель группы анализа вредоносных программ Solar 4RAYS Станислав Пыжов.

По его словам, уровень защиты в финсекторе остаётся высоким, а интенсивность атак ниже, чем, например, в ТЭК, где среднее число заражений на одну организацию превышает тысячу. Но именно точечные, профессионально подготовленные атаки сегодня представляют для банков и финансовых компаний наибольший риск.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru