



Сезон распродаж: троянские атаки множатся, треть сайтов Magento под ударом

Сезон распродаж: троянские атаки множатся, треть сайтов Magento под ударом

Сезон распродаж: троянские атаки множатся, треть сайтов Magento под ударом

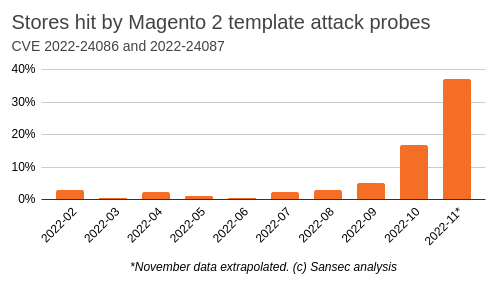
По оценке Sansec, доля сайтов Magento и Adobe Commerce, атакованных через эксплойт, в этом месяце возрастет до 38%. Это в десять раз больше, чем показатели предыдущих 10 месяцев, вместе взятых.

По данным экспертов, в настоящее время в интернете активны как минимум семь Magecart-групп, которые пытаются внедрить на серверы RAT-трояна посредством эксплуатации февральских уязвимостей в CMS (CVE-2022-24086 и CVE-2022-24087). Соответствующие патчи, согласно наблюдениям, отсутствуют как минимум в трети магазинов, использующих Magento и Adobe Commerce.


Атака при этом происходит следующим образом. Злоумышленники проверяют сайт на уязвимость, пытаясь заставить систему отослать имейл с эксплойт-кодом в одном из полей. Отправку сообщения можно спровоцировать, оформив заказ, создав новый аккаунт или расшарив список избранного.

Положительный результат проверки означает возможность захвата контроля над сайтом. После взлома хакеры внедряют трояна, обеспечивающего постоянный доступ; этот бэкдор обычно скрывается в файле health_check.php, легитимном компоненте Magento. Текущие атаки на интернет-магазины в Sansec нарекли TrojanOrders — «троянские заказы».

Исследователи также отметили резкий рост количества сканов, нацеленных на поиск забэкдоренных файлов. По всей видимости, группировки Magecart пытаются завладеть добычей конкурентов.

Причина возросшей активности хакеров очевидна: предпраздничные распродажи в разгаре, интернет-магазины завалены заказами и не успевают следить за чистотой своих сайтов, не говоря уже об обновлении софта. Тем временем на черном рынке множатся дешевые эксплойт-паки, в состав которых включен CVE-2022-24086 — эксперты нашли четыре таких предложения, притом с обещанием успеха в 56% случаев.

Признаком TrojanOrders может служить появление новых аккаунтов с именем system или pwd, а также заказы, оформленные с указанием почты jarhovichbig@protonmail.com. Для проверки систем рекомендуется использовать бэкенд-антивирус: официальный Magento Security Scan, по словам экспертов, способен выявить угрозу только на стороне клиента.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru