



В Adobe Commerce и Magento нашли ещё одну критическую RCE-брешь

В Adobe Commerce и Magento нашли ещё одну критическую RCE-брешь

В Adobe Commerce и Magento нашли ещё одну критическую RCE-брешь

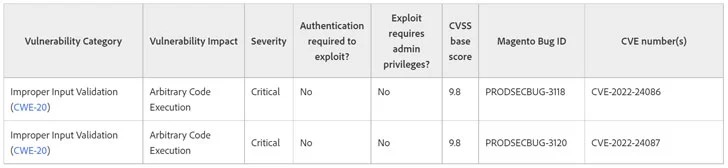
Adobe опубликовала информацию ещё об одной критической уязвимости, затрагивающей Commerce и Magento. Как и выявленная чуть раньше брешь, эта получила статус критической, поскольку может привести к удалённому выполнению кода.

Новая уязвимость получила идентификатор CVE-2022-24087 и 9,8 балла по шкале CVSS. Корень проблемы кроется в некорректной обработке ввода.

«Мы выявили ещё одну брешь в безопасности и уже успели выпустить соответствующие патчи. На данный момент нам не поступала информация об эксплуатации уязвимости в реальных кибератаках», — пишет Adobe.


Известно, что CVE-2022-24087 угрожает Adobe Commerce и Magento 2.4.3-p1 и 2.3.7-p2, а также более ранним версиям софта. Тем не менее разработчики отмечают, что релизы с 2.3.0 по 2.3.3 не затронуты.

К слову, патч вышел действительно вовремя, поскольку вчера специалисты Positive Technologies сообщили об успешной эксплуатации CVE-2022-24086, благодаря которой им удалось удалённо выполнить код от лица неаутентифицированного пользователя.

Напомним, что в начале недели Adobe устранила 0-day в Commerce и Magento. Суть этой проблемы также крылась в неправильной проверке ввода.

Подпишитесь на новости

Солар покажет Solar AI Firewall для защиты бизнеса от ИИ-рисков

Сотрудники несут рабочие данные в нейросети, ИИ-агенты получают доступ к корпоративным системам, а службе безопасности предлагают просто не нервничать. ГК «Солар» представит на SOC Forum 2026 решение Solar AI Firewall, предназначенное для контроля работы с ИИ-сервисами и противодействия утечкам конфиденциальной информации через промпты.

Новинка заявлена в пресс-релизе компании и на официальной странице участия «Солара» в SOC Forum. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Запуск Solar AI Firewall запланирован на дни форума. Подробности компания обещает раскрыть на площадке. Обещают также раскрыть риски, возникающие при внедрении ИИ в корпоративные процессы: передачу данных внешним сервисам, использование публичных моделей сотрудниками и новые точки доступа к инфраструктуре.

Решение представят в составе экосистемы защиты доступа, сети и данных. Посетителям покажут практические сценарии, а также инструменты безопасной разработки, мониторинга атак и защиты онлайн-ресурсов.

Ещё одна премьера — JSOC ONE, линейка сервисов Solar JSOC для среднего бизнеса. Она рассчитана на подключение круглосуточного мониторинга и реагирования без создания собственного SOC. На площадке можно будет обсудить требования к инфраструктуре и рассчитать стоимость сервиса.

В деловой программе эксперты разберут доступ ИИ к внутренним системам, безопасность сгенерированного кода и границы автономности.

RSS: Новости на портале Anti-Malware.ru