



Минцифры собирает VPN госструктур и банков

Минцифры собирает VPN госструктур и банков

Минцифры собирает VPN госструктур и банков

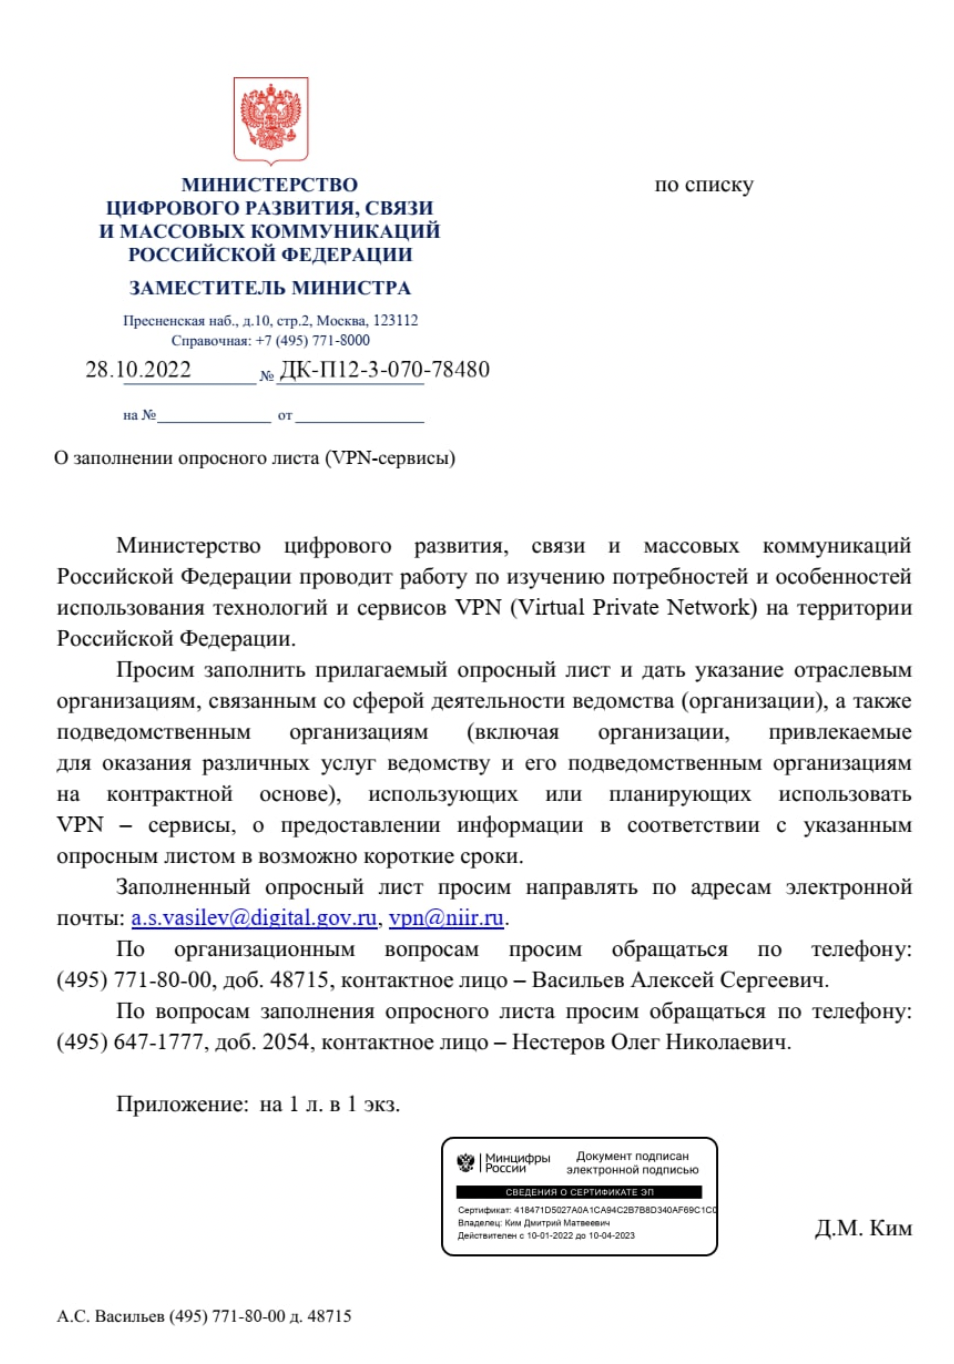
Минцифры запросило отчеты о VPN-сервисах, которые используют “Роскосмос”, “Ростех”, “Ростелеком”, “Газпром” и крупные банки. Компания должна указать название и тип VPN, систему, интернет-ресурсы, город и регион. В Минцифры объясняют опрос “проработкой плана” на экстренный случай.

Про опросник от Минцифры пишут “Ведомости”.

Отчитаться о том, какой VPN используется “на производстве” попросили “Роскосмос”, “Ростех”, “Газпром”, “Ростелеком”, Сбербанк, ВТБ, Промсвязьбанк, Газпромбанк, “Открытие”, Альфа-банк, Россельхозбанк, Райффайзенбанк, Росбанк и Совкомбанк.


Письмо датируется 28 октября, к нему прилагается опросный лист.

Сетевые специалисты госведомств и компаний должны указать название и тип используемых VPN-сервисов, систему, интернет-ресурс, для использования которых необходим VPN, в том числе в технологических целях (банки/банкоматы, платёжные системы, системы хранения данных и т. п.), а также город, регион России или страну использования.

Представитель Минцифры пояснил, что такие опросы ведомство проводит регулярно.

Его цель — “получение актуальных данных об используемых российскими компаниями протоколах, технологиях и сервисах VPN”, а своевременная оценка применения подобных сервисов в крупных российских компаниях “поможет снизить санкционные риски и иметь проработанные планы, на случай если подобные сервисы решат приостановить свою работу на территории России”.

Роскомнадзор продолжает блокировать VPN-сервисы. Летом к двум десяткам запрещенных ресурсов прибавился Proton VPN. При этом Россия сейчас занимает второе место в мире по использованию средств для обхода госблокировок. В августе ректор Российского Технологического Университета направил письмо в Минцифры с требованием обязать российские магазины мобильных приложений маркировать VPN-сервисы знаком “18+”. По мнению ученого, эти меры помогут в борьбе с утечками.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru