



Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

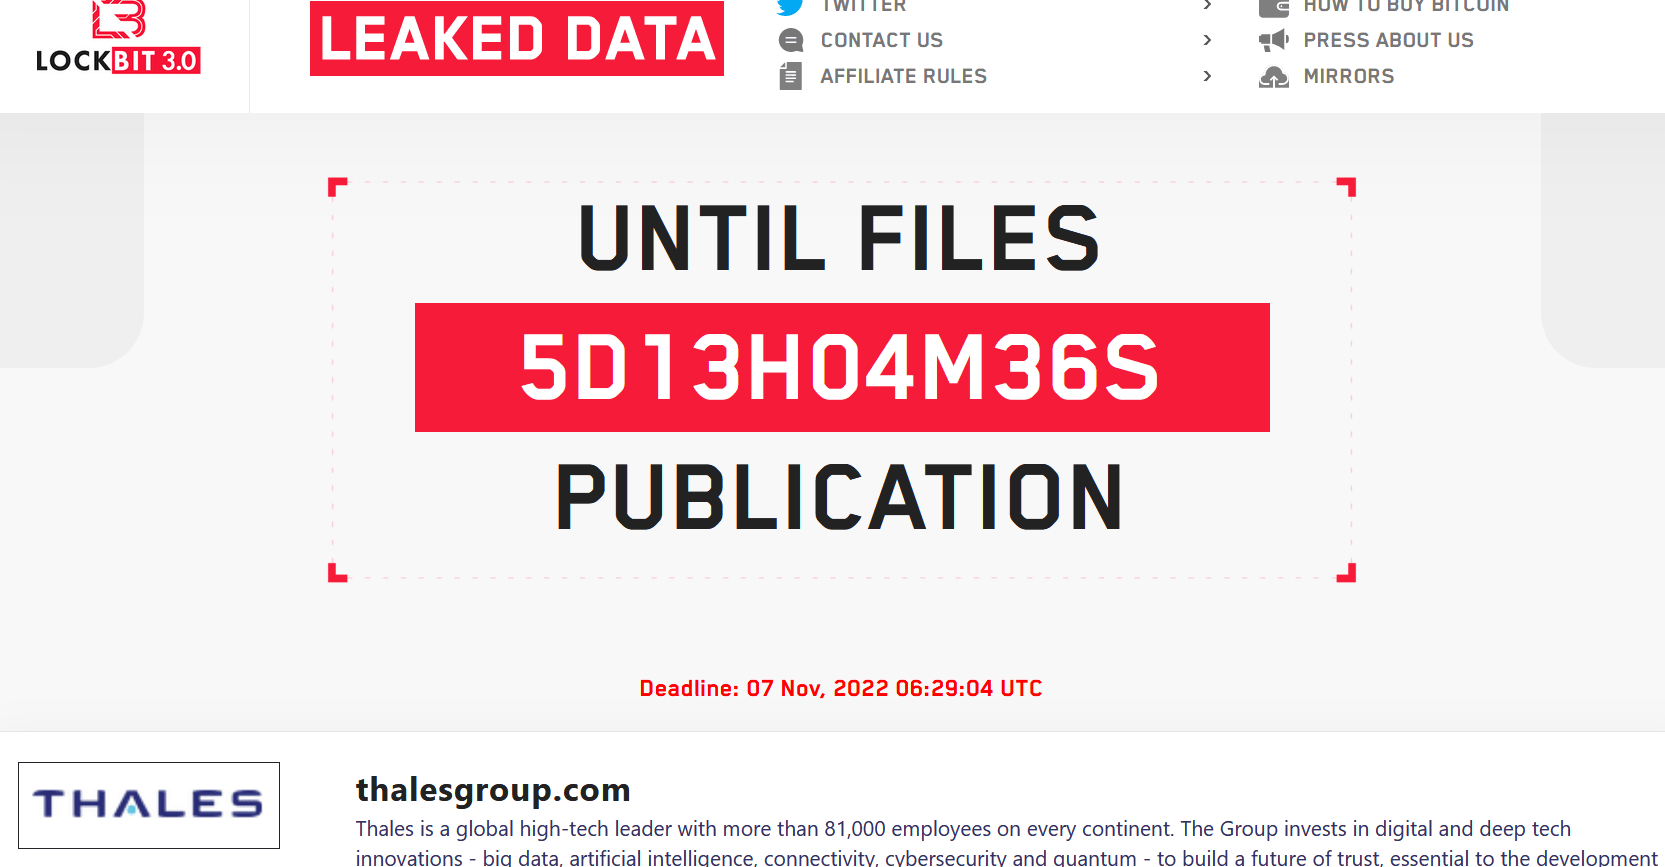
Киберпреступная группировка, распространяющая LockBit 3.0, утверждает, что ей удалось утащить внутренние данные французской корпорации Thales, которая разрабатывает информационные системы для авиакосмической и военной отрасли.

Представители Thales подтвердили, что руководство компании в курсе заявлений операторов LockBit 3.0 и уже проверяет информацию о скомпрометированных данных. Напомним, что число сотрудников французского техногиганта по всему миру превышает 81 тыс.

Злоумышленники добавили в список своих жертв Thales 31 октября 2022 года; а уже 7 ноября они обещают опубликовать украденные сведения, если компания откажется заплатить выкуп. На сегодняшний день киберпреступники так и не опубликовали образцы скомпрометированных данных.


Как заявили изданию Reuters представители Thales, корпорация пока не получала никаких уведомлений или требований от злоумышленников. Тем не менее специалисты инициировали внутреннее расследование, а также уведомили французское агентство ANSSI, отвечающее за кибербезопасность.

По словам пресс-секретаря, Thales пока не обращалась в правоохранительные органы по факту возможного киберинцидента.

В сентябре мы писали, что один из операторов LockBit слил в Сеть билдер последней версии шифровальщика. Судя по всему, там имели место внутренние противоречия между участниками группировки.

Что касается Thales, лето мы подробно разбирали уход корпорации из России. Множество фейков, которые появились на фоне этой новости, заставили нас изучить эту тему более внимательно.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru