



Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

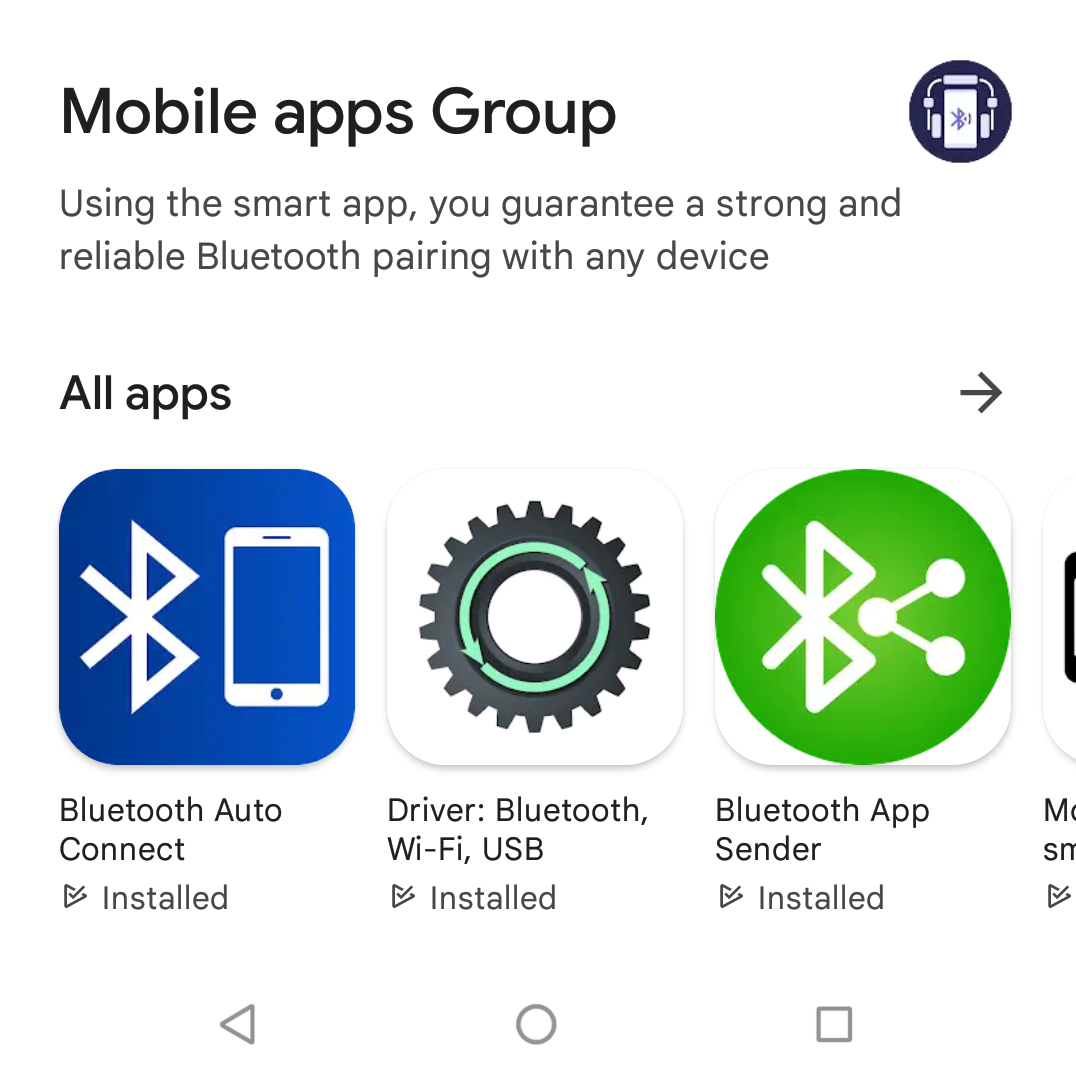
В настоящее время в магазине Google числятся четыре Android-приложения, зараженных HiddenAds, с суммарным числом загрузок не менее 1 миллиона. Их автором является Mobile apps Group — этот разработчик, по данным Malwarebytes, исправно обновляет свой софт в Play Store с конца 2020 года.

Троян HiddenAds относится к классу adware; он умеет настойчиво показывать рекламу и имитировать клики, приносящие оператору доход. Поддельные приложения, созданные Mobile apps Group, детектируются как разные варианты именно этого зловреда, однако их автора почему-то не гонят с Google Play.


Анализ одного из близнецов-братьев — Bluetooth Auto Connect — показал, что при первой установке вредонос выжидает пару дней, а затем начинает в фоновом режиме плодить вкладки в Chrome. Открываемые сайты могут быть вполне безобидными, на них троян просто скликивает рекламу, другие содержат порноконтент и страницы-ловушки, сообщающие о заражении или необходимости обновления софта.

Блокировка мобильного устройства зловреду не помеха. Когда жертва ее снимает, Chrome открывается на последнем сайте, на который был совершен переход; зачастую рекламщик сразу открывает следующую вкладку. В итоге после разблокировки смартфона, молчавшего несколько часов, владельцу придется закрывать много вкладок. В истории браузера тоже появится длинный список сайтов, которые он не посещал.

За неполные два года (с декабря 2020) на счету Bluetooth Auto Connect скопилось 19 выпусков, в том числе шесть «чистых», которые могут говорить о карательных мерах, принятых Google. Текущая версия приложения — 5.7, она содержит вариант HiddenAds, который не менялся с декабря прошлого года.

В прошлом месяце в Google Play появились другие хорошо известные кликеры, а также SharkBot, который в этом году проявляет завидное упорство.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru