Исследователи из ThreatFabric обнаружили в магазине Google пять вредоносных мобильных приложений с суммарным количеством установок более 130 тысяч. Зловреды выдают себя за легитимные Android-программы, а на самом деле загружают банковского трояна — SharkBot или Vultur.
Новые злоупотребления ресурсами Google Play были выявлены в ходе разбора текущей SharkBot-кампании, ориентированной на итальянских пользователей интернет-банкинга. Как оказалось, троян появляется на смартфонах после скачивания программы Codice Fiscale 2022 — поддельного генератора идентификационных кодов налогоплательщика.
Анализ показал, что при установке на Android-устройство замаскированный загрузчик SharkBot теперь запрашивает минимум разрешений, чтобы скрыть свои намерения. Прежние версии (ниже 2.29) пытались обзавестись правом на установку и запуск полезной нагрузки, но в начале октября Google внесла изменения в правила для разработчиков Android-программ, ограничив использование разрешения REQUEST_INSTALL_PACKAGES.
Обновленный загрузчик не требует выдать такое разрешение, но обходит препятствие, открывая поддельную страницу Google Play с предложением скачать апдейт.
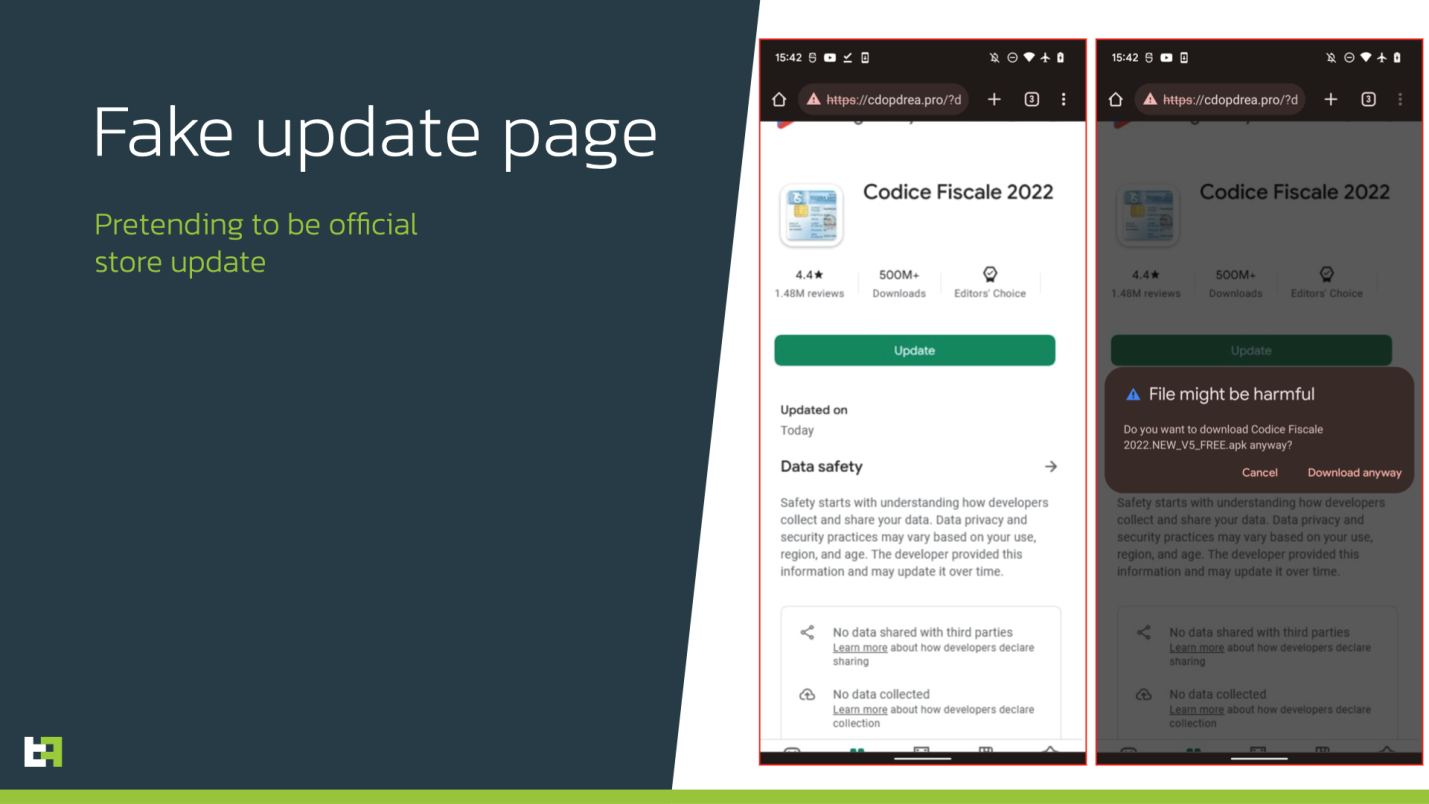
Поскольку доставка целевого зловреда в этом случае осуществляется через браузер, пользователю придется совершить дополнительные действия — одобрить установку и запуск при выводе предупреждений. Те, кто не заметит подмены источника загрузки, могут получить в награду трояна.
Чтобы не ошибиться в выборе цели, загрузчик SharkBot проверяет страну по сим-карте и, не найдя it, откатывает выполнение вредоносных функций. Проверка проводится также на стороне сервера: если подключение произошло с IP-адреса за пределами Италии, C2 по умолчанию возвращает команду exit; в противном случае он отдает конфигурационные данные с URL полезной нагрузки.
На момент анализа за Codice Fiscale 2022 числилось более 10 тыс. загрузок в Google Play. В магазине была также найдена другая программа, загружающая SharkBot; ее выдавали за менеджер файлов (File Manager Small, Lite). Согласно обновленной политике Google, приложениям этой категории разрешено использовать REQUEST_INSTALL_PACKAGES, и этот вредоносный загрузчик работал по обычной схеме.
Его конфигурация предполагала атаки на мобильные устройства итальянцев и британцев. Вредоноса быстро удалили из магазина Google, и его никто не успел загрузить. Сам SharkBot, по данным ThreatFabric, оперирует списком банков Италии, Великобритании, Германии, Испании, Польши, Австрии, США и Австралии.
Кроме SharkBot-загрузчиков, в Google Play были обнаружены три троянизированных программы, доставляющие Vultur (число скачиваний от 1 тыс. до 100 тысяч). Они были замаскированы под приложения для учета финансов, аутентификации и восстановления файлов.
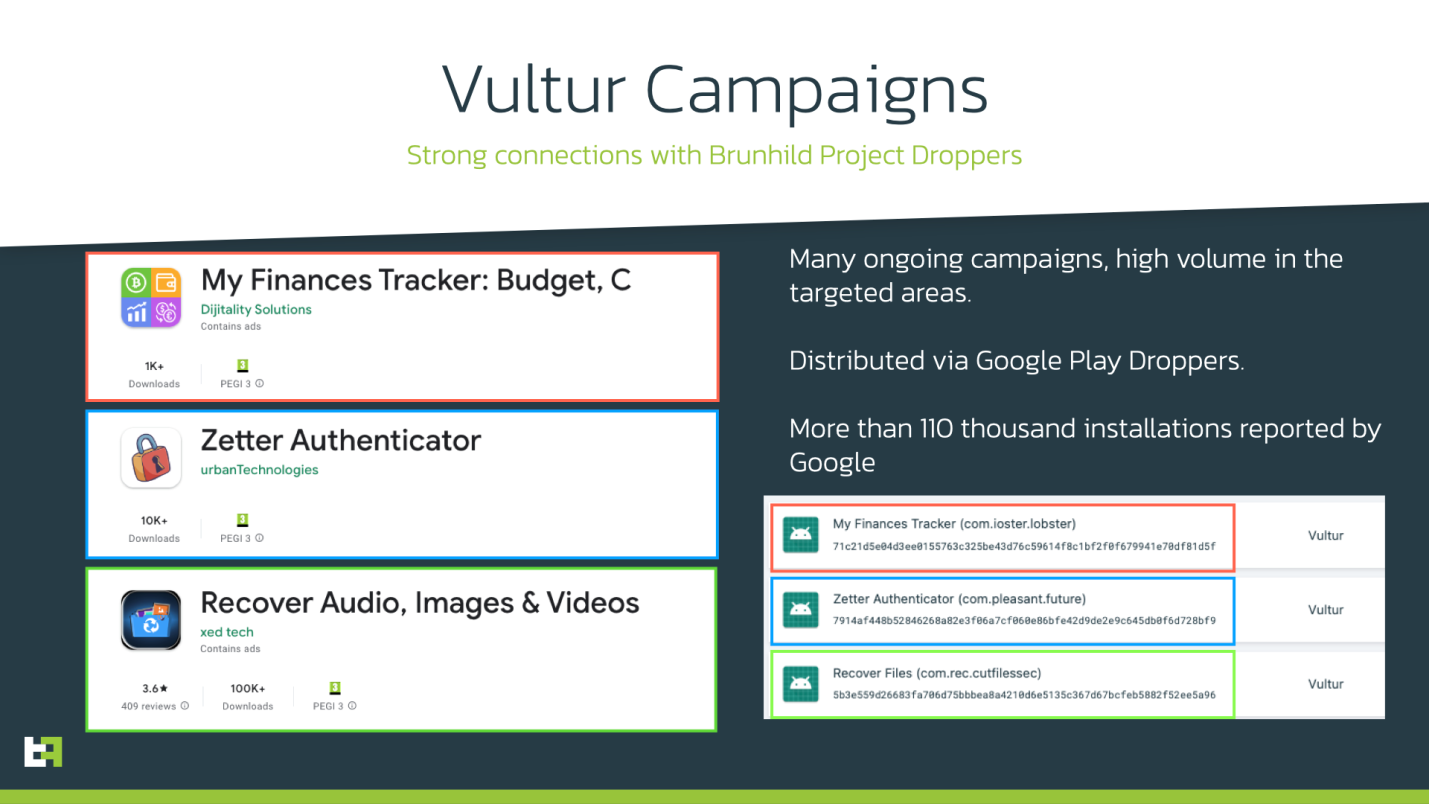
Все они выполняли заявленные функции, но при открытии требовали обновления и разрешений на загрузку из неофициальных источников. Если жертва соглашалась, на ее смартфон устанавливался банкер Vultur, ворующий данные с помощью скриншотов и кейлоггинга.
Новый вариант трояна снабжен дополнительным списком приложений, за которыми нужно следить. При запуске таких программ вредонос, используя Accessibility Service, регистрирует все элементы UI и ассоциированные с ними события (клики, жесты и т. п.) и передает журнал на свой сервер.
Голландские эксперты полагают, что создатели Vultur таким образом пытаются обойти Android-защиту FLAG_SECURE, позволяющую заблокировать снимки экрана при работе с банковскими приложениями. Если в ходе взаимодействия с клиентом пользователь откроет клавиатуру, фиксация этого события, как и последующих касаний клавиш, поможет операторам зловреда получить учетные данные жертвы.
Согласно наблюдениям голландских экспертов, Vultur в этом году вначале атаковал жителей Великобритания и Нидерландов, а потом переключился на Германию, Францию и Италию.










