



Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Прежде не встречавшийся экспертам Android-троян, открывающий злоумышленникам удалённый доступ к девайсам жертв, недавно был замечен в атаках на пользователей мобильных устройств. Оказалось, что вредонос способен записывать экран и красть конфиденциальные данные.

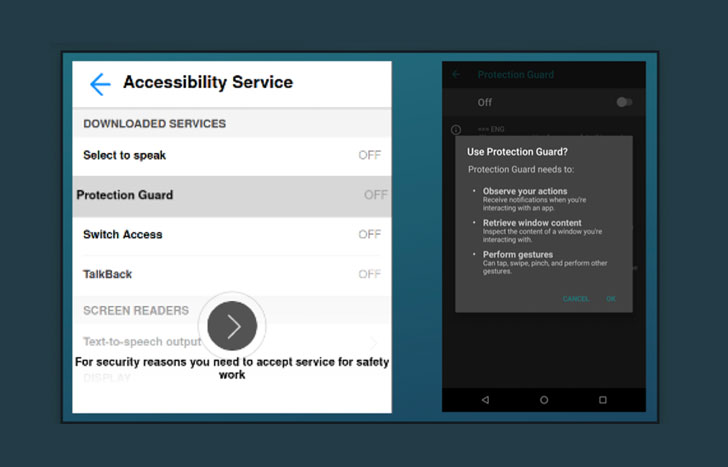
Троян получил имя «Vultur», поскольку он использует Virtual Network Computing (VNC), систему удалённого доступа к рабочему столу. Вредоносная программа распространяется через официальный магазин Google Play Store и маскируется под безобидное приложение «Protection Guard».

«Мы впервые наблюдаем банковский троян для операционной системы Android, который может записывать экран устройства и фиксировать нажатие клавиш. С помощью этих функций вредонос способен легко перехватывать учётные данные», — рассказывают специалисты компании ThreatFabric.

«Как правило, подобные трояны используют технику наложения окон, но в этом случае разработчики решили отойти от привычной практики. Этот метод, к слову, так же эффективно фиксирует пароли и другую конфиденциальную информацию».


Как и UBEL, о котором мы также писали сегодня, Vultur тоже задействует специальные возможности операционной системы Android. А отличает его использование VNC для записи экрана и логирования активности на смартфоне.

Кроме того, вредонос включает кросс-платформенную утилиту ngrok для установки удалённого доступа к VNC-серверу, запущенному локально на мобильном устройстве.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru