



Сложный банковский 2FA-троян в Google Play заразил 10 000 Android-устройств

Сложный банковский 2FA-троян в Google Play заразил 10 000 Android-устройств

Сложный банковский 2FA-троян в Google Play заразил 10 000 Android-устройств

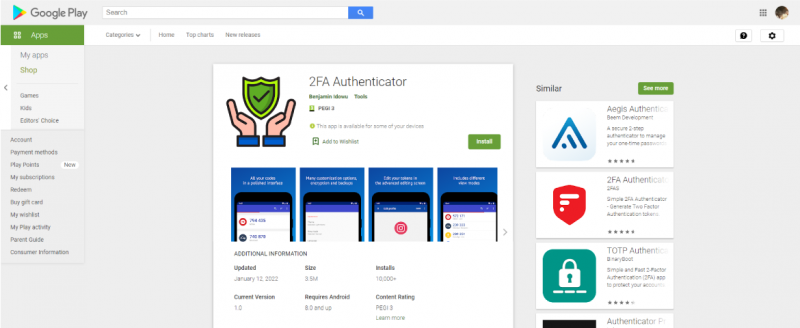
В официальном магазине приложений Google Play Store более двух недель распространялся банковский троян, замаскированный под софт для двухфакторной аутентификации. Это приложение успели скачать более 10 тыс. пользователей.

Сама программа, судя по всему, действительно предоставляет заявленную функциональность — 2FA-аутентификатор. Проблема лишь в том, что с ней в довесок пользователь получает вредонос Vultur, пытающийся украсть учётные данные.

Исследователи из компании Pradeo рекомендуют удалить приложение с именем «2FA Authenticator» всем, кто имел неосторожность скачать его. Мало того, что прячущийся в нём инфостилер может передать злоумышленникам логины и пароли, так ещё зловред запрашивает дополнительные разрешения в системе для дальнейших деструктивных действий.


Как пишут специалисты Pradeo в опубликованном отчёте, авторы Android-трояна использовали открытый исходный код для аутентификации Aegis. Именно это помогло им беспрепятственно проникнуть в магазин Google Play.

«В итоге злоумышленники успешно замаскировали вредоносную составляющую приложения и реализовали функциональность двухфакторной аутентификации», — пишут исследователи.

Сразу после скачивания программа устанавливает в систему банковский троян Vultur, основная задача которого — украсть финансовую информацию. Однако у зловреда есть и куда более интересные возможности: перехват данных геолокации жертвы, отключение парольной защиты на устройстве, загрузка сторонних сомнительных приложений и получение полного контроля над девайсом.

По словам экспертов, Vultur выделятся ещё одним приёмом: вредонос пытается получить разрешения SYSTEM_ALERT_WINDOW, чтобы иметь возможность управлять интерфейсом других приложений. Сама Google описывает эту функциональность так:

«Эти разрешения должны быть у очень ограниченного числа приложений, так как предназначены для взаимодействия с пользователем на системном уровне».

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru