



Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

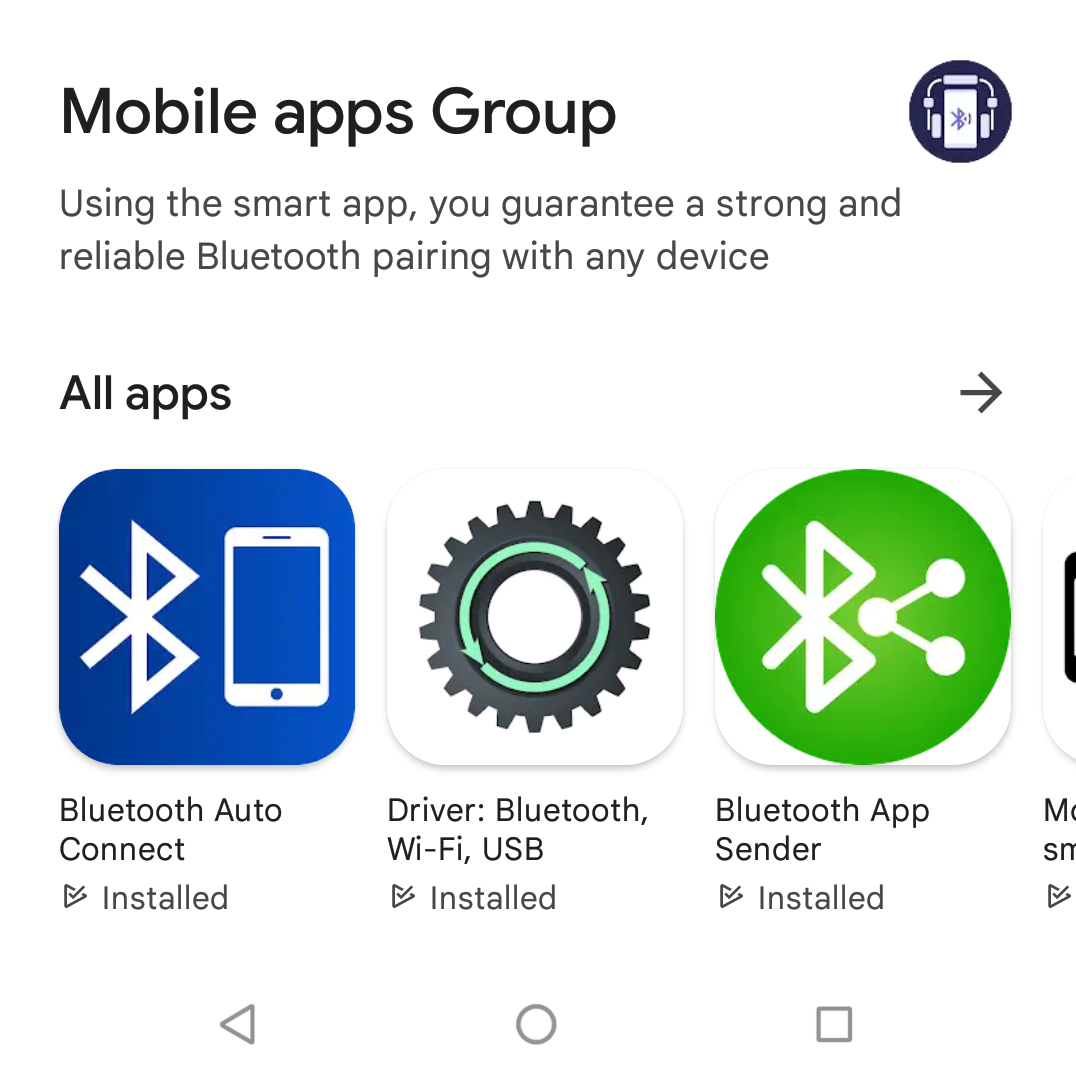
В настоящее время в магазине Google числятся четыре Android-приложения, зараженных HiddenAds, с суммарным числом загрузок не менее 1 миллиона. Их автором является Mobile apps Group — этот разработчик, по данным Malwarebytes, исправно обновляет свой софт в Play Store с конца 2020 года.

Троян HiddenAds относится к классу adware; он умеет настойчиво показывать рекламу и имитировать клики, приносящие оператору доход. Поддельные приложения, созданные Mobile apps Group, детектируются как разные варианты именно этого зловреда, однако их автора почему-то не гонят с Google Play.


Анализ одного из близнецов-братьев — Bluetooth Auto Connect — показал, что при первой установке вредонос выжидает пару дней, а затем начинает в фоновом режиме плодить вкладки в Chrome. Открываемые сайты могут быть вполне безобидными, на них троян просто скликивает рекламу, другие содержат порноконтент и страницы-ловушки, сообщающие о заражении или необходимости обновления софта.

Блокировка мобильного устройства зловреду не помеха. Когда жертва ее снимает, Chrome открывается на последнем сайте, на который был совершен переход; зачастую рекламщик сразу открывает следующую вкладку. В итоге после разблокировки смартфона, молчавшего несколько часов, владельцу придется закрывать много вкладок. В истории браузера тоже появится длинный список сайтов, которые он не посещал.

За неполные два года (с декабря 2020) на счету Bluetooth Auto Connect скопилось 19 выпусков, в том числе шесть «чистых», которые могут говорить о карательных мерах, принятых Google. Текущая версия приложения — 5.7, она содержит вариант HiddenAds, который не менялся с декабря прошлого года.

В прошлом месяце в Google Play появились другие хорошо известные кликеры, а также SharkBot, который в этом году проявляет завидное упорство.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru