


Каждое третье внедрение ИИ в бизнесе не взлетает из-за ограничений ИБ

Каждое третье внедрение ИИ в бизнесе не взлетает из-за ограничений ИБ

Каждое третье внедрение ИИ в бизнесе не взлетает из-за ограничений ИБ

Проблемы с согласованием, нехватка компетенций и страх «не взлетит» — именно так сегодня выглядит барьер на пути к полноценному внедрению ИИ-решений в бизнес-процессы. Свежие цифры прозвучали на конференции «Tech2B Conf: путь реалиста».

Главный барьер — человек, за ним ИБ

По данным исследования Сколково, 50% компаний сталкиваются с сопротивлением изменениям: сотрудники не готовы работать по-новому. На втором месте — ограничения со стороны ИБ-службы: 36% респондентов не получают согласования для запуска ИИ-пилотов. Столько же боятся потратить ресурсы впустую.


Ещё один фактор — высокая стоимость внедрения: её назвали 29% участников. В числе других барьеров:

  • 21% — нехватка ИТ- и отраслевых компетенций
  • 14% — отсутствие успешных кейсов

Представители цифровых департаментов компаний Росатом, К2Тех, ЕвроХим, ПИК, MWS AI обсуждали, какие гипотезы по внедрению ИИ стоит доводить до пилота, а какие — проще сразу закрыть. Один из выводов: без прозрачного процесса согласования, где в команде будут не только техспециалисты, но и юристы, безопасники и экономисты, запуск ИИ-продукта в прод невозможен.

Технологии: рынок пока под контролем внешнего ПО

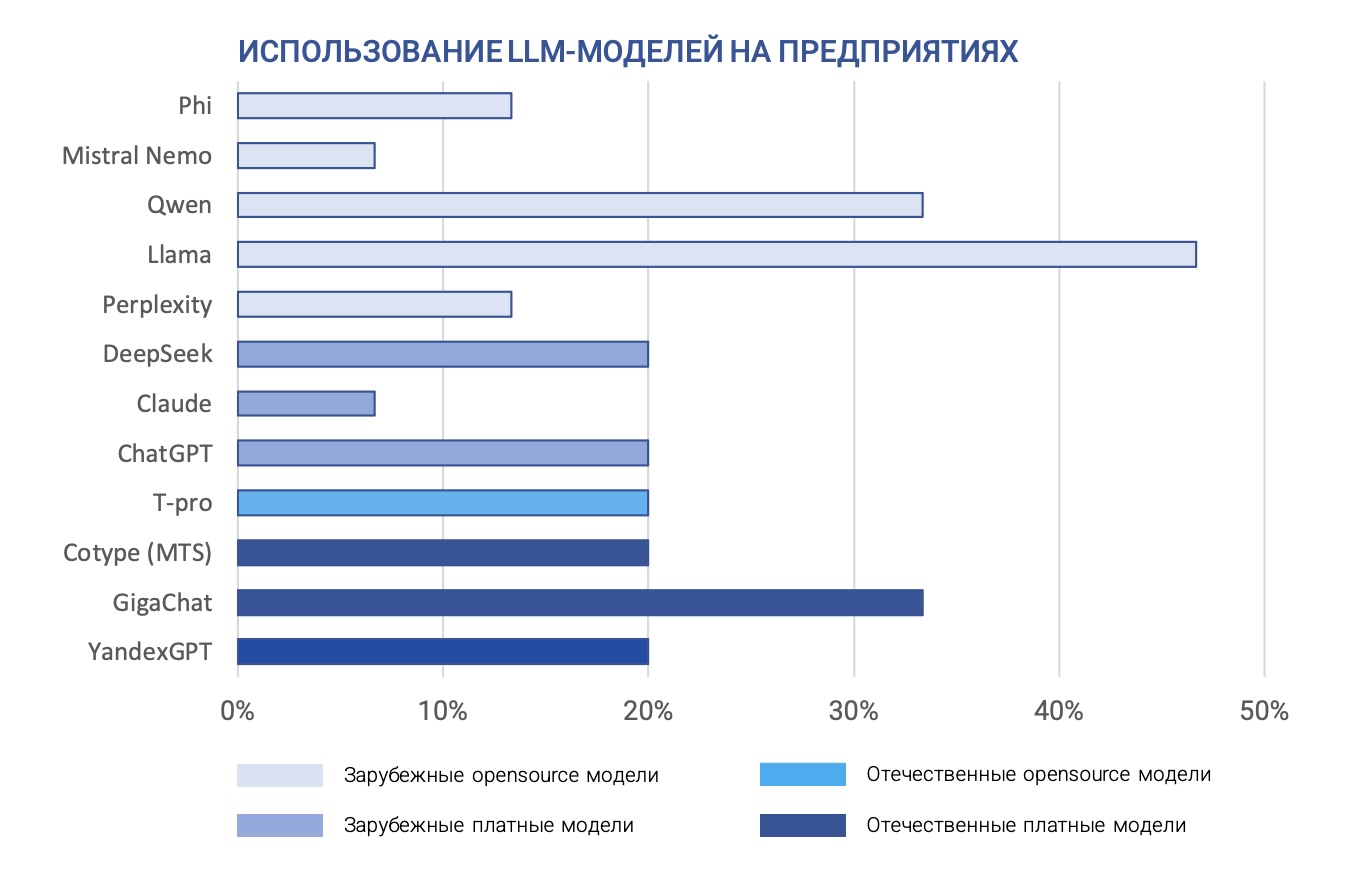
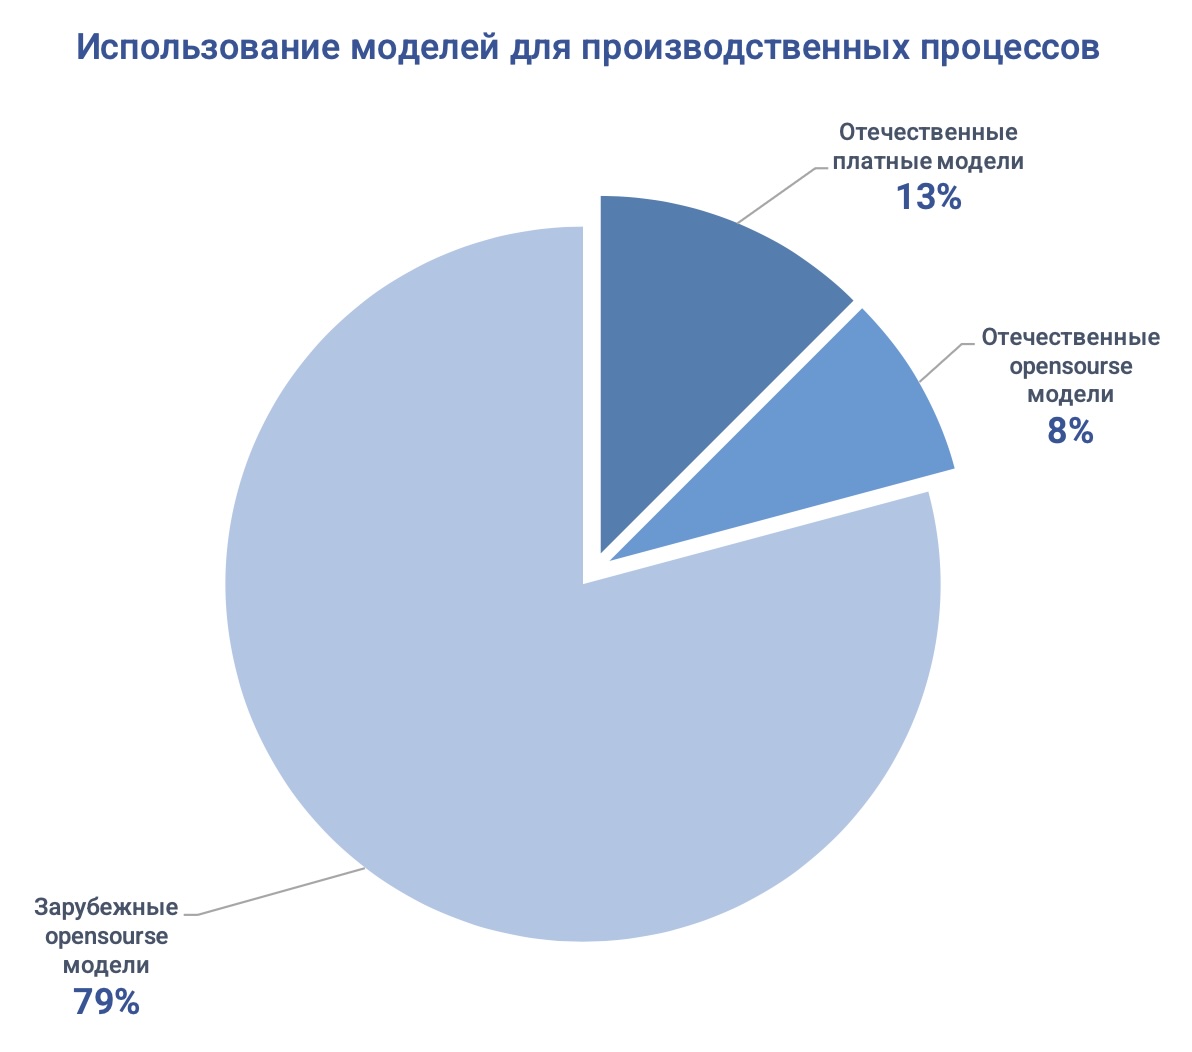
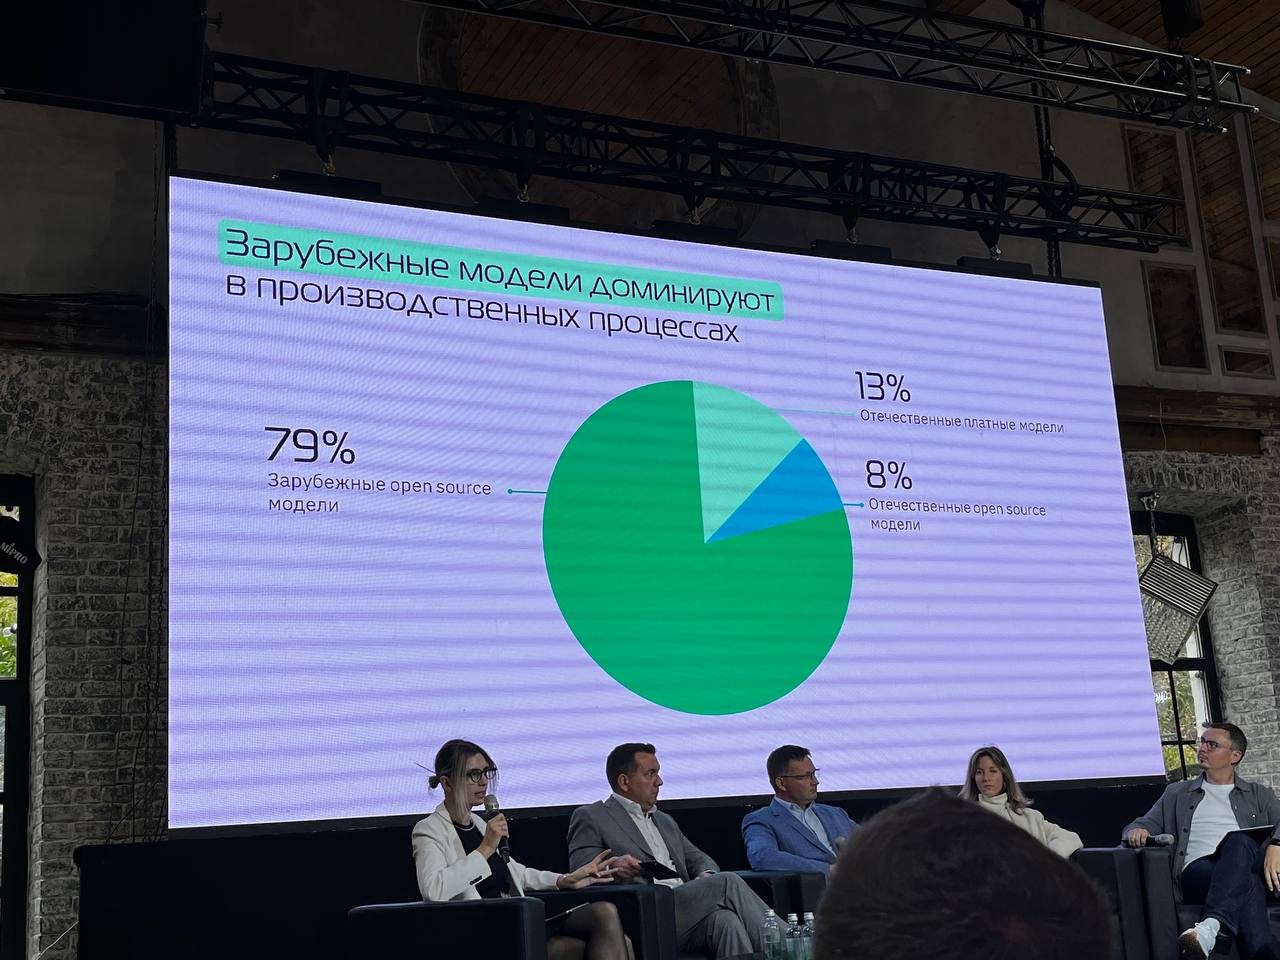
Отдельно обсуждалась структура ИИ-рынка. Согласно исследованию, 80% решений, используемых в бизнесе в России, — это зарубежные open-source модели. На отечественные проприетарные ИИ-платформы приходится 13%, и лишь 8% используют российские разработки с открытым исходным кодом.


Для критически важных отраслей это означает дополнительные риски как в части ИБ, так и в вопросах технологического суверенитета.


Шесть условий, при которых ИИ «взлетает»

Участники сессии выделили шесть ключевых факторов, которые позволяют ИИ-проекту дойти до внедрения:

  1. Внутренний амбассадор — сильный первый заказчик.
  2. Короткий time-to-market — нельзя давать бизнесу «устать» от пилота.
  3. Платформенный подход — не зацикливаться на одной модели.
  4. Измеримый эффект — понятный бизнесу результат.
  5. Комплексное планирование — общий план развития и портфель решений.
  6. Команда от бизнеса — люди, которые понимают задачи клиента.

При этом критически важна точка остановки — момент, когда нужно принять решение: масштабировать или свернуть проект. Такой подход позволяет накапливать опыт и избегать стратегических провалов, в том числе связанных с ИБ. 

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru