



Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

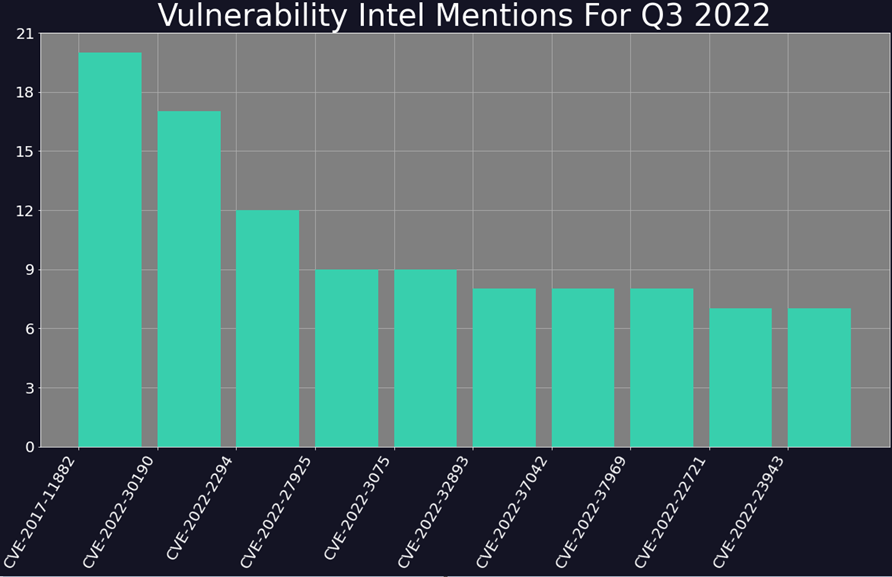
Исследователи даркнета из Digital Shadows подвели итоги сбора информации об эксплойтах в III квартале. Как оказалось, хакеры в основном используют свежие уязвимости, но отдают предпочтение уязвимости в Microsoft Equation Editor, раскрытой пять лет назад.

Статистика Digital Shadows публикуется по результатам анализа постов на подпольных форумах, а также сообщений в открытых источниках — Твиттере, IRC-чатах, блогах, на веб-страницах, GitHub. В период с июля по сентябрь из уязвимостей, связанных с атаками, наиболее часто обсуждались RCE: на их долю пришлось 48% найденных реплик.

Новый список эксплуатируемых проблем безопасности возглавила CVE-2017-11882 в Microsoft Office, а точнее, в редакторе формул сторонней разработки (удален в январе 2018 года через обновление пакетов и впоследствии заменен). Эксплойт в данном случае не требует взаимодействия с пользователем и позволяет скрытно установить любого вредоноса.

Второй по популярности уязвимостью является Follina (CVE-2022-30190 в Microsoft Word), которую злоумышленники обнаружили раньше, чем ИБ-исследователи. Соответствующий патч вышел в июне, но лазейка, видимо, далеко не везде закрыта на местах: ее все еще пытаются использовать в атаках, и не только APT-группы.

Третью строчку печального рейтинга заняла CVE-2022-2294 — RCE-уязвимость нулевого дня в браузере Chrome, которую Google пропатчила в начале июля (выпуск 103.0.5060.114). Ее тоже выявили при разборе вредоносных атак — на сей раз узконаправленных и шпионских.

Подпишитесь на новости

Не нашли нужное Android-приложение? Google предлагает написать его с ИИ

Нужен собственный трекер привычек или калькулятор для странного рабочего процесса? Google предлагает собрать приложение с помощью ИИ и запускать его через Google Play, при этом без регистрации профессионального аккаунта разработчика.

Как сообщила корпорация, пользователи смогут создавать персональные Android-приложения в Google AI Studio и устанавливать их на свой телефон через Play.

Они останутся приватными и не попадут в общий каталог. Для такого сценария достаточно обычного аккаунта Google.

Функцию постепенно запускают в отдельных странах, включая США, для пользователей старше 18 лет. О доступности в России компания не сообщила.


В ближайшие месяцы Google планирует добавить возможность делиться такими приложениями с друзьями и семьёй. Если захочется выйти на широкую аудиторию, придётся перейти на профессиональный аккаунт разработчика и пройти стандартные проверки безопасности и качества.

RSS: Новости на портале Anti-Malware.ru