



Больше половины установок VMware ESXi перестали получать обновления

Больше половины установок VMware ESXi перестали получать обновления

Больше половины установок VMware ESXi перестали получать обновления

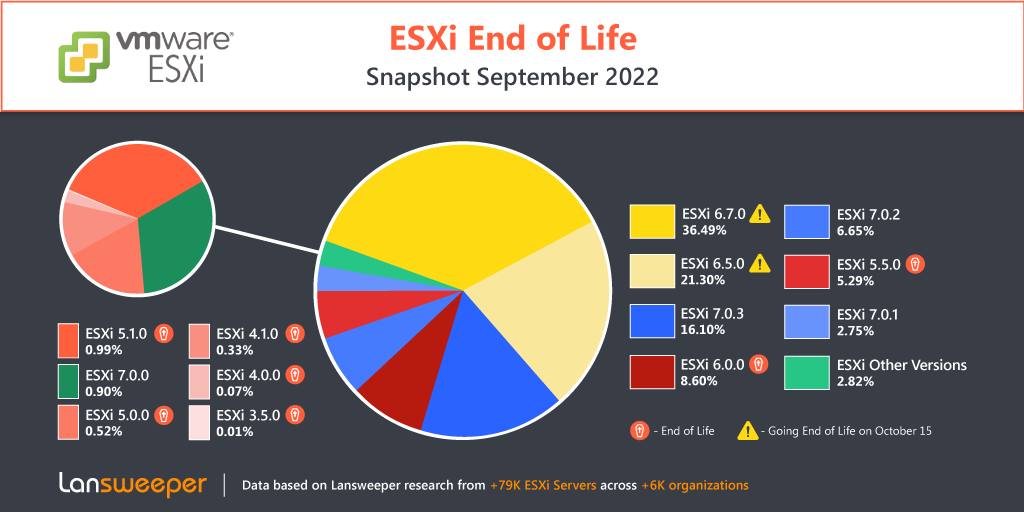
Бельгийская компания Lansweeper напомнила пользователям продуктов VMware, что срок поддержки ESXi версий 6.5 и 6.7 подошел к концу. Сканирование интернета, проведенное провайдером услуг по управлению ИТ-активами, выявило более 45 тыс. экземпляров гипервизора, которые 15 октября сняли с довольствия; патчей, функциональных правок и нововведений для таких серверов больше не будет.

Владельцы VMware ESXi 6.5 и 6.7 еще год (до 15 ноября 2023) смогут обращаться в техподдержку для решения возникших проблем — но не по телефону, а через портал самообслуживания (VMware Self Service Support Portal). После этого названные версии продукта будут окончательно сняты с поддержки.

Владельцы устаревших ESXi-серверов, успевшие до 15 октября купить услугу расширенной поддержки (Extended Support), продолжат получать патчи и критически важные фиксы в течение двух лет (до 15 октября 2024 года), но только для продуктов VMware — в виде накопительных обновлений, выпускаемых раз в год. По окончании срока Extended Support клиенты смогут также продлить еще на год возможность получать помощь через VMware Self Service Support Portal.

Поиск по интернету, проведенный в прошлом месяце, выявил свыше 79 тыс. серверов ESXi, поднятых в сетях более 6 тыс. организаций. При этом 45 654 установки (57,79%) использовали софт версии 6.5 или 6.7 (суммарно 57,79%); доля безнадежно устаревших ESXi (версий с 3.5 по 5.5) составила 15,8%.


Пользователям утративших актуальность продуктов настоятельно рекомендуется совершить апгрейд, перейдя на ESXi 7.0. Можно также для пробы поставить версию 8.0 (доступна в составе начального релиза vSphere 8 с прошлой недели). Последнее время злоумышленники проявляют повышенный интерес к серверам ESXi; на них все чаще ориентируют шифровальщиков и даже создают специальные бэкдоры.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru