



Фишеры используют интересный метод спуфинга Google Переводчика

Фишеры используют интересный метод спуфинга Google Переводчика

Фишеры используют интересный метод спуфинга Google Переводчика

В новых фишинговых кампаниях злоумышленники проводят спуфинг Google Переводчика и используют характерную JavaScript-технику для обхода сканеров электронной почты. По словам специалистов Avanan, киберпреступники придумали действительно интересный метод.

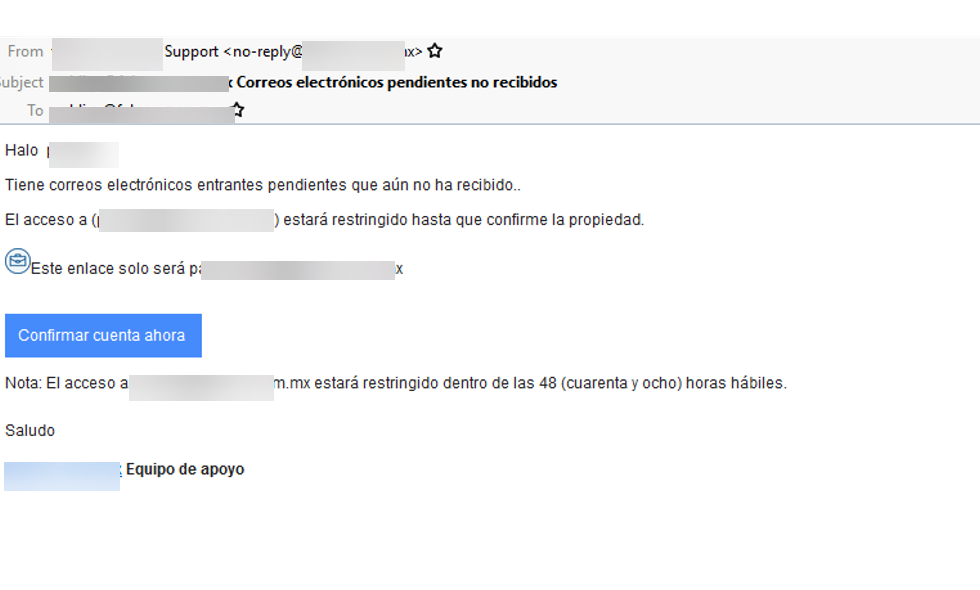
Фишеры задействуют обфускацию своих сайтов, чтобы как пользователи, так и шлюзы безопасности считали их легитимными. Помимо этого, используется социальная инженерия, с помощью которой получателя убеждают в том, что на фишинговое письмо надо ответить как можно скорее.

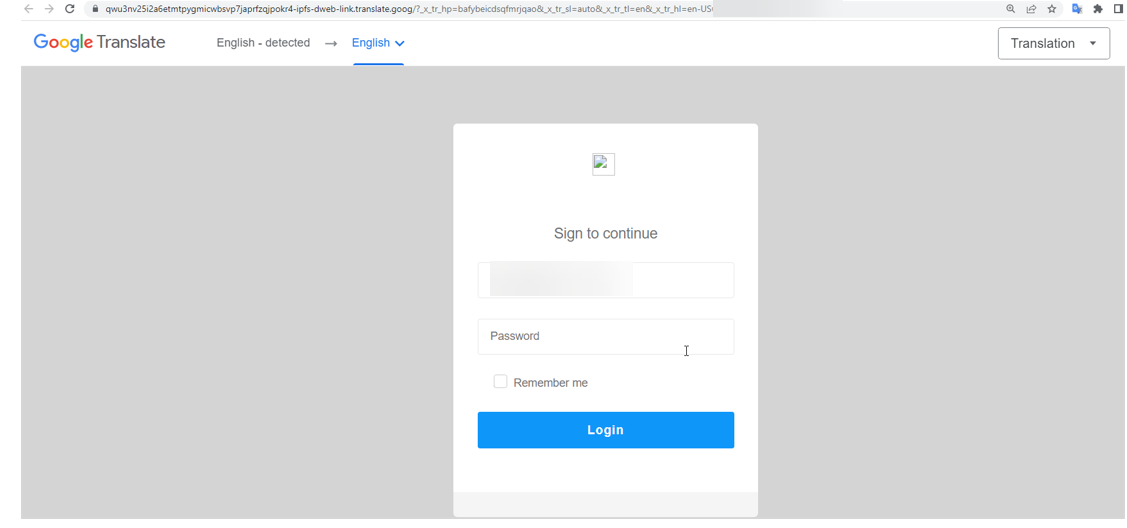
Согласно отчёту Avanan, вредоносные письма перенаправляли пользователя на специальные страницы, замаскированные под Google Translate. Там жертву ждало частично заполненное поле для аутентификации, где оставалось только ввести пароль, соответствующий адресу электронной почты.

Как отметил Джереми Фукс, исследователь из Avanan, метод фишеров позволял решить сразу две задачи: ввести в заблуждение пользователей, уже привыкших к стандартным уловкам, и обойти сканеры электронной почты.

«Эти атаки вобрали в себя практически все киберпреступные приёмы: уникальная социальная инженерия на фронтенде, использование легитимного сайта для попадания в ящик жертвы, применение обфускации для обхода защитных средств», — пишет Фукс в блоге.

В фишинговых письмах злоумышленники настоятельно рекомендуют получателю подтвердить доступ к своей учётной записи, поскольку он якобы пропускает важные электронные письма. Пользователю даётся 48 часов на просмотр уведомлений, после чего они будут удалены.


Ссылка из письма ведёт жертву на веб-страницу аутентификации, грамотно замаскированную под сервис Google Переводчик. В левом верхнем углу есть соответствующий логотип, а чуть правее — выпадающий список доступных для перехода языков.


Однако есть и «обратная сторона» этой страницы: злоумышленники используют JavaScript-функцию unescape, которая является характерным признаком того, что настоящее назначение страницы стараются замаскировать.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru