


СКДПУ 7.0 получил сертификат ФCТЭК России

СКДПУ 7.0 получил сертификат ФCТЭК России

СКДПУ 7.0 получил сертификат ФCТЭК России

«АйТи Бастион» получил сертификат ФСТЭК РФ на соответствие требованиям безопасности информации на СКДПУ версии 7.0. Как указано в экспертном заключении Органа по сертификации ФАУ «ГНИИИ ПТЗИ ФСТЭК России», СКДПУ соответствует требованиям документов Т ДОВ по 4 уровню доверия и технических условий ЦВЛК.3260.12.ТУ.

Сертификат №4465 переоформлен 29.09.2022 г., выдан 11.10.2022 г., действителен до 11.10.2026 г.

Система контроля действий поставщиков ИТ-услуг компании «АйТи Бастион» является единственной на текущий момент отечественной PAM-системой, которая не только сертифицирована ФСТЭК России, но и работает под управлением операционной системы, внесенной в реестр отечественного ПО и имеющей соответствующие сертификаты.

«Предыдущая версия СКДПУ сертифицирована ФСТЭК России, тем не менее, получение сертификата на новую версию продукта – значимое для нас событие. Требования к средствам защиты информации ужесточаются, и сертификат на новую, более функциональную, версию СКДПУ ждали многие из наших заказчиков, особенно из госструктур и промышленного сектора. Система контроля действий поставщиков ИТ-услуг не только надежно управляет доступом привилегированных пользователей, но и позволяет «закрыть» требования регулятора», — рассказывает генеральный директор «АйТи Бастион» Александр Новожилов.

Получение сертификата означает, что СКДПУ 7.0. может быть использована в:

  • значимых объектах критической информационной инфраструктуры 1 категории (утверждены приказом ФСТЭК России №239 от 25.12.2017 г.);
  • государственных информационных системах до 1 класса защищенности (утверждены приказом ФСТЭК России №17 от 11.02.2013 г.);
  • информационных системах персональных данных при необходимости обеспечения 1 уровня защищенности персональных данных (утверждены приказом ФСТЭК России №21 от 18.02.2013 г.);
  • автоматизированных системах управления производственными и технологическими процессами 1 класса защищенности (утверждены приказом ФСТЭК России №31 от 14.03.2014 г.).

СКДПУ реализует функции безопасности в соответствии с «Требованиями о защите информации, не составляющей государственную тайну, содержащейся в государственных информационных системах» (утверждены приказом ФСТЭК России № 17 от 11.02.2013 г.) и методическим документом «Меры защиты информации в государственных информационных системах».

Также СКДПУ обеспечивает защиту от следующих угроз безопасности информации:

  • несанкционированный доступ к информации, содержащейся в СКДПУ и контролируемых автоматизированных системах;
  • несанкционированное уничтожение, блокирование, модификация, копирование информации, содержащейся в СКДПУ и контролируемых автоматизированных системах;
  • несанкционированная передача информации из СКДПУ и контролируемых автоматизированных систем в информационно-телекоммуникационные сети или иные информационные системы.

Компания продолжает развитие комплексного продукта по обеспечению безопасного доступа в ИТ-инфраструктуру СКДПУ НТ и работает над предоставлением все более широких возможностей для своих текущих и будущих заказчиков.

Червь в WeChat перепрыгивал между контактами через входящие звонки

Специалисты компании Calif разработали червя 0-click, способного захватить аккаунт WeChat через входящий звонок. Жертве не нужно отвечать, нажимать ссылку или вообще прикасаться к смартфону; достаточно, чтобы атакующий уже находился в списке контактов.

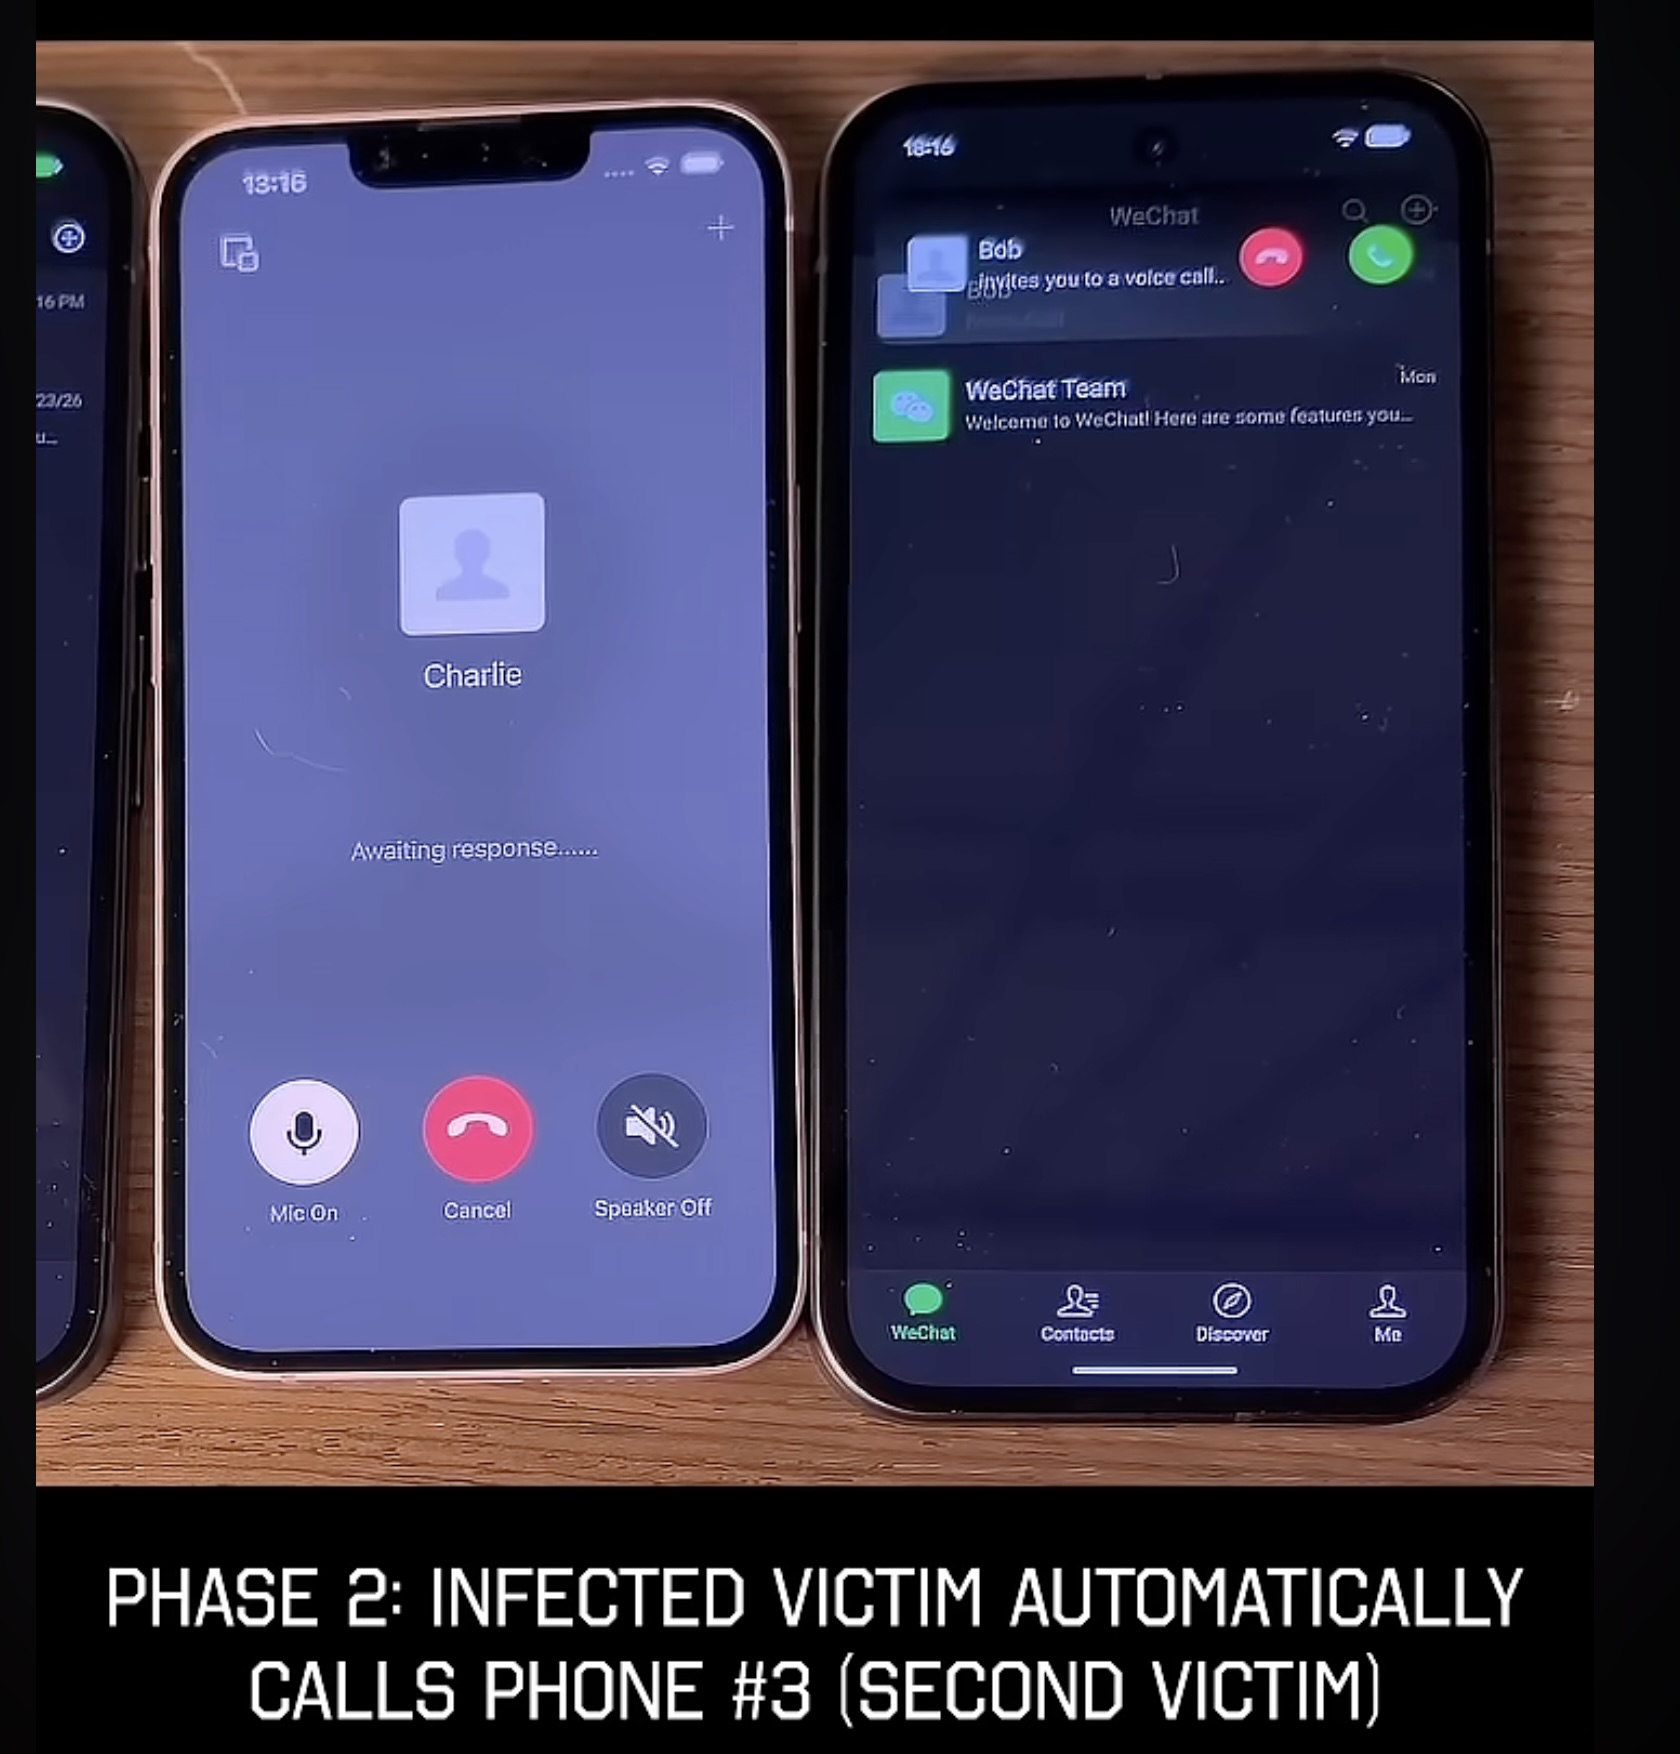
В демонстрации Android-смартфон позвонил на iPhone и угнал аккаунт, пока тот продолжал звонить.

Затем заражённый iPhone атаковал второй Android-смартфон. Так доверенный контакт превращался в следующего распространителя. Это почти классический сетевой червь, только вместо компьютеров в цепочке профили WeChat.

Ответ на звонок атаку не останавливал: пользователь слышал тишину, а эксплойт продолжал работать. Отклонение вызова прерывало конкретную попытку, но ничто не мешало позвонить повторно, например ночью.

После взлома исследователи получили полный контроль над учётной записью: могли читать и отправлять сообщения, совершать звонки и действовать от имени владельца.

Сам смартфон при этом под контроль не переходил. Но для сервиса, объединяющего переписку, платежи, мини-приложения и 1,4 млрд активных пользователей, одного аккаунта уже вполне достаточно для большой головной боли.

Calif сообщила об уязвимости Tencent в июле. Компания выпустила обновления WeChat 8.0.77 для Android и 8.0.76 для iOS, а 28 августа исследователи подтвердили, что эксплойт заблокирован на серверной стороне для всех пользователей. Устанавливать патч для этой блокировки не требуется, хотя обновить приложение всё равно стоит.

Реальных атак не обнаружено, CVE и бюллетеня Tencent пока нет. Технические детали Calif придерживает до конференции. По словам команды, найти уязвимость и создать первый эксплойт помог ИИ.

RSS: Новости на портале Anti-Malware.ru