



2K предупредила пользователей о продаже их персональных данных в Сети

2K предупредила пользователей о продаже их персональных данных в Сети

2K предупредила пользователей о продаже их персональных данных в Сети

Дистрибьютор и издатель интерактивных игр 2K разослал пользователям электронные письма с предупреждением о продаже злоумышленниками их персональных данных в Сети. Личная информация, судя по всему, утекла в ходе киберинцидента 19 сентября.

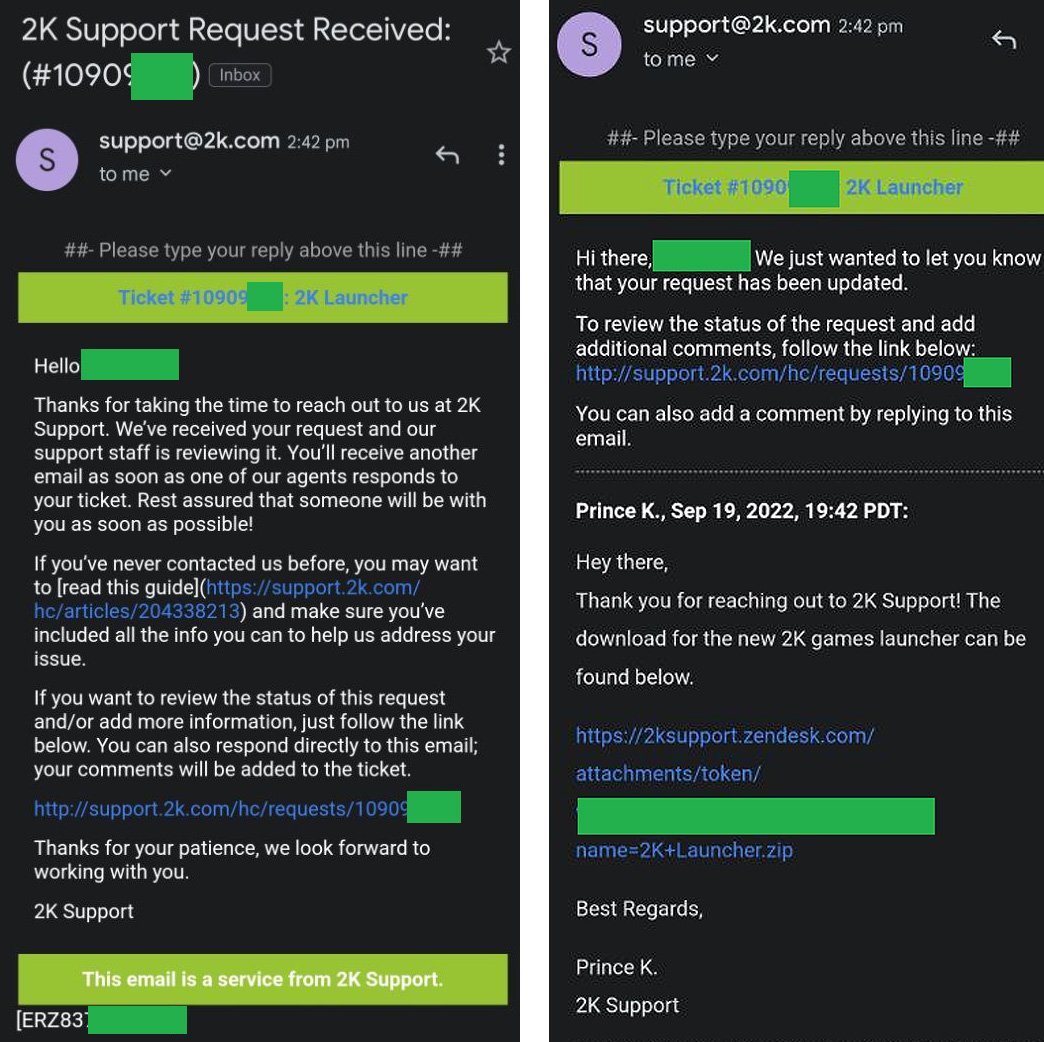
Напомним, что в прошлом месяце компания подтвердила взлом своей системы поддержки. Киберпреступники использовали фейковые запросы в техподдержку для отправки пользователям знаменитой вредоносной программы RedLine.

Первым делом компания 2K приостановила работу соответствующего ресурса, чтобы тщательно расследовать инцидент. Издатель также порекомендовал пользователям поменять хранящиеся в браузерах пароли и проверить действия в аккаунтах.

В ходе оценки последствий 2K выяснила, что данные ряда пользователей попали в руки злоумышленников. Компания отправила уведомления со следующим содержанием:

«Расследование показало, что третьи лица получили доступ к персональным данным, которые мы собираем в ходе обращения в техподдержку: имя, адрес электронной почты, идентификационный номер, тег геймера и данные консоли».

«Пока нет признаков компрометации вашей финансовой информации и паролей, которые хранятся в наших системах».


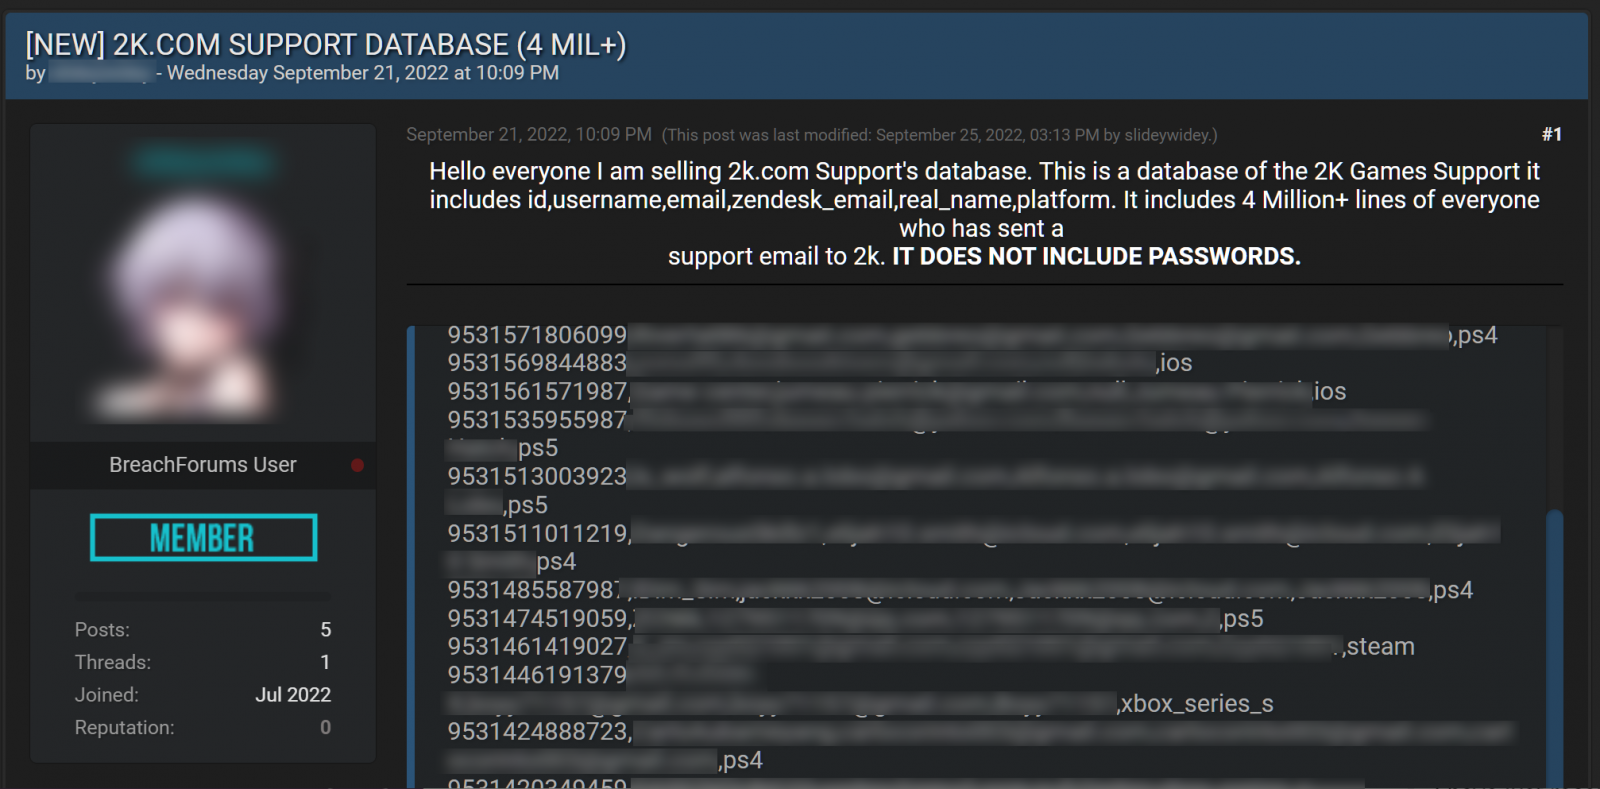
На хакерском форуме, кстати, предлагают базу данных пользователей техподдержки 2K, в которой содержатся четыре миллиона записей. В настоящее время веб-ресурс поддержки восстановил полноценную работу.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru