



Маркетплейс BidenCash бесплатно раздает данные 1,2 млн банковских карт

Маркетплейс BidenCash бесплатно раздает данные 1,2 млн банковских карт

Маркетплейс BidenCash бесплатно раздает данные 1,2 млн банковских карт

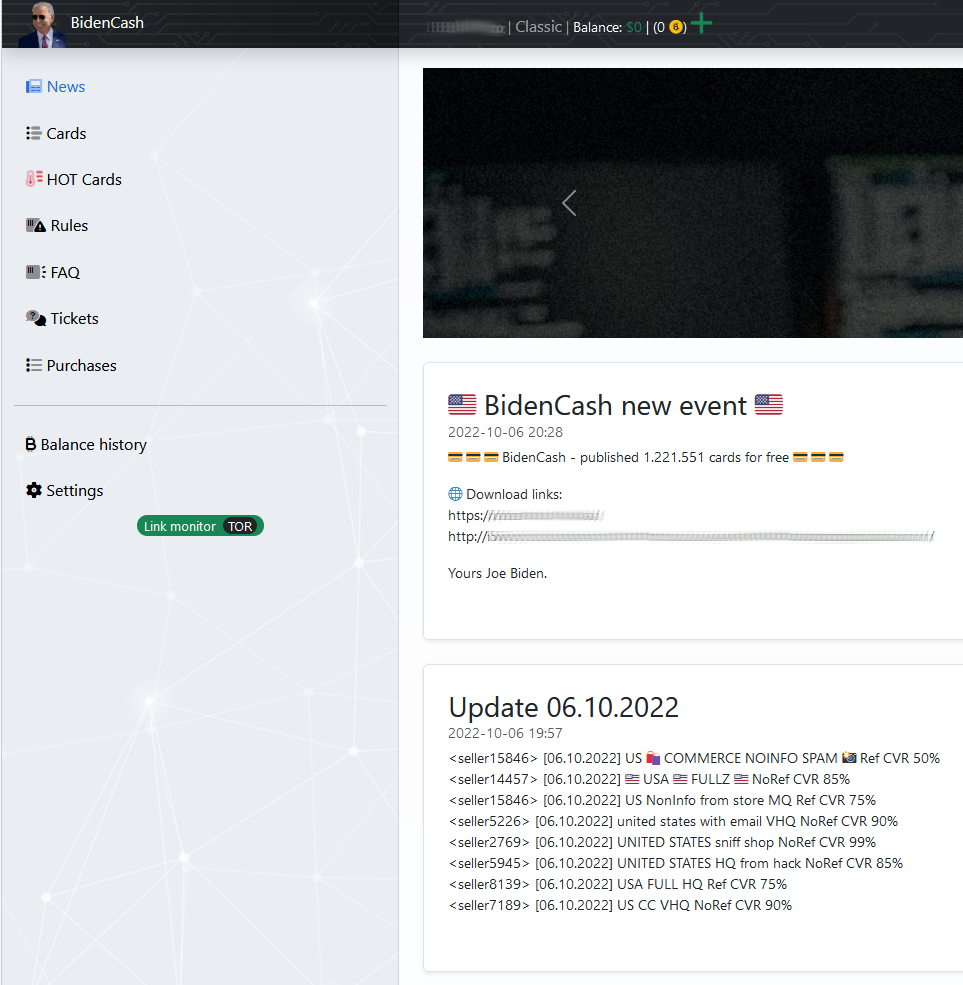
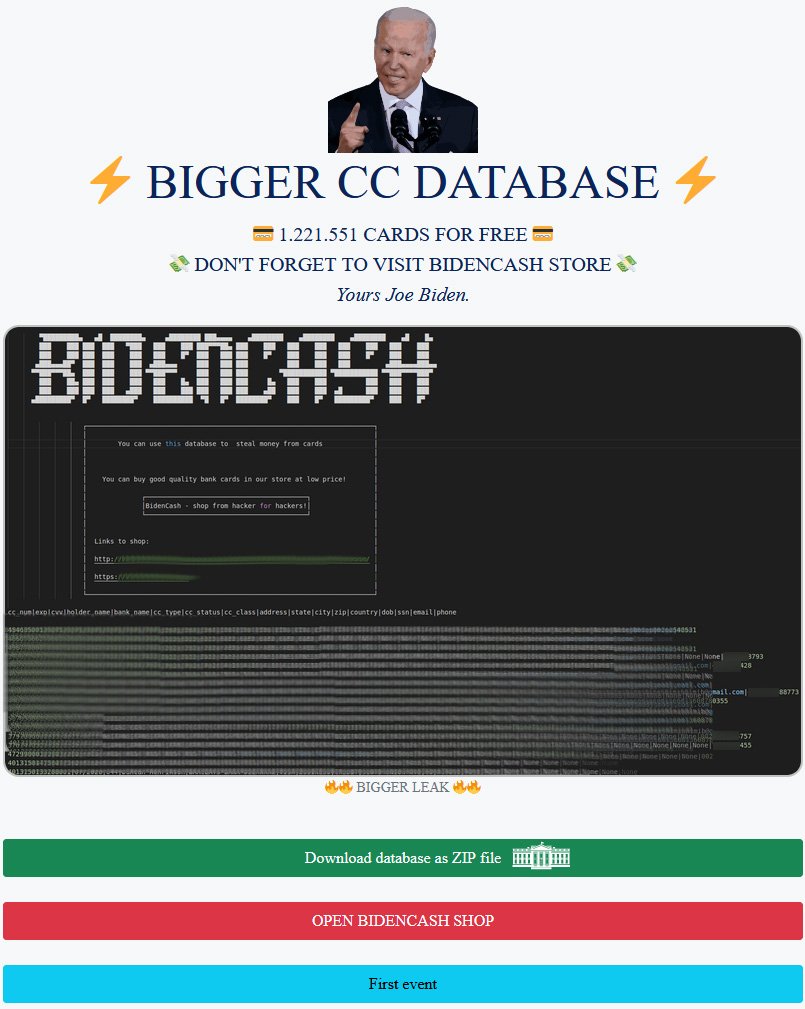
Одна из торговых площадок дарквеба — BidenCash, на которой пасутся кардеры, опубликовала данные о 1 221 551 банковской карте. Администраторы BidenCash предлагают скачать эту информацию бесплатно и таким образом рекламируют свой маркетплейс.

Кардингом называют торговлю и незаконное использование данных банковских карт, украденных с помощью вредоносных программ, в ходе атак на веб-сайты и т. п.

Авторы площадки BidenCash запустили ее в июне 2022 года, изначально пытаясь продвигать за счет слива данных нескольких тысяч карт. Теперь же администраторы решили усилить промоакцию с помощью ещё более масштабной утечки.


Чтобы получить как можно больший охват, злоумышленники распространяют скомпрометированные данные через домены в обычном сегменте Сети, а также на других хакерских и кардерских форумах.


Выложенный архив содержит достаточно свежую информацию — в нем лежат данные карт, срок действия которых истекает между 2023 и 2026 годами. В общей сложности в БД перечислены 1,2 млн карт и связанные с ними персональные сведения:

  • Номера карт
  • Сроки действия
  • Номера CVV
  • Имена держателей
  • Наименования банков
  • Тип карт и их статус
  • Адреса держателей и почтовые индексы
  • Адреса электронной почты
  • Номера социального страхования
  • Телефонные номера

Аналитики BleepingComputer и итальянской компании D3Lab проверили достоверность выложенных данных. Оказалось, что слив вполне реальный.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru