



Ложноположительное: Malwarebytes блокирует Google и YouTube из-за угрозы

Ложноположительное: Malwarebytes блокирует Google и YouTube из-за угрозы

Ложноположительное: Malwarebytes блокирует Google и YouTube из-за угрозы

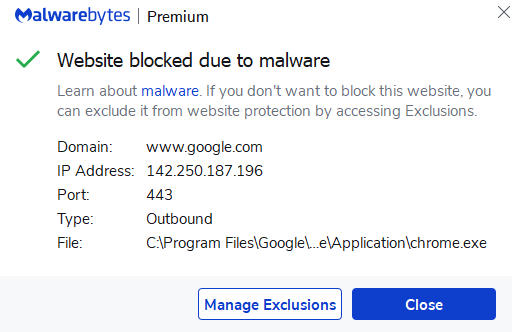
Разработчики антивирусного софта Malwarebytes работают над фиксом бага, из-за которого пользователи не могли зайти на сайты, располагающиеся в домене google.com (включая поиск Google и YouTube). С аналогичными веб-сервисами фиксируется та же беда.

Согласно множеству жалоб от юзеров, в браузерах невозможно зайти на сайты Google, поскольку Malwarebytes видит в них угрозу. В результате ресурсы просто блокировались, а посетить их можно было только после отключения Malwarebytes.

В частности, пользователи отмечали «шквал уведомлений о вредоносных сайтах», в которых упоминались поддомены google.com. На площадке Downdetector один из клиентов прокомментировал ситуацию следующим образом:

«Похоже на то, что разработчики Malwarebytes выпустили забагованное обновление. Я не могу посетить ни один из сайтов Google, потому что получаю нескончаемые уведомления об угрозе. Я попробовал выключить защиту в режиме реального времени — ошибка ушла».

Разработчики быстро приняли к сведению множество жалоб и объяснили, что проблемы были вызваны модулем, отвечающим за веб-фильтрацию. В Twitter представители компании написали:

«Мы в курсе проблемы с компонентом веб-фильтрации, который может приводить к блокировке ряда веб-сайтов, включая google.com».


Как уже отметил один из пользователей, есть вполне логичный выход из ситуации: выключить опцию “Web Protection“, которая работает в режиме реального времени. Второй вариант — дождаться выхода обновления под номером 1.0.60360, о котором разработчики рассказали на форуме.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru