



Хакер взломал сервер Rockstar Game и утащил исходный код GTA 6

Хакер взломал сервер Rockstar Game и утащил исходный код GTA 6

Хакер взломал сервер Rockstar Game и утащил исходный код GTA 6

Согласно появившимся сообщениям, неизвестный киберпреступник взломал Slack-сервер и вики-систему Confluence, принадлежащие одному из ведущих разработчиков видеоигр — Rockstar Game. В результате в Сеть утекли видео геймплея и исходный код долгожданной Grand Theft Auto 6.

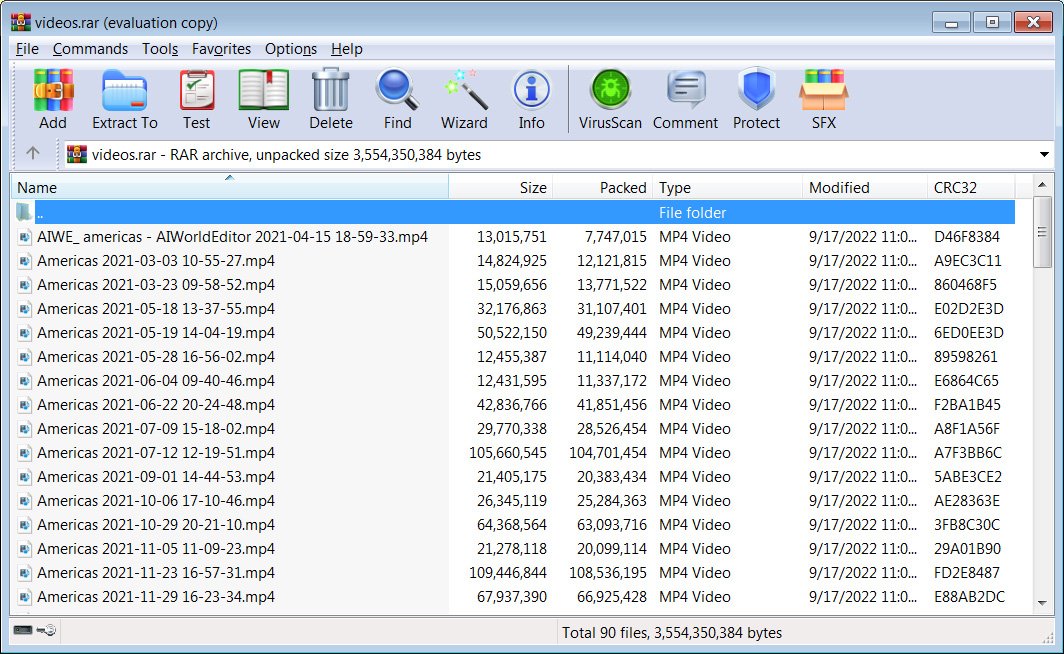
Первой эксклюзивные видеоролики и код опубликовала площадка GTAForums. Вчера пользователь под ником “teapotuberhacker“ запостил ссылку на RAR-архив, содержащий 90 якобы украденных видео.

Судя по содержимому, это внутренние видео Rockstar Game, на которых разработчики тестировали и отлаживали различные возможности в игре Grand Theft Auto 6: углы камеры, локации, поведение неигровых персонажей (NPC) и т. п. Кроме того, в некоторых видео содержатся элементы общения между главными героями и NPC.


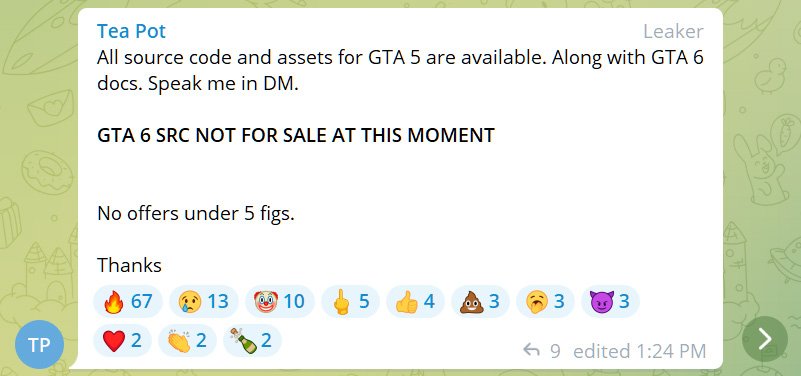
Опубликовавший видео хакер также утверждает, что ему удалось стащить исходный код GTA 5 и GTA 6 (тестовую сборку). Сейчас злоумышленник пытается вымогать у Rockstar Games деньги, угрожая опубликовать все внутренние данные. Интересно, что он пока отказывается продавать исходный код GTA 6, хотя код GTA 5 и другие активы готов отдать за сумму более 10 тысяч долларов.


Интересно, что изначально форумчане не поверили пользователю “teapotuberhacker“ на слово. Однако тот заявил, что именно он стоял за недавней атакой на Uber, в ходе которой были слиты внутренние отчеты об уязвимостях.

Представители Rockstar Game пока не комментировали ситуацию.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru