



Киберпреступники троянизируют PuTTY для установки бэкдора в систему жертвы

Киберпреступники троянизируют PuTTY для установки бэкдора в систему жертвы

Киберпреступники троянизируют PuTTY для установки бэкдора в систему жертвы

Северокорейские киберпреступники используют вредоносную версию SSH-клиента PuTTY. Задача — с помощью популярного инструмента с открытым исходным кодом развернуть бэкдор “AIRDRY.V2“ на устройствах жертв.

Об атаках с использованием PuTTY рассказали специалисты компании Mandiant. Они приписывают эти кампании группировке UNC4034 (другие имена — Hermit и Labyrinth Chollima), которая «специализируется» на медиакомпаниях.

«В июле 2022 года команде Mandiant Managed Defense удалось зафиксировать новые атаки целевого фишинга, за которыми, судя по всему, стоит группировка UNC4034», — пишут в отчёте исследователи.

Такие атаки начинаются с электронных писем, в которых злоумышленники предлагают жертве хорошую работу в Amazon. После этого общение переносится в WhatsApp, где пользователю отправляют файл в формате ISO — “amazon_assessment.iso“.

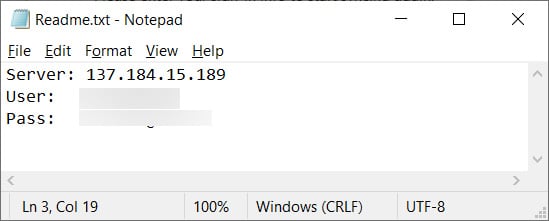
В нём содержатся текстовый файл “readme.txt“ и троянизированная версия PuTTY (PuTTY.exe), популярной бесплатной утилиты. В текстовом файле указан IP-адрес и учётные данные. Скорее всего, атакующие просят жертву открыть ISO-файл и использовать указанные в тексте данные для открытия SSH-соединения с хостом.


Поскольку хакеры добавляют вредоносную составляющую в PuTTY, размер конечного файла существенно отличается от легитимной версии — он больше. Тем не менее утилита сохраняет всю заявленную функциональность.

Параллельно на компьютер жертвы устанавливается бэкдор AIRDRY.V2 , который соединяется с тремя заданными в коде адресами командных центров (C2), после чего уходит в спячку на 60 секунд.

Вычислить вредоносную версию PuTTY достаточно просто. Посмотрите на свойства файла, он должен быть подписан “Simon Tatham“.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru