



Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка APT42 начала использовать в атаках кастомную вредоносную программу для мобильных устройств на Android. С помощью нового шпионского софта злоумышленникам удаётся следить за представляющими интерес людьми.

По словам специалистов компании Mandiant, им удалось собрать достаточно данных, указывающих на связь APT42 с властями Ирана. Участники группы занимаются кибершпионажем и следят за деятельностью людей и организаций в интересах своей страны.

Впервые атаки APT42 удалось зафиксировать семь лет назад, когда исследователи вышли на серию кампаний целевого фишинга. В ходе этих операций атаковались чиновники, политики, журналисты и учёные по всему миру.

Основная задача атакующих — выкрасть учётные данные от аккаунтов цели. Тем не менее в ряде случаев киберпреступники использовали кастомный вредонос для мобильной операционной системы Android, с помощью которого можно отслеживать владельца девайса, получать доступ к хранилищу устройства и извлекать переписки.

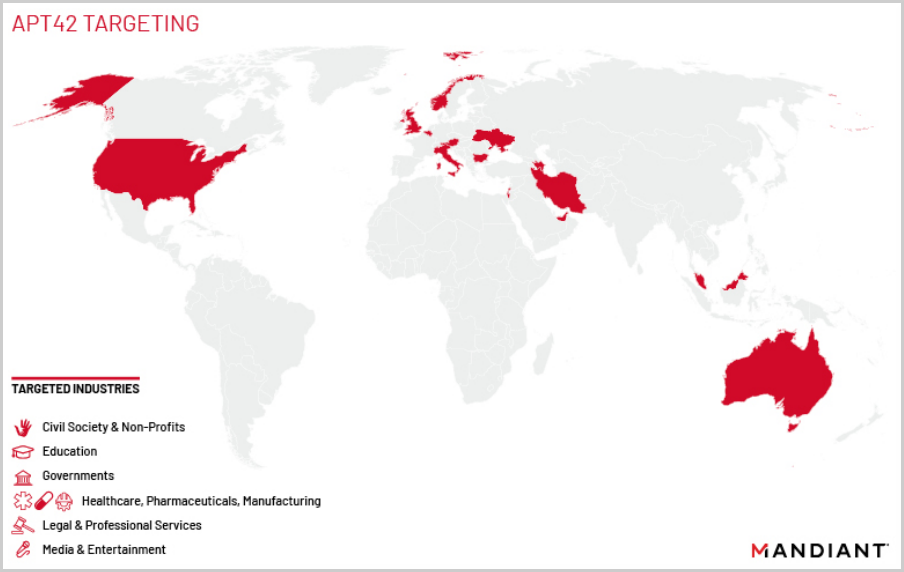
По данным Mandiant, с 2015 года участники APT42 провели как минимум 30 киберопераций в 14 странах. Есть мнение, что это лишь малая часть от того масштаба атак, который реально генерирует группировка.


Кастомный Android-вредонос, который начал недавно фигурировать в атаках APT42, позволяет более пристально отслеживать представляющие интерес цели. С помощью софта злоумышленники могут перехватывать голосовые вызовы, СМС-сообщения, а также ежедневно записывать аудио.

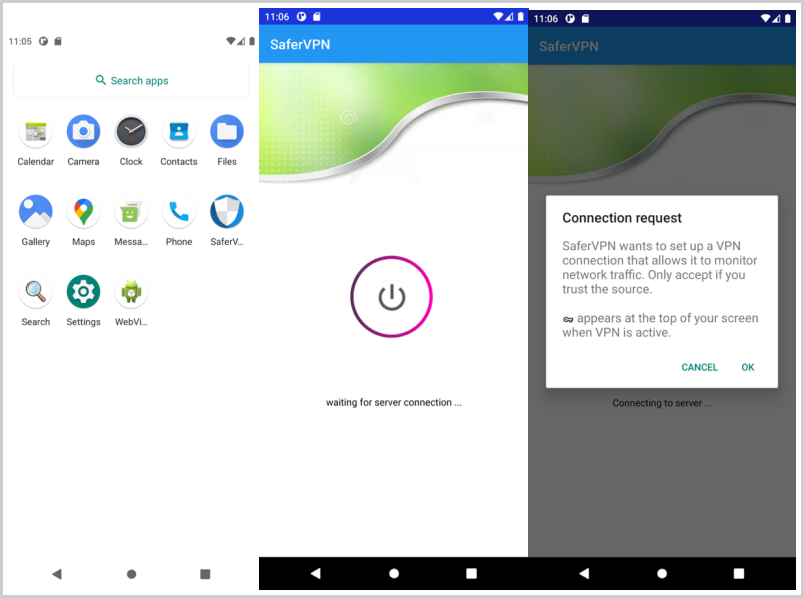
Как отметили в Mandiant, зловред преимущественно распространяется через ссылки в СМС-сообщениях. В качестве приманки пользователю обещают VPN-приложение или мессенджер, помогающий обходить блокировку веб-ресурсов.


«Кастомный Android-вредонос помогает киберпреступникам получать дополнительную информацию о целях. С помощью шпионского софта можно следить за перемещением пользователя, считывать его контакты и любые персональные данные», — пишут в отчёте (PDF) специалисты.

«Звонки вредонос записывает с помощью встроенного микрофона, а фотографии делает на камеру устройства. Кроме того, все снимки, хранящиеся на девайсе, попадают в руки операторов шпионского софта».

Подпишитесь на новости

Зоопарк остаётся: 54% зрителей AM Live управляют ИТ лишь частично

Разные производители, одна система управления — звучит удобно, но пока встречается редко. В голосовании зрителей AM Live лишь 3% выбрали такой вариант для своей компании. У 54% управление разнородной инфраструктурой объединено только частично.

Результаты обсудили в эфире «ИТ-экосистемы: удобство, экономия или зависимость?».

Ещё 23% участников сообщили об отдельных платформах с собственным управлением, 16% — о единой экосистеме одного производителя.

Интерес к единым платформам зрители объяснили прежде всего потребностью в автоматизации и централизованном управлении — 78%. Ещё 64% назвали необходимость сокращать затраты на ИТ, 61% — проблемы с совместимостью и обновлениями, 53% — дефицит специалистов для поддержки разных систем.

Сергей Рычихин назвал наиболее распространённую ситуацию зоопарком, с которым можно жить.

Главным критерием при развитии инфраструктуры 72% зрителей назвали совместимость с существующими системами, 63% — единое управление и автоматизацию, 58% — надёжность и совместимость обновлений.

При этом собрать продукты под одним логотипом недостаточно. Александр Гавриленко выделил признаки экосистемы: технологическую стыковку, единообразный пользовательский опыт, понятное масштабирование и единое окно поддержки.

Обратная сторона удобства — зависимость от поставщика. Рычихин рекомендовал подробно закреплять в договоре требования к интеграции и условия выхода.

RSS: Новости на портале Anti-Malware.ru