



Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

Список уязвимостей, используемых для распространения зловредов семейства Moobot, пополнился еще одной позицией — CVE-2021-36260. Проведенный в Fortinet анализ показал, что загружаемые через эксплойт боты по-прежнему способны выполнять команды на проведение DDoS-атак.

Критическая уязвимость CVE-2021-36260 в IP-камерах и видеорегистраторах Hikvision позволяет захватить контроль над устройством и получить доступ к внутренней сети. Эксплойт не требует аутентификации и возможен при наличии доступа к порту 80 или 443.

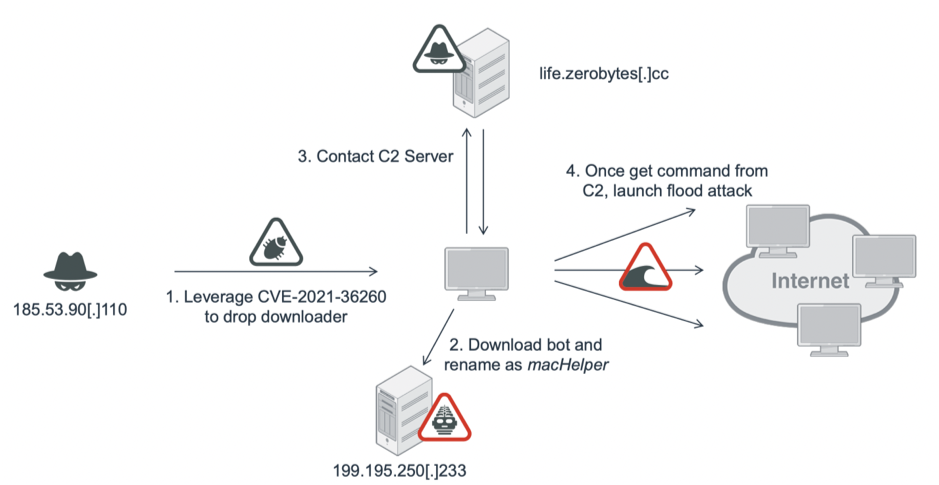
Обновления прошивок производитель выпустил в сентябре, однако из-за широкого распространения уязвимости патчинг на местах протекает не так быстро, как хотелось бы, и злоумышленники охотно этим пользуются. Столкнувшись с одной из таких атак, аналитики из Fortinet обнаружили, что в результате эксплойта на IoT-устройство был загружен представитель семейства Moobot — DDoS-бот, созданный на основе кода Mirai.

Его скачивает со стороннего сервера специальный загрузчик; основной модуль Moobot прописывается в системе как macHelper. В целях самосохранения зловред модифицирует основные команды — чтобы предотвратить перезапуск зараженного устройства.


Подвергнутый анализу образец поддерживал четыре техники флуда: SYN, UDP, ACK и ACK+PUSH. Исследователи также выявили Telegram-канал, в котором операторы Moobot продвигали свои DDoS-услуги.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru