



Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

Список уязвимостей, используемых для распространения зловредов семейства Moobot, пополнился еще одной позицией — CVE-2021-36260. Проведенный в Fortinet анализ показал, что загружаемые через эксплойт боты по-прежнему способны выполнять команды на проведение DDoS-атак.

Критическая уязвимость CVE-2021-36260 в IP-камерах и видеорегистраторах Hikvision позволяет захватить контроль над устройством и получить доступ к внутренней сети. Эксплойт не требует аутентификации и возможен при наличии доступа к порту 80 или 443.

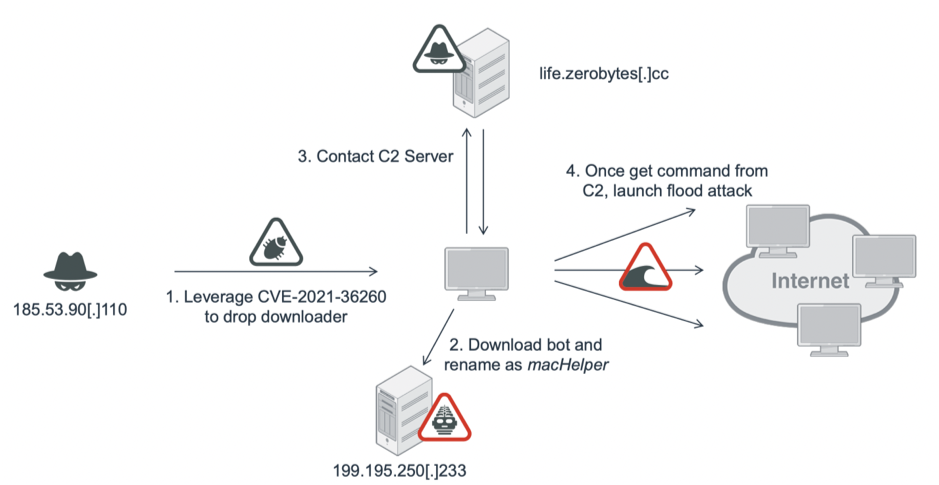
Обновления прошивок производитель выпустил в сентябре, однако из-за широкого распространения уязвимости патчинг на местах протекает не так быстро, как хотелось бы, и злоумышленники охотно этим пользуются. Столкнувшись с одной из таких атак, аналитики из Fortinet обнаружили, что в результате эксплойта на IoT-устройство был загружен представитель семейства Moobot — DDoS-бот, созданный на основе кода Mirai.

Его скачивает со стороннего сервера специальный загрузчик; основной модуль Moobot прописывается в системе как macHelper. В целях самосохранения зловред модифицирует основные команды — чтобы предотвратить перезапуск зараженного устройства.


Подвергнутый анализу образец поддерживал четыре техники флуда: SYN, UDP, ACK и ACK+PUSH. Исследователи также выявили Telegram-канал, в котором операторы Moobot продвигали свои DDoS-услуги.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru