



Полиция США собирает локации смартфонов из навигаторов и кофеин

Полиция США собирает локации смартфонов из навигаторов и кофеин

Полиция США собирает локации смартфонов из навигаторов и кофеин

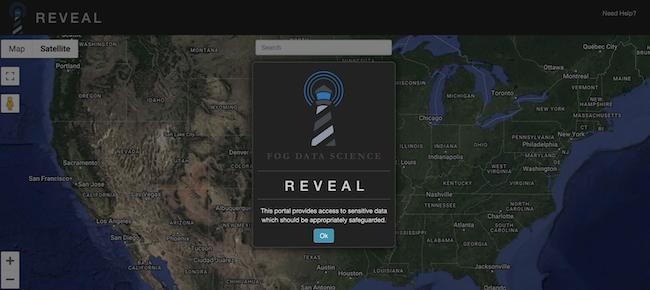
Калифорнийская полиция использует местоположения смартфонов без ведома пользователей и решения суда. Информацию передает сервис Fog Reveal. Он получает данные “идентификаторов рекламы”, которые генерируют бесплатные приложения.

О скандале пишет агентство AP. В распоряжении журналистов оказались документы, в которых фигурируют миллиарды записей о местоположении 250 миллионов смартфонов. Информацию купили у компании Fog Data Science.

Проверка по базе данных государственных расходов GovSpend показывает, что Fog продала свой сервис как минимум 24 силовым учреждениям по 40 контрактам.

Известно, что Fog Reveal использовали для поиска граждан, участвовавших в штурме Капитолия в январе 2021. Журналисты предполагают, что сервис в судебных делах применяют с 2018 года, но умалчивают об этом.

Суть технологии в том, что подобные Fog компании собирают данные геолокации из бесплатных приложений вроде Starbucks или навигатора Waze. Сервисы присваивают каждому гаджету так называемый рекламный идентификатор — тот самый вопрос “отслеживать местоположение?” Эти данные “изучают” ваши передвижения, чтобы улучшить сервис.

В теории рекламные ID не могут идентифицировать владельца смартфона, но если получить доступ к геолокации и видеть, где телефон “ночует”, а где находится в рабочие часы, несложно определить конкретного человека.

На прошлой неделе Федеральная торговая комиссия подала в суд на компанию Kochava, который, как и Fog, предоставляет своим клиентам рекламные идентификаторы. Их можно легко использовать для определения того, где живет пользователь. Сейчас на рассмотрении Конгресса находятся законопроекты по регулированию отрасли.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru